Automatisiertes Compliance Management für Firmware
Vernetzte Produkte müssen wachsende Cybersicherheitsanforderungen über Märkte, Branchen und Produktlinien hinweg erfüllen. ONEKEY ersetzt manuelle Checklisten durch automatisierte Nachweise, kontinuierliches Monitoring und klare Kontrolle, damit Sie Firmware Compliance über CRA, IEC 62443, RED und NIS2 hinweg nachweisen können.
Branchenführer setzen auf ONEKEY


Warum Firmware Compliance Hersteller ausbremst
Firmware Compliance unterscheidet sich von klassischer IT-Compliance. Hersteller müssen nachweisen, was in einem Produkt steckt, wie Risiken behandelt werden und ob jede Firmware-Version die richtigen Standards erfüllt. Das erfordert Nachweise auf Produktebene, nicht nur Richtlinien, Checklisten oder Enterprise-Kontrollen.
GRC- und IT-Tools sehen die Firmware nicht
GRC- und IT-Tools unterstützen die Verwaltung von Richtlinien, Kontrollen und Unternehmensrisiken. Sie prüfen in der Regel keine Firmware-Binaries und belegen nicht, welche Komponenten in einem vernetzten Produkt stecken. Eine Richtlinie kann Cybersicherheitsregeln fordern. Die schwierigere Frage lautet, ob jede ausgelieferte Firmware-Version diese Regeln tatsächlich einhält. Firmware Compliance benötigt Nachweise aus der Firmware selbst.
Manuelle Nachweise skalieren nicht
Manuelle Nachweiserfassung funktioniert bei einem einzelnen Produkt oder Audit. Schwierig wird es, wenn viele Produktlinien, Firmware-Versionen, Zulieferer und Märkte zusammenkommen. Tabellen, geteilte Ordner und E-Mail-Verläufe führen zu uneinheitlichen Aufzeichnungen über SBOMs, Schwachstellenberichte, Behebungsstatus und Audit-Exporte. Manuelle Arbeit erschwert das Erkennen von Compliance-Drift.
Schnell wachsende Regulierung über Frameworks
Die Cybersicherheitsregulierung für vernetzte Produkte entwickelt sich rasant weiter. CRA, IEC 62443 und UNECE R155 erhöhen den Bedarf an strukturierten Nachweisen zur Produktsicherheit, und Anforderungen überlappen sich oft. Ein einzelnes Produkt benötigt Nachweise zu Schwachstellenmanagement, sicherer Konfiguration, Update-Prozessen und Lifecycle-Monitoring.
Firmware-Wissen hinter jeder Compliance-Entscheidung
ONEKEY bringt Compliance in den gesamten Produktlebenszyklus. Die Plattform unterstützt SBOM-Erstellung, Schwachstellenanalyse, Zero-Day-Erkennung, Compliance-Mapping und Post-Deployment-Monitoring, alles aus direkter Firmware-Analyse. Produkt-, Compliance-, Engineering- und PSIRT-Teams arbeiten mit denselben Nachweisen, sodass jede Firmware-Version ohne manuellen Aufwand geprüft und dokumentiert wird.
Firmware ohne Quellcode prüfen
ONEKEY analysiert Firmware-Binaries direkt. Weder Quellcode noch Build-System oder vollständige Zulieferdokumentation sind nötig, um den Inhalt eines Produkts zu prüfen. Das ist entscheidend, wenn Zuliefer-Firmware als geschlossene Datei ankommt. Analyse auf Binärebene deckt Komponenten, Schwachstellen, Lizenzrisiken und Compliance-Lücken auf. Sichtbar wird, was tatsächlich ausgeliefert wurde, nicht nur, was deklariert wurde. Das macht Firmware Compliance-Lösungen für reale Produktumgebungen zuverlässiger.
Hochriskante Schwachstellen früh erkennen
Zero-Day-Erkennung identifiziert hochriskante Schwachstellen, bevor sie in Standard-CVE-Workflows auftauchen. ONEKEY analysiert eingebettete Firmware und macht kritische Probleme sichtbar, die signaturbasierte Tools oft übersehen. So erhalten PSIRT- und Engineering-Teams mehr Kontext bei akuten Bedrohungen, können die Behebung priorisieren, betroffene Firmware-Versionen verfolgen und ihre Reaktion dokumentieren.
Audit-tauglich in Minuten
Audit-Vorbereitung dauert oft zu lange, weil Nachweise über Tools und Teams verteilt sind. ONEKEY erstellt audit-taugliche Compliance-Pakete mit Nachweisen, Schwachstellendetails, SBOMs und Statusinformationen an einem Ort. Der Export erfolgt in PDF, JSON oder CSV, sodass Sie die richtigen Details mit Auditoren und der Geschäftsführung teilen können.
So automatisiert ONEKEY Firmware Compliance
ONEKEY automatisiert Firmware Compliance über den gesamten Lebenszyklus vernetzter Produkte. Die Plattform analysiert Firmware auf Binärebene, ordnet Ergebnisse regulatorischen Anforderungen zu, erstellt Nachweise und verfolgt den Compliance-Status über die Zeit. So gelingt der Übergang von langsamer, manueller Audit-Vorbereitung zu skalierbaren Workflows für jede Produktversion.

Regulatory zentral im Griff
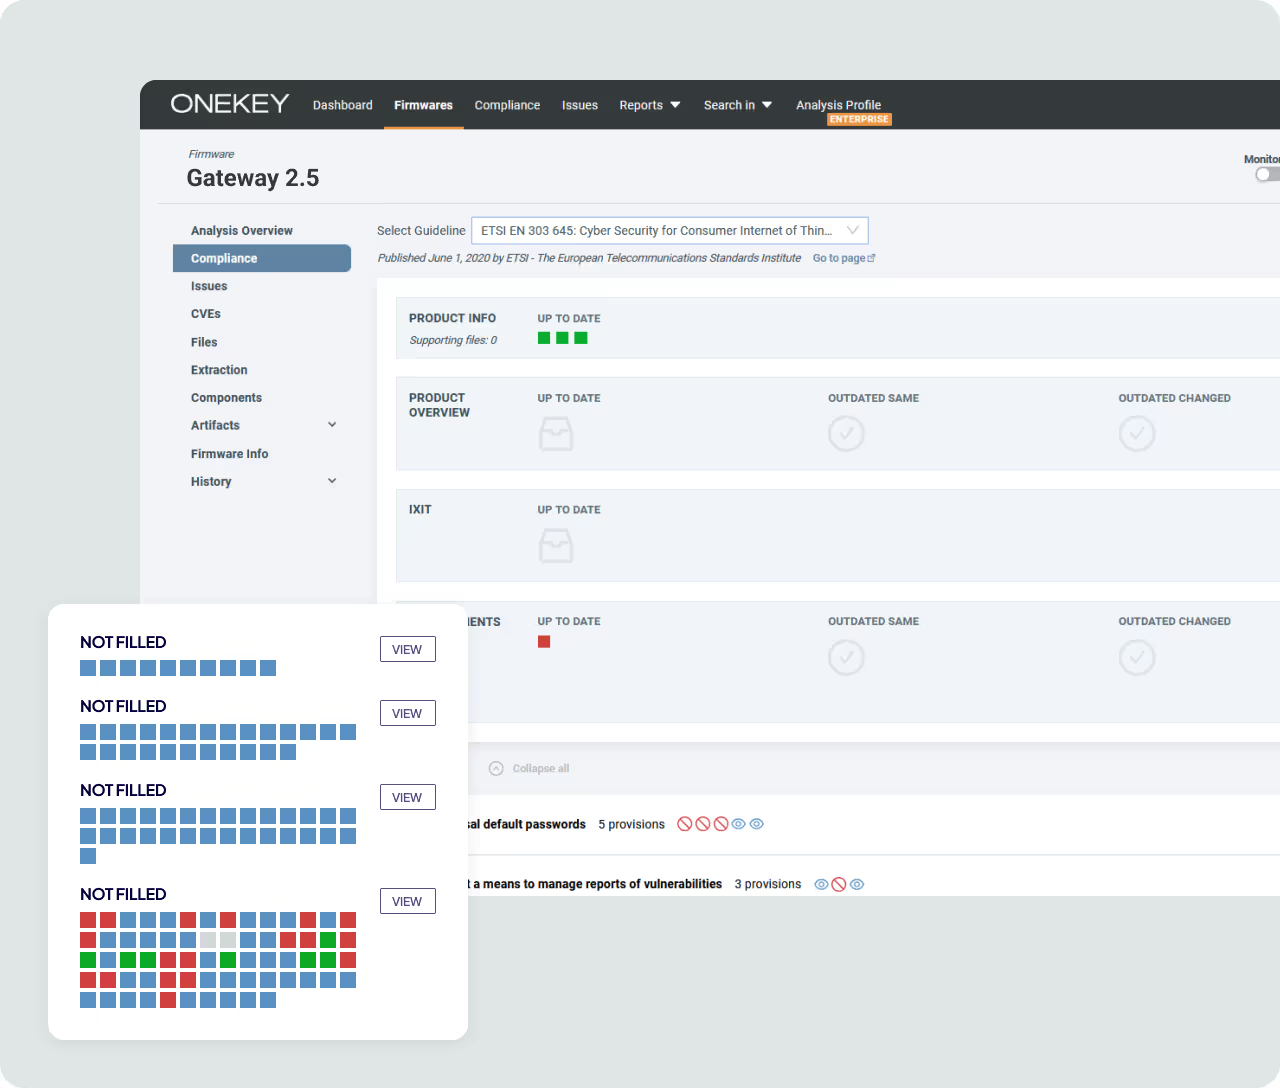
Die Compliance-Workflows von ONEKEY unterstützen Anforderungen aus CRA, IEC 62443, ETSI EN 303 645, RED, NIS2 und UNECE R155 in einer Plattform. Für jede Anforderung sehen Teams, was erfüllt, verletzt, nicht anwendbar ist oder manuell geprüft werden muss, selbst wenn sich Vorschriften weiterentwickeln oder zwischen Produktlinien unterscheiden. Sie können audit-taugliche Compliance-Pakete im PDF-, JSON- oder CSV-Format erstellen, komplett mit Nachweisen, Schwachstellendetails und SBOMs. Das reduziert manuellen Aufwand erheblich und hält Teams jederzeit bereit für Audits und Zertifizierungen.

SBOM Management als Compliance-Basis
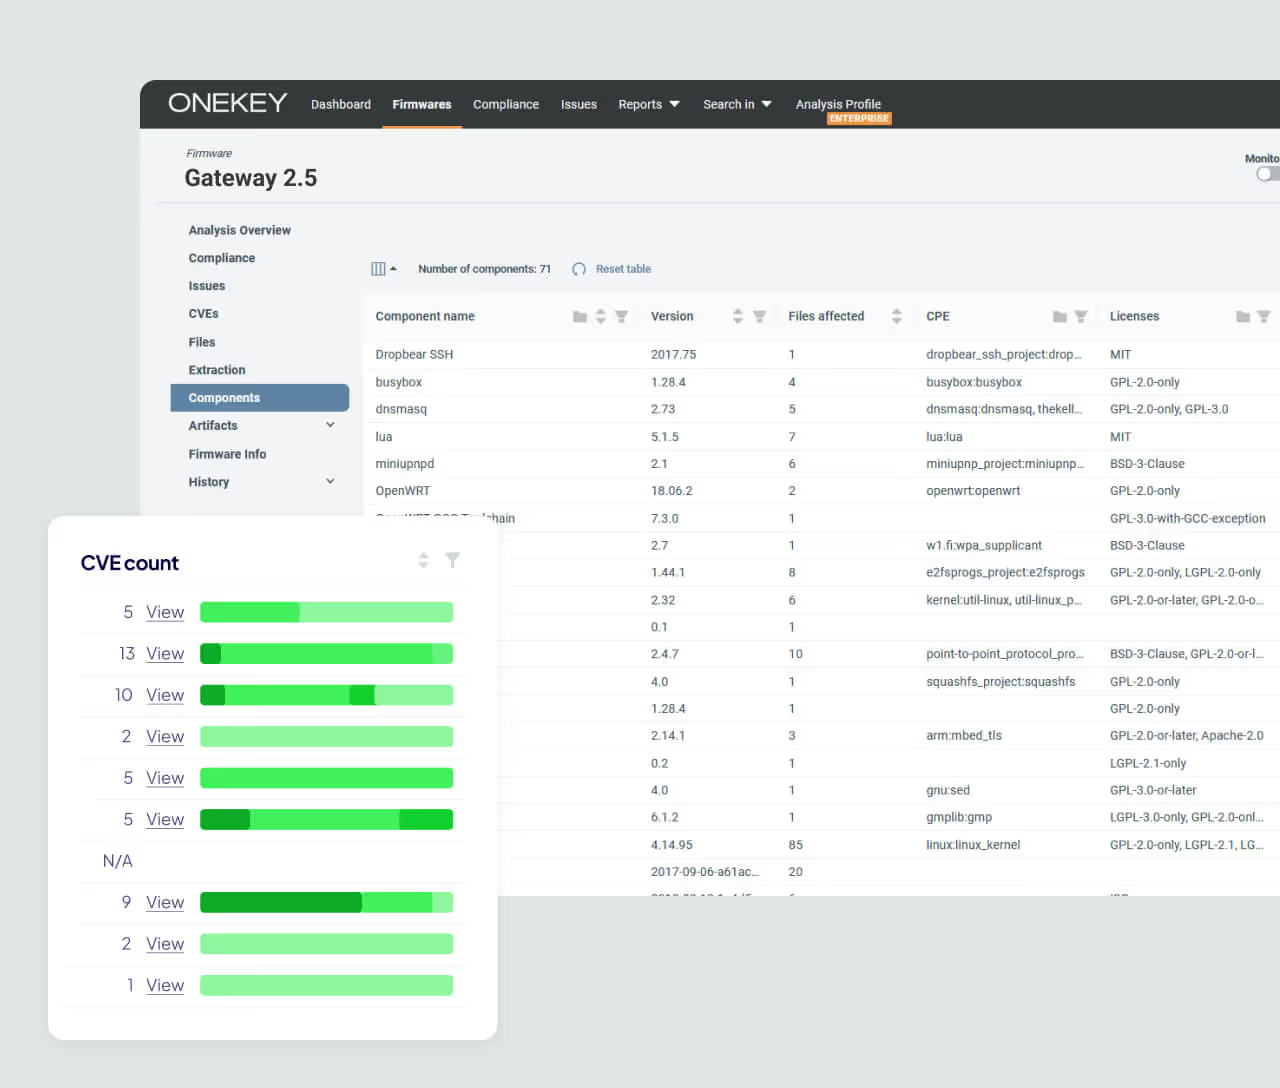
Genaue Compliance beginnt mit Transparenz. ONEKEY erstellt und normalisiert SBOMs direkt aus binärer Firmware, selbst wenn Quellcode oder Zulieferdokumentation unvollständig sind. Jede Open-Source-, Drittanbieter- und proprietäre Komponente wird identifiziert und katalogisiert und mit den Schwachstellen und Anforderungen verknüpft, die Ihr Team erfüllen muss. Ein starkes SBOM macht aus technischen Daten belastbare Nachweise.

Langfristig konform bleiben
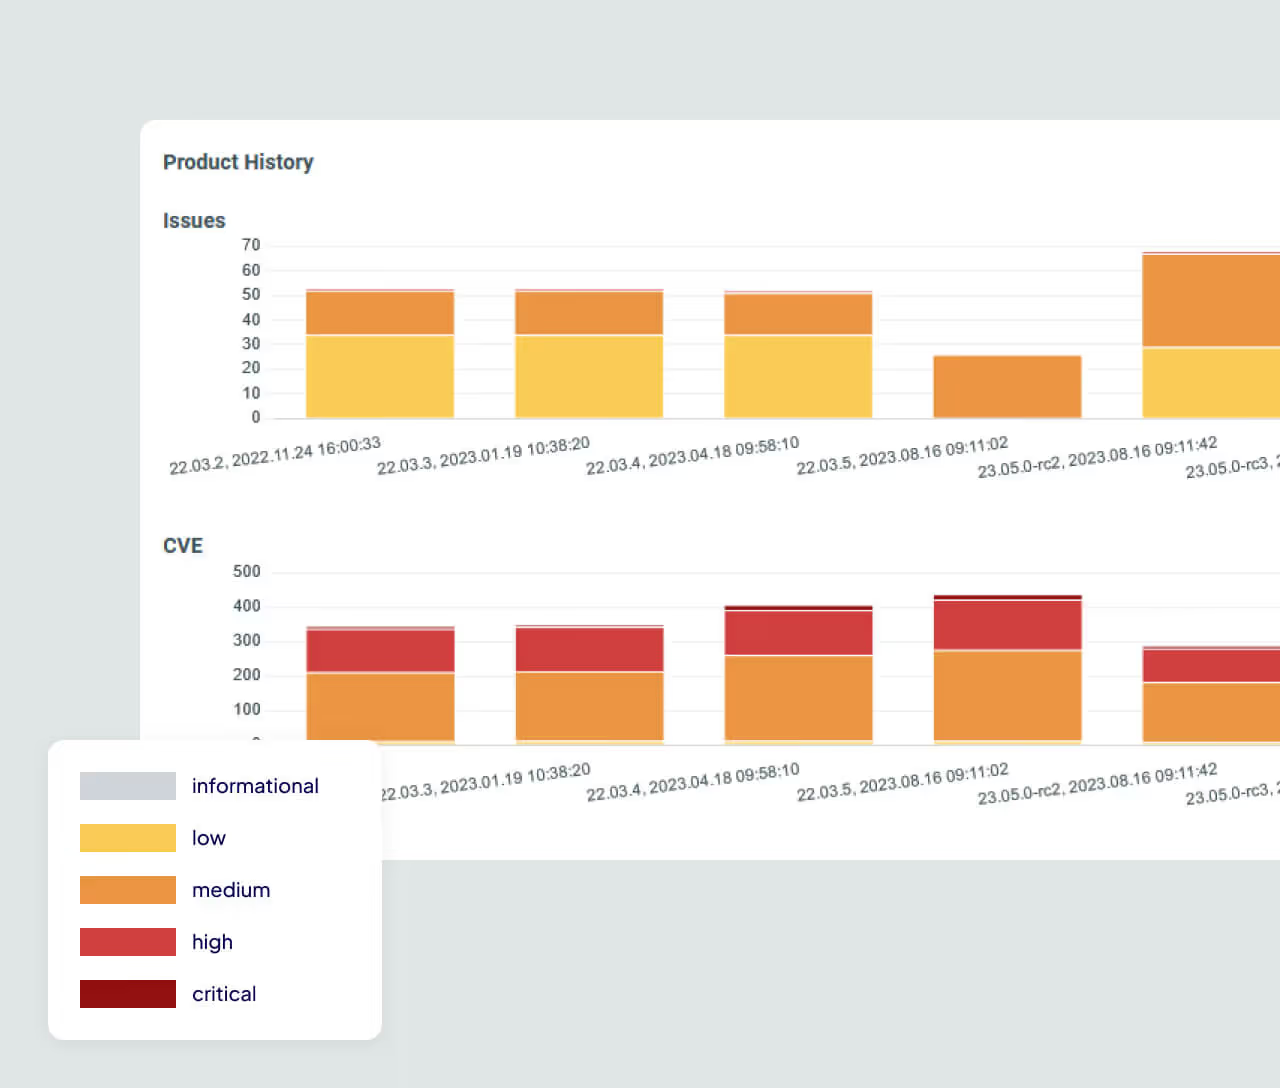
Compliance endet nicht mit dem Release. Firmware verändert sich, neue CVEs entstehen, Zulieferkomponenten altern und Vorschriften entwickeln sich weiter. Der Digital Cyber Twin von ONEKEY überwacht den Compliance-Status über Produktversionen hinweg, damit Lücken auch bei langlebigen Produkten nicht verborgen bleiben.
So wird Firmware mit ONEKEY zum Compliance-Nachweis
Compliance-Teams arbeiten oft mit Richtlinien, Checklisten und Zuliefererklärungen, die wenig über die tatsächlich ausgelieferte Firmware aussagen. Diese Nachweise manuell auf CRA, IEC 62443 oder RED zu mappen, ist langsam und scheitert spätestens bei mehreren Produktlinien und Releases. ONEKEY automatisiert den Prozess über eine Binäranalyse, die Ergebnisse direkt regulatorischen Anforderungen zuordnet. So entsteht ein wiederholbarer Weg vom Firmware-Image zum Audit-tauglichen Nachweis.
Der Prozess beginnt mit dem Upload des Firmware-Images in die Plattform. Quellcode, Build-Systeme oder vollständige Zulieferdokumentation sind dafür nicht nötig. Das ist besonders hilfreich bei Zuliefer-Firmware, die als geschlossene Datei ankommt, oder bei Legacy-Produkten mit lückenhaften Unterlagen. Jede folgende Compliance-Prüfung basiert auf der Software, die tatsächlich im Produkt steckt.
ONEKEY analysiert die kompilierte Firmware, erstellt ein vollständiges SBOM und identifiziert bekannte Schwachstellen, Zero-Day-Muster und Open-Source-Lizenzpflichten. Versteckte Komponenten, veraltete Pakete und unsichere Konfigurationen werden sichtbar, auch wenn sie nie deklariert wurden. Das Ergebnis ist eine Nachweisbasis auf Produktebene, die GRC- und IT-Tools nicht liefern können. Compliance-, Engineering- und PSIRT-Teams arbeiten mit denselben Ergebnissen.
Der ONEKEY Compliance Wizard ordnet die Analyseergebnisse den Anforderungen aus CRA, IEC 62443, ETSI EN 303 645, RED, NIS2 und UNECE R155 zu. Für jede Anforderung sehen Sie, ob sie erfüllt, verletzt, nicht anwendbar ist oder manuell geprüft werden muss. Überlappende Vorgaben verschiedener Frameworks werden in einer Ansicht statt in getrennten Tabellen behandelt. Lücken werden sichtbar, bevor Auditoren oder Kunden danach fragen.
Nach dem Mapping erstellt die Plattform ein audit-taugliches Compliance-Paket mit Nachweisen, Schwachstellendetails, SBOMs und Status im PDF-, JSON- oder CSV-Format. Das Paket lässt sich im Rahmen von Zertifizierungen und Reviews mit Auditoren, Kunden und der Geschäftsführung teilen. Der Digital Cyber Twin von ONEKEY überwacht anschließend jede Firmware-Version auf neue CVEs und Änderungen, damit der Compliance-Status auch nach dem Release aktuell bleibt. So führen Sie Nachweise über den gesamten Produktlebenszyklus.
Zahlen & Fakten
FACTS & Figures
80 % weniger
Zeit für die Audit-Vorbereitung
70 % früher
Compliance-Lücken erkennen
3× mehr
Compliance-Überblick ohne zusätzliches Personal
Kontinuierliche Firmware Compliance erreichen
Ersetzen Sie manuelle Tabellen und fragmentierte Audits durch automatisierte, skalierbare Workflows. ONEKEY bringt Compliance in den gesamten Produktlebenszyklus, von der SBOM-Erstellung über Compliance-Mapping bis zum Monitoring, und hält Sie an globalen Standards ausgerichtet.

Warum KUNDEN UNS Vertrauen
„Die automatische binäre Softwareanalyse von ONEKEY vereinfacht die Produktsicherheit bei Snap One, indem sie den manuellen Aufwand reduziert und gleichzeitig die Transparenz und das Vertrauen erhöht. Wir hatten ein reibungsloses Onboarding-Erlebnis und können den exzellenten Support durch ein Expertenteam nur empfehlen.“

„Wir verwenden ONEKEY, um jede Software auf potenzielle Risiken zu überprüfen, bevor sie überhaupt den Release-Candidate-Status erreicht. Zu diesem Zeitpunkt werden alle Probleme sofort analysiert und behoben. Auf diese Weise können wir neue Funktionen und Schnittstellen effektiv sichern.“

„Wir bieten unseren IoT-Kunden erstklassige Dienstleistungen und helfen ihnen dabei, die Sicherheit während ihres gesamten Produktlebenszyklus zu gewährleisten. Deshalb wollen wir natürlich eine kontinuierliche Firmware-Überwachung und Schwachstellenbewertung mit den besten Tools und Lösungen der Branche anbieten. Die automatisierten Firmware-Analysen von ONEKEY helfen uns dabei, unsere Dienstleistungen effizient und mit beispielloser Qualität bereitzustellen. “


„Die Fähigkeiten und die Sicherheitsexpertise von ONEKEY haben die Zusammenarbeit mit ihnen zu einer wirklich aufschlussreichen Erfahrung gemacht.“


„ONEKEY hilft uns dabei, kritische Sicherheitslücken in eingebetteten Geräten vollautomatisch aufzudecken. Auf diese Weise können wir manuelle Tests effizienter auf Probleme mit der Geschäftslogik ausrichten. “

Compliance-konforme, cybersichere Produkte mit Vertrauen ausliefern
Compliance-Nachweise sind nur so belastbar wie die Firmware-Daten dahinter. ONEKEY verbindet SBOMs, Vulnerability Intelligence und Lizenzdaten in einer Plattform, sodass sich jede Compliance-Aussage bis zum Produkt zurückverfolgen lässt. So bleiben Audits, Kunden-Reviews und Zertifizierungen im Zeitplan.
SBOM Management
ONEKEY erkennt Open-Source- und Drittanbieter-Lizenzen in der Firmware und markiert Pflichten und Konflikte, bevor daraus rechtliche oder Compliance-Befunde werden.
Vulnerability Management
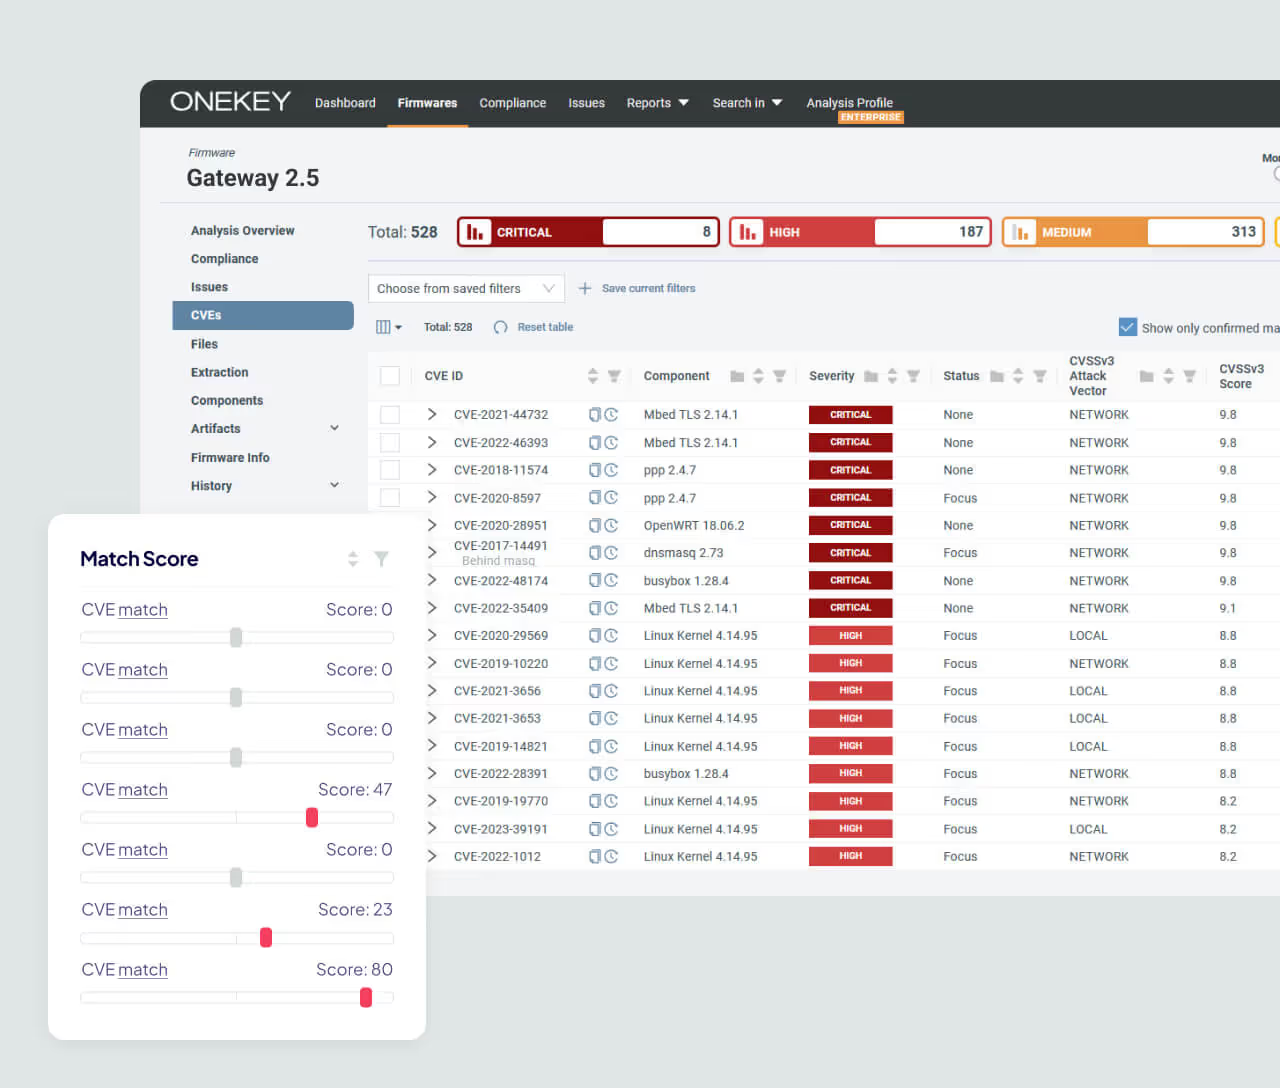
ONEKEY gleicht Komponenten mit CVEs ab, priorisiert die tatsächliche Ausnutzbarkeit per VEX und verknüpft die Behebung mit den Nachweisen, die Ihre Compliance-Workflows verlangen.
License Management
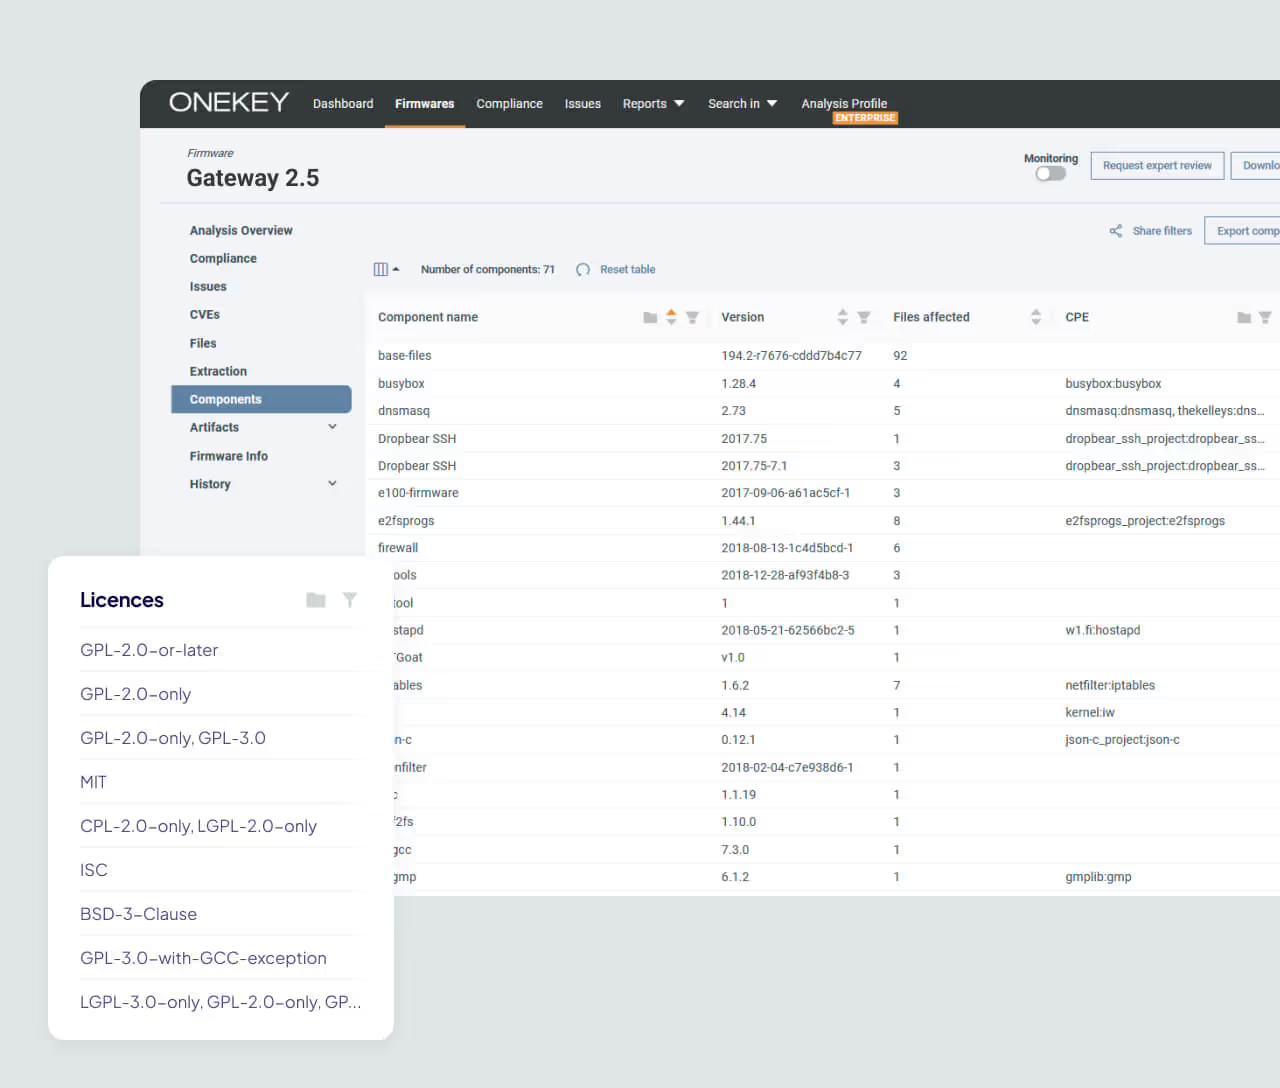
ONEKEY erkennt Open-Source- und Drittanbieter-Lizenzen in der Firmware und markiert Pflichten und Konflikte, bevor daraus rechtliche oder Compliance-Befunde werden.
Häufig gestellte Fragen
Hier erhalten Sie detaillierte Antworten auf die häufigsten Fragen zum Schutz Ihrer vernetzten Produkte.

Was ist automatisiertes Compliance Management für Firmware?
Automatisiertes Compliance-Management für Firmware bedeutet, mit technischen Mitteln nachzuweisen, dass Firmware Cybersicherheitsvorschriften, Standards und interne Anforderungen erfüllt. Dazu zählen Komponententransparenz, Schwachstellenmanagement, sichere Konfiguration, Monitoring und Audit-Nachweise. Bei vernetzten Produkten muss dieser Nachweis an reale Firmware-Versionen gebunden sein.
Worin unterscheidet es sich von klassischer GRC/IT Compliance?
Klassische IT-Compliance konzentriert sich meist auf Unternehmenssysteme, Richtlinien, Zugriffskontrollen und operative Prozesse. Firmware Compliance betrifft Produktsoftware, eingebettete Komponenten, Zulieferer-Binaries, SBOMs, Schwachstellen und Lifecycle-Nachweise. Sie verlangt einen technischen Beleg aus dem Produkt selbst.
Verlangt der Cyber Resilience Act ein Monitoring der Firmware?
Der Cyber Resilience Act (CRA) erhöht den Bedarf an Lifecycle-Schwachstellenmanagement und Nachweisen zur Produktsicherheit. Firmware-Monitoring hilft Herstellern, neue Schwachstellen zu erkennen, betroffene Versionen zu verfolgen und Nachweise nach dem Release zu pflegen. Das stärkt die Vorbereitung auf CRA-Pflichten.
Was bedeutet UNECE R155 für die Software Compliance im Automotive?
UNECE R155 verpflichtet Fahrzeughersteller zu einem Cybersecurity Management System (CSMS), das den gesamten Fahrzeuglebenszyklus abdeckt, von der Entwicklung bis zur Außerbetriebnahme. Dazu zählen Risikobewertungen, Schwachstellenmanagement und Nachweise für Typgenehmigungsbehörden. Firmware- und Software-Nachweise aus vernetzten Steuergeräten unterstützen Automotive-Teams dabei, diese Anforderungen kontinuierlich zu erfüllen.


