SBOM-Management-Tool
Die Software-Supply-Chain endet nicht am Source-Repository. Vernetzte Produkte enthalten oft kompilierte Binärdateien, Drittanbieter-Libraries, Zulieferercode und Open-Source-Komponenten ohne einsehbaren Quellcode. Das SBOM-Management-Tool von ONEKEY erstellt, validiert, exportiert und überwacht SBOMs direkt aus der Firmware und reichert sie an. So wird sichtbar, was tatsächlich in den Produkten steckt. Mit dem ONEKEY AI Agent können Sie Fragen in natürlicher Sprache zu SBOMs, Komponenten, erkannten Versionen, zugehörigen Schwachstellen und betroffenen Produkten stellen, um die Softwarezusammensetzung und Risiken in der Lieferkette schneller zu verstehen.
Effizientes SBOM-Management: von Binärdateien bis Compliance
SBOM-Management muss mehr leisten als eine statische Komponentenliste. Produktteams brauchen Transparenz über Komponenten, Versionen, Lizenzen und Abhängigkeiten, während sich Produkte verändern. Generische SBOM-Generatoren setzen meist auf Source-Repositories und Build-Pipelines. Hersteller müssen aber auch Zulieferer-Firmware, Bestandsprodukte und ausgelieferte Geräte ohne Zugriff auf den Quellcode verstehen. ONEKEY verbindet Binäranalyse und SBOM-Management in einer Plattform für vernetzte und eingebettete Produkte. Teams verwalten damit ihr Software-Inventar samt Sicherheitskontext von der Entwicklung bis zum End-of-Life.
Kein Source Code? Kein Problem.
Viele SBOM-Tools brauchen Quellcode, Build-Systeme oder die Mitarbeit von Zulieferern. Bei Closed-Source-Firmware und kompilierter Software entsteht so eine Lücke. ONEKEY analysiert Firmware-Binärdateien direkt und erkennt Komponenten, Versionen und Lizenzen ohne Quellcode. Die Binäranalyse zeigt, ob das ausgelieferte Produkt dem geplanten Stand entspricht. Zudem wird sichtbar, wie Anwendungen und Libraries in der Firmware zusammenhängen, wenn eine verwundbare Abhängigkeit mehrere Komponenten betrifft. Teams mit Steuergeräten und Software für vernetzte Fahrzeuge ergänzen diesen Ansatz mit der Automotive-Analyse von ONEKEY.

Zusammenführen und verbessern für eine vollständige Abdeckung
Eine einzelne Quelle bildet die Softwarezusammensetzung selten vollständig ab. ONEKEY kombiniert das binär generierte SBOM mit SBOMs aus Source-Scannern, manuellen Dateien und Drittquellen. So bleibt SBOM Management Software auch bei Daten unterschiedlicher Detailtiefe nützlich. Die Anreicherung ergänzt VEX- und VDR-Informationen und geht über ein Komponenteninventar hinaus. Teams gleichen gelieferte Daten mit Binärbefunden ab, klären Lücken und schaffen eine belastbare Nachweisbasis für ein SBOM-Audit. Produktsicherheits- und Compliance-Teams arbeiten dann mit demselben Datensatz.

Hohes Vertrauen in die Bauteilanpassung
Ein SBOM ist nur so nützlich wie seine Komponenten- und Versionsdaten verlässlich sind. ONEKEY kombiniert mehrere Erkennungsmethoden, um Software in der Firmware zu identifizieren und Versionen abzugleichen. Das erhöht die Zuverlässigkeit des Komponenteninventars. Genauere Daten ermöglichen einen präziseren CVE-Abgleich und reduzieren manuelle Prüfungen. Das zählt, wenn SBOM-Daten für die Supply-Chain-Überwachung, die Reaktion auf Schwachstellen oder Compliance-Nachweise dienen. Bessere Komponententransparenz schafft eine solide Grundlage für SBOM und NIS-2-Compliance. Zudem lässt sich belegen, welche Softwareversionen in welchen Firmware-Releases stecken.

STELLEN SIE FRAGEN ZU IHRER SBOM IM KONTEXT.
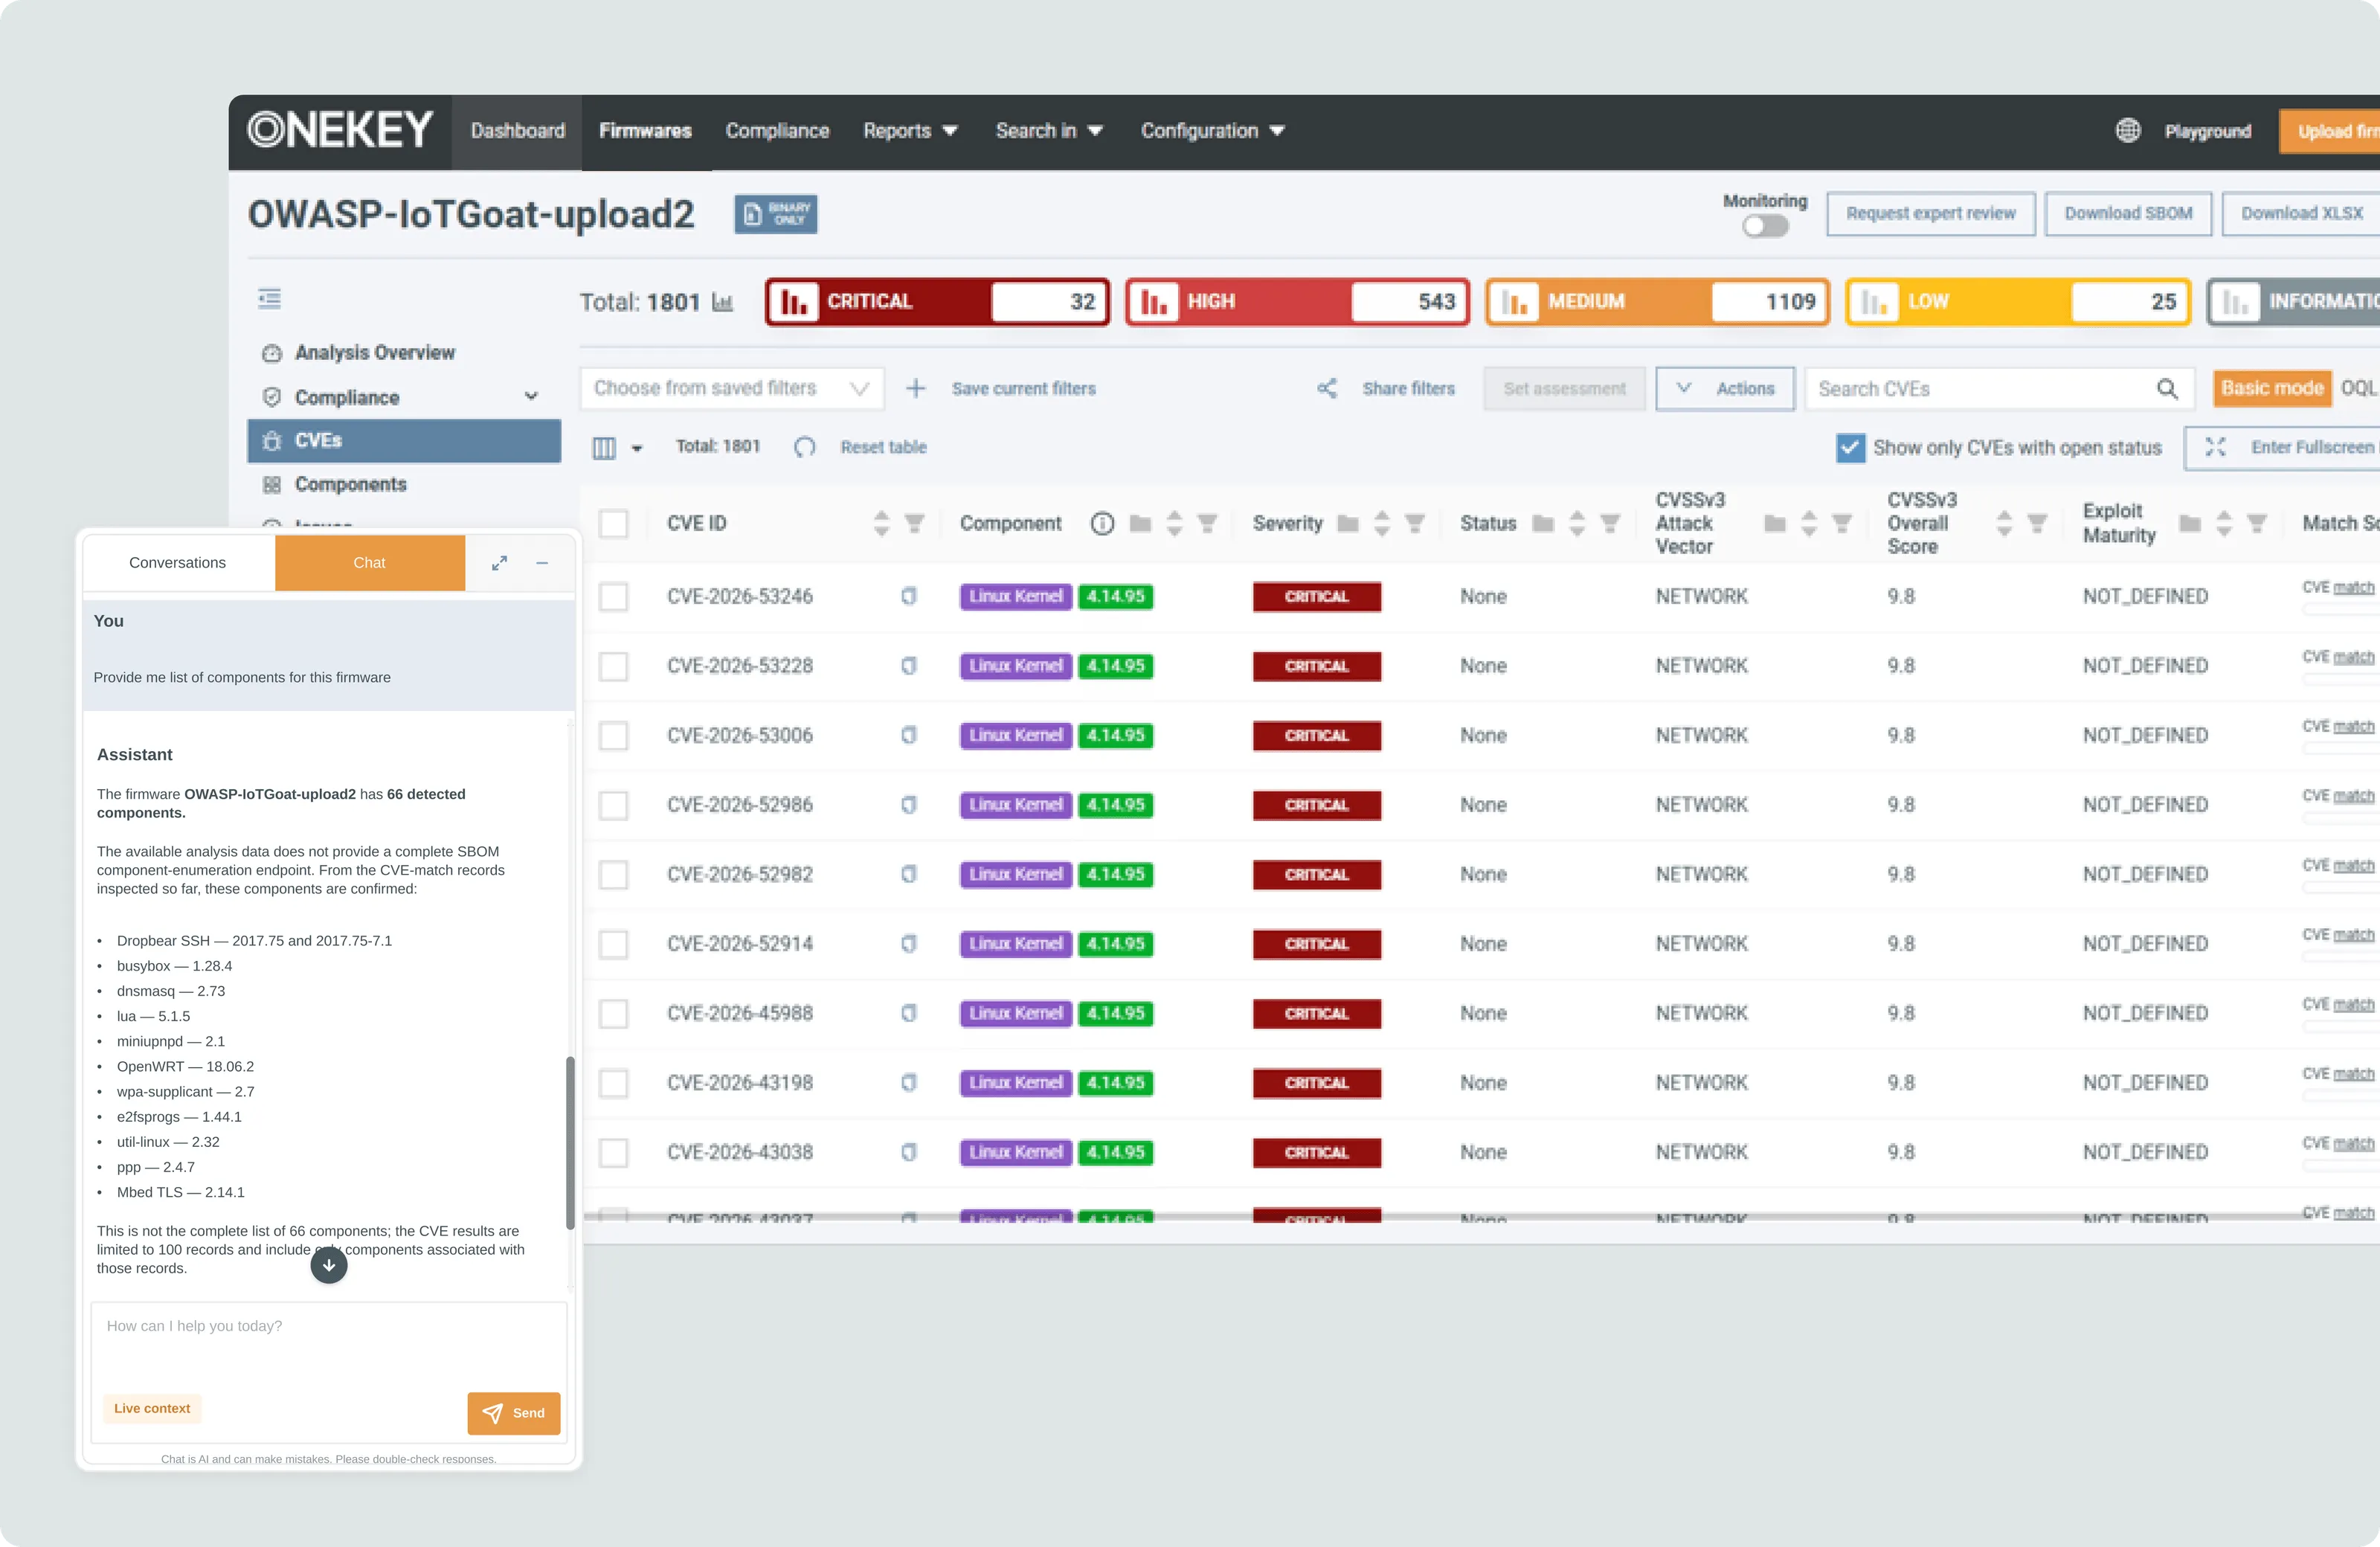
Nutzen Sie den ONEKEY AI Agent, um Ihre SBOM- und Komponentendaten mithilfe von Fragen in natürlicher Sprache zu erkunden. Fragen Sie, welche Komponenten in einem Firmware-Image enthalten sind, welche Versionen erkannt wurden, welche Komponenten Schwachstellen aufweisen oder in welchen Produkten und Analysen betroffene Komponenten vorkommen – ohne zwischen mehreren Ansichten wechseln zu müssen.

So funktioniert's
Beherrschen Sie Ihre SBOMs, sichern Sie Ihre Lieferkette

ONEKEY entpackt und analysiert die hochgeladene Firmware-Binärdatei. Ein vorhandenes SBOM wird beim selben Upload angehängt, denn eine bestehende Firmware-Analyse lässt sich nachträglich nicht um ein SBOM ergänzen.
ONEKEY validiert das importierte SBOM vor der Analyse und kombiniert es mit den direkt in der Firmware erkannten Komponenten. Übereinstimmende Befunde werden zusammengeführt. Zusätzliche importierte Komponenten bleiben im Inventar sichtbar.
ONEKEY exportiert maschinenlesbare SBOMs in CycloneDX oder SPDX, sofern unterstützt mit VEX- und VDR-Informationen. Dieselben Produktdaten dienen Kunden-, Engineering- und Schwachstellen-Workflows und stützen die SBOM- und EU-CRA-Compliance.
ONEKEY verknüpft das Komponenteninventar nach dem Release mit neuen Schwachstellendaten. SBOM-Automatisierung unterstützt langlebige Produkte, deren Softwarerisiko sich noch Jahre nach der Auslieferung ändern kann.
Sind Sie bereit, Ihre Software-Lieferkette abzusichern?
Ein SBOM sollte die Software zeigen, die tatsächlich in vernetzten Produkten steckt, nicht nur den Inhalt eines Source-Repositorys. ONEKEY vereint Komponentenerkennung auf Binärebene, SBOM-Anreicherung, Standardexporte und kontinuierliches Monitoring in einem Workflow. Teams steuern damit die Transparenz ihrer Software-Supply-Chain von der Entwicklung bis zum End-of-Life.

Häufig gestellte Fragen
Dieser Bereich beantwortet häufige Fragen zu SBOM-Management, SBOM-Automatisierung, Binäranalyse und SBOM-Compliance-Anforderungen.

Was ist ein SBOM-Management-Tool?
Ein SBOM-Management-Tool erstellt, importiert, validiert, exportiert und pflegt Software-Stücklisten (SBOMs) über Produkte und Versionen hinweg und reichert sie mit weiteren Daten an. Es zeigt Komponenten, Versionen, Lizenzen und Sicherheitsdaten. ONEKEY analysiert zusätzlich kompilierte Firmware und erstellt so ein SBOM auch ohne Quellcode.
Was ist der Unterschied zwischen SBOM Management Software und einem reinen SBOM-Generator?
Ein reiner Generator erstellt ein SBOM zu einem bestimmten Zeitpunkt. SBOM Management Software importiert, validiert und überwacht Komponentendaten zusätzlich über alle Releases hinweg und reichert sie an. Das passt zu langen Produktlebenszyklen, in denen sich Softwarezusammensetzung und Schwachstellendaten laufend ändern.
Wie reduziert SBOM-Automatisierung den manuellen Compliance-Aufwand?
SBOM-Automatisierung übernimmt wiederkehrende Aufgaben wie Komponenteninventur, Datenzusammenführung, Exportvorbereitung und Monitoring. Produkt- und Firmwaredaten bleiben direkt mit dem SBOM verknüpft, statt in Tabellen und einmaligen Exporten zu liegen. Compliance-Teams erhalten so konsistentere Nachweise für Dokumentation und Anfragen.
Wie validiere ich die Genauigkeit meiner SBOM-Daten?
Ein Abgleich mit der kompilierten Firmware zeigt, wie genau SBOM-Daten aus Source-Tools oder von Zulieferern sind. Teams prüfen Komponentennamen, Versionen, Lizenzen und Abhängigkeiten und klären Lücken vor der weiteren Nutzung. ONEKEY kombiniert importierte SBOMs mit Binäranalyse und liefert so ein verlässlicheres Gesamtbild.
Wie erstelle und verwalte ich ein SBOM, das Compliance-Anforderungen erfüllt?
Ein konformes SBOM entsteht aus genauen, versionsspezifischen Daten in einem maschinenlesbaren Format wie CycloneDX oder SPDX. Teams halten es aktuell, sichern Nachweise für jedes Release und ordnen die Daten der jeweils geltenden Regulierung zu. ONEKEY verwaltet SBOM-Daten zusammen mit Schwachstelleninformationen über den gesamten Lebenszyklus.
Wie erhalte ich durchgehende Transparenz über meine Software-Supply-Chain?
Durchgehende Transparenz beginnt mit einem genauen Komponenteninventar für jede Firmware-Version, das mit neuen Schwachstelleninformationen verknüpft bleibt. ONEKEY überwacht erkannte Komponenten nach der Analyse. Teams bewerten veränderte Risiken, ohne das Inventar bei jeder neuen CVE neu aufzubauen.
Eine Lösung, viele VOrteile
Beschleunigen Sie Ihre Firmware-Sicherheitsanalyse
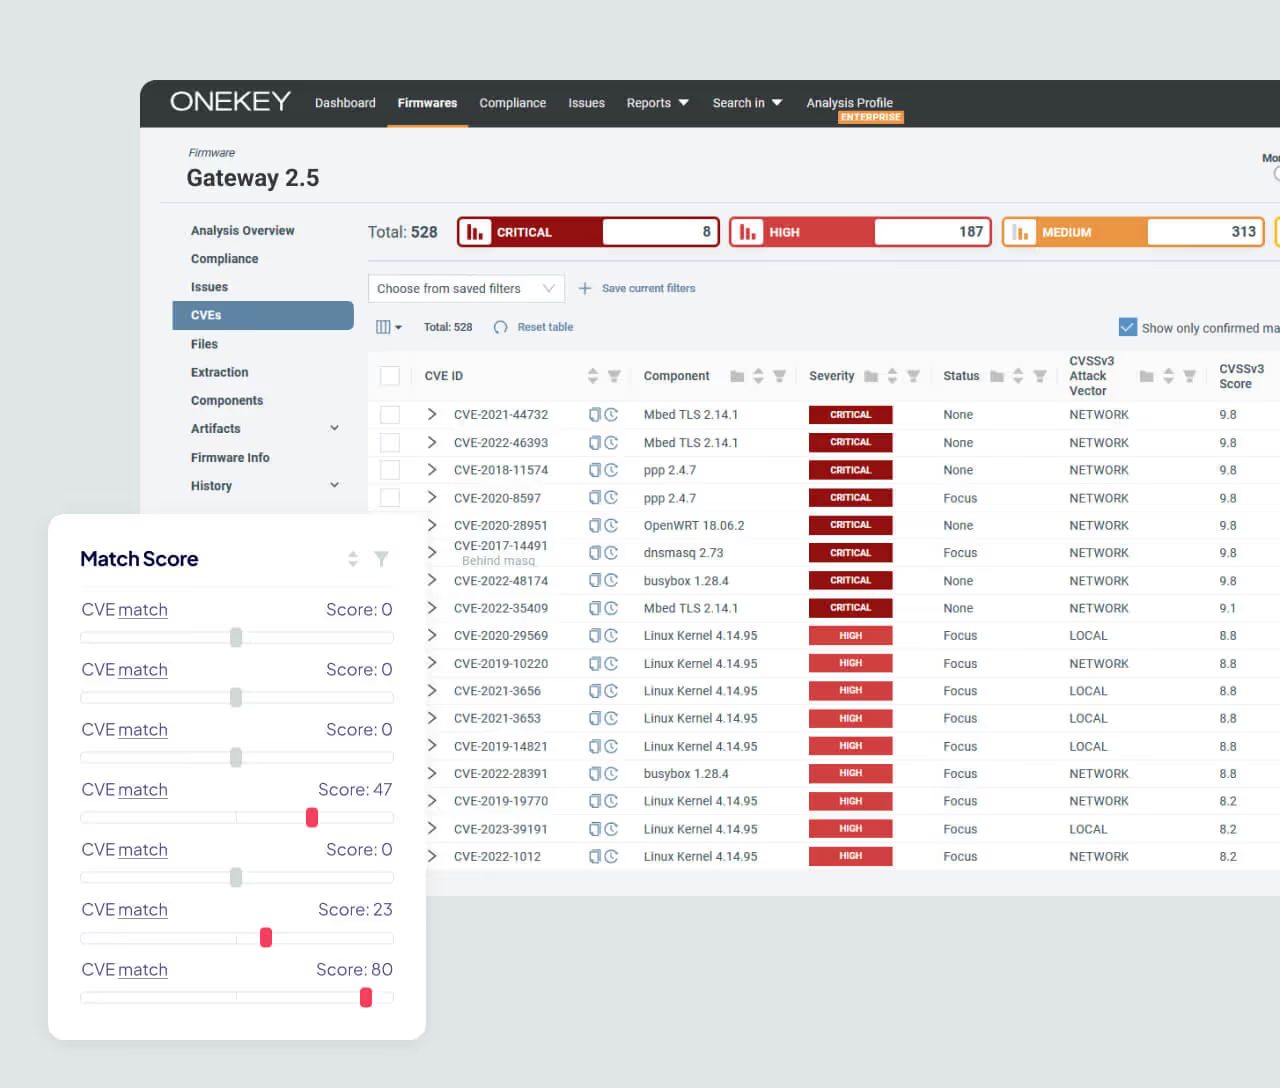
ONEKEY analysiert Firmware-Binärdateien ohne Quellcode und verknüpft erkannte Komponenten mit Schwachstellen. Sicherheitsteams priorisieren ihre Arbeit damit gezielt.
Reagieren Sie schnell auf kritische Bedrohungen
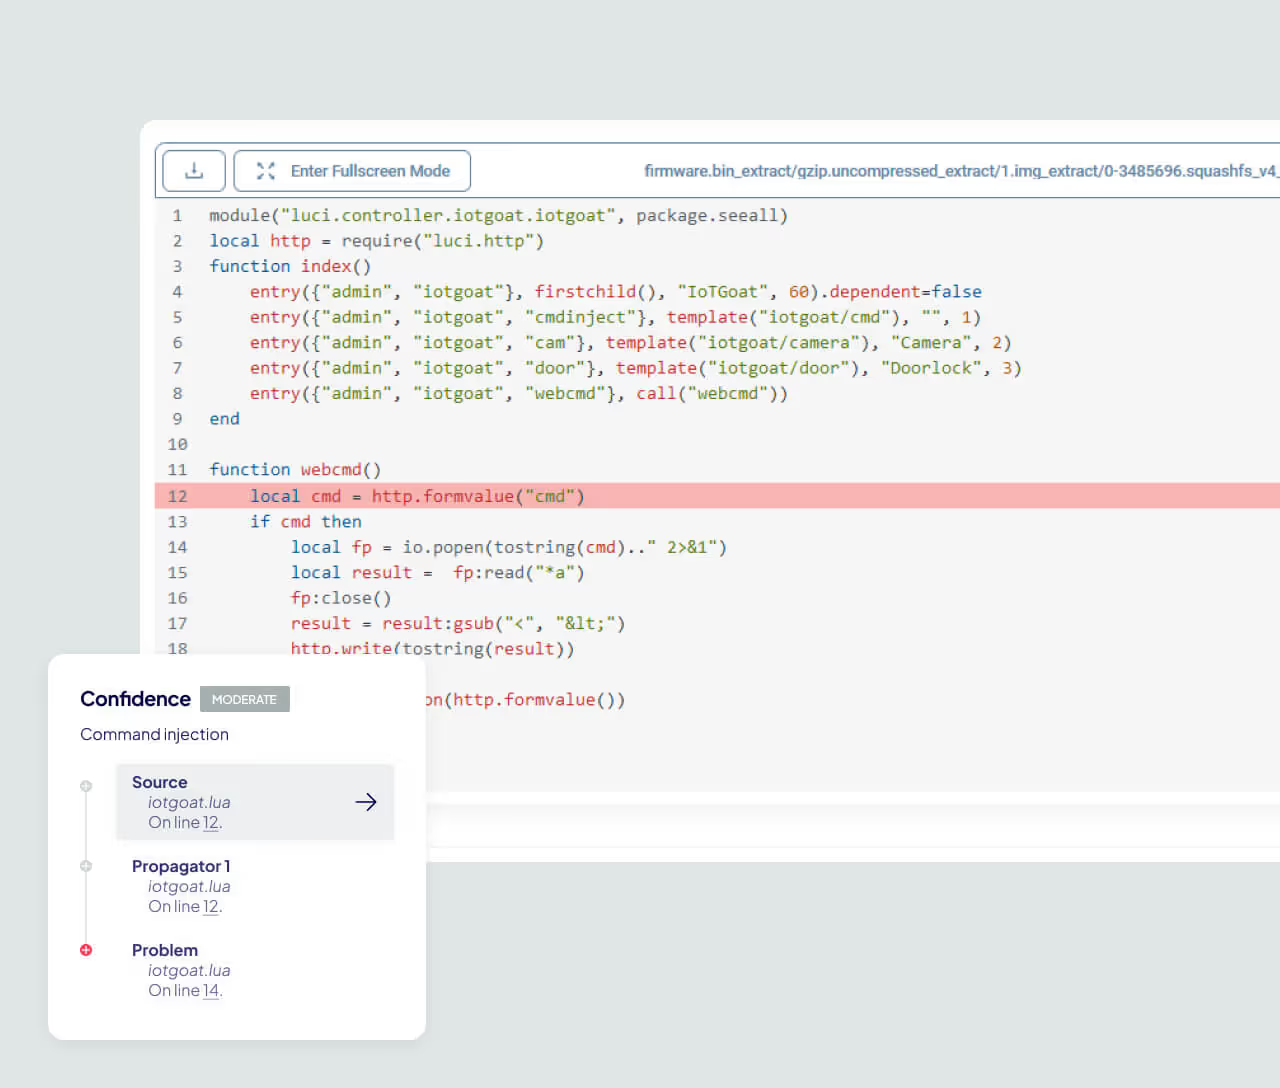
ONEKEY prüft Firmware, sobald eine kritische neue Schwachstelle bekannt wird, und findet betroffene Komponenten. Zentrales Monitoring beschleunigt die Reaktion.
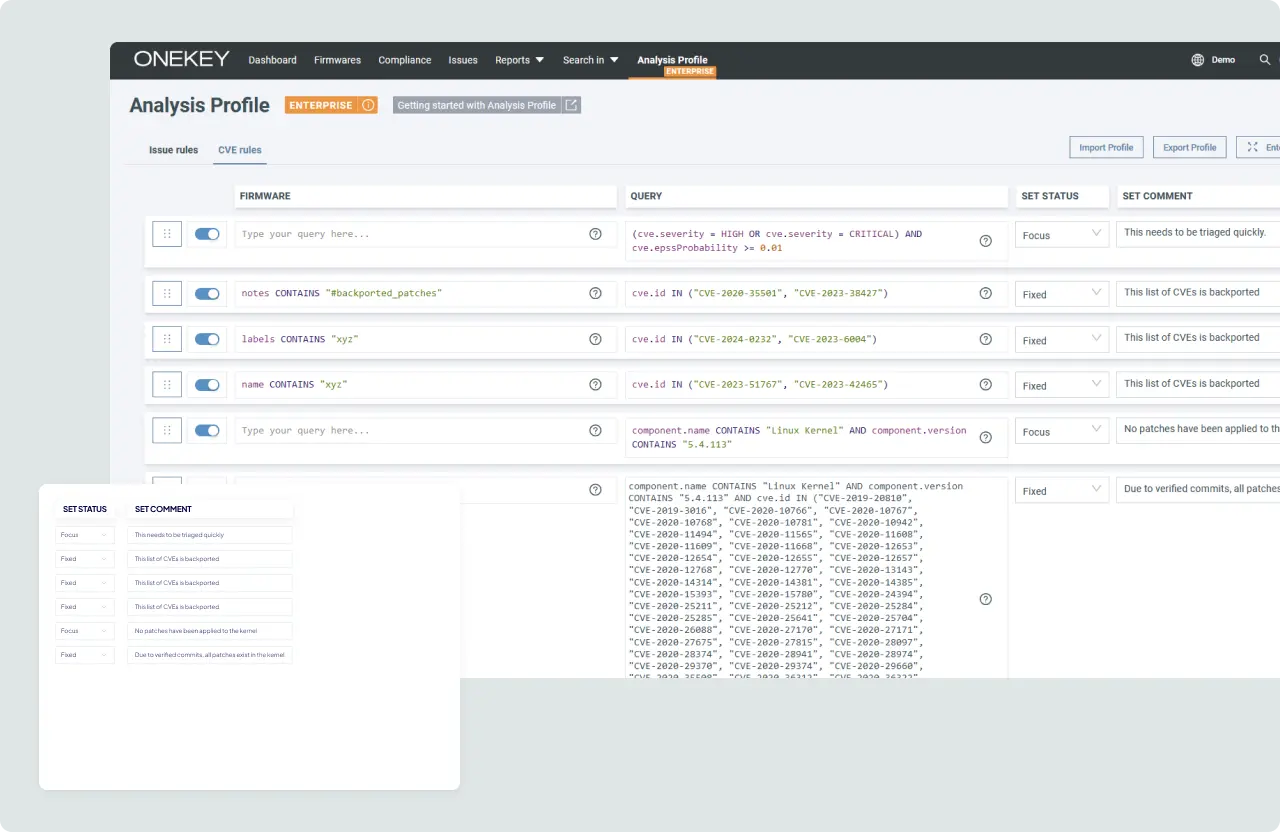
Passen Sie Ihre Bedrohungsmodelle an
Eigene Regeln, Prioritäten und Risikokriterien fließen direkt in die Produktanalyse ein. So passen SBOM- und Schwachstellendaten besser zu den eigenen Produkten und Märkten.


