Software-Lizenz-Compliance-Management
Lizenz-Compliance muss nicht kompliziert sein. ONEKEY erkennt Open-Source- und Drittanbieter-Lizenzen direkt aus binärer Firmware, ohne Quellcode oder manuelle Prüfung. Erlangen Sie volle Transparenz über jede Pflicht, reduzieren Sie Rechtsrisiken und halten Sie Firmware über den gesamten Lebenszyklus konform.
Branchenführer setzen auf ONEKEY


Warum Open-Source-Lizenzen in Firmware verborgene Risiken bergen
Open-Source-Software beschleunigt die Produktentwicklung, doch jede Komponente kann Lizenzpflichten mit sich bringen. Diese Pflichten betreffen Weiterverbreitung, Namensnennung, Änderungsrechte und Offenlegung von Quellcode. Das Risiko wächst, wenn Firmware von Zulieferern ohne klare SBOM oder Lizenzaufzeichnung eintrifft.
Copyleft / IP-Kontamination in ausgelieferten Geräten
Copyleft-Lizenzen erzeugen erhebliche Pflichten in vernetzten Produkten. Manche verlangen die Offenlegung von Quellcode oder setzen Weiterverbreitungsbedingungen. Ihr Team muss diese Pflichten kennen, bevor Produkte die Kunden erreichen. Firmware verbirgt dieses Risiko in kompilierten Binaries. Ein Zulieferpaket kann GPL-, LGPL- oder inkompatiblen Code ohne Offenlegung enthalten.
Lizenzrisiken kennzeichnen und Pflichten zuordnen
Jede Firmware-Komponente kann mehrere Lizenzen mit unterschiedlichen Anforderungen enthalten – von Namensnennungs- und Änderungsrechten bis hin zu Weiterverbreitungsbeschränkungen. Wenn Komponenten mit widersprüchlichen Lizenzen in einem Produkt kombiniert werden, entstehen rechtliche Unvereinbarkeiten, die manuell kaum zu erkennen sind.
Sie können keine Lizenzpflichten steuern, die Sie nicht sehen
Pflichten lassen sich nicht steuern, wenn man sie nicht sieht. Zulieferer liefern Firmware oft ohne vollständige SBOMs oder Lizenzoffenlegungen. Ihr Team muss Komponenten, Lizenztypen, Konflikte, Namensnennungsregeln und Weiterverbreitungspflichten identifizieren. Automatisierte Analyse schließt diese blinden Flecken schneller als manuelle Prüfung.
Wie ONEKEY Software-Lizenz-Compliance steuert
ONEKEY erkennt Open-Source- und Drittanbieter-Lizenzen direkt aus binärer Firmware. Für den Einstieg in die Transparenz brauchen Sie weder Quellcode noch manuelle Prüfung oder vollständige Zulieferunterlagen. Die Plattform deckt verborgene Lizenzpflichten auf, reduziert Rechtsrisiken und erhält Compliance über den gesamten Firmware-Lebenszyklus.
Automatische Komponenten- und Lizenzerkennung aus Binary/SBOM
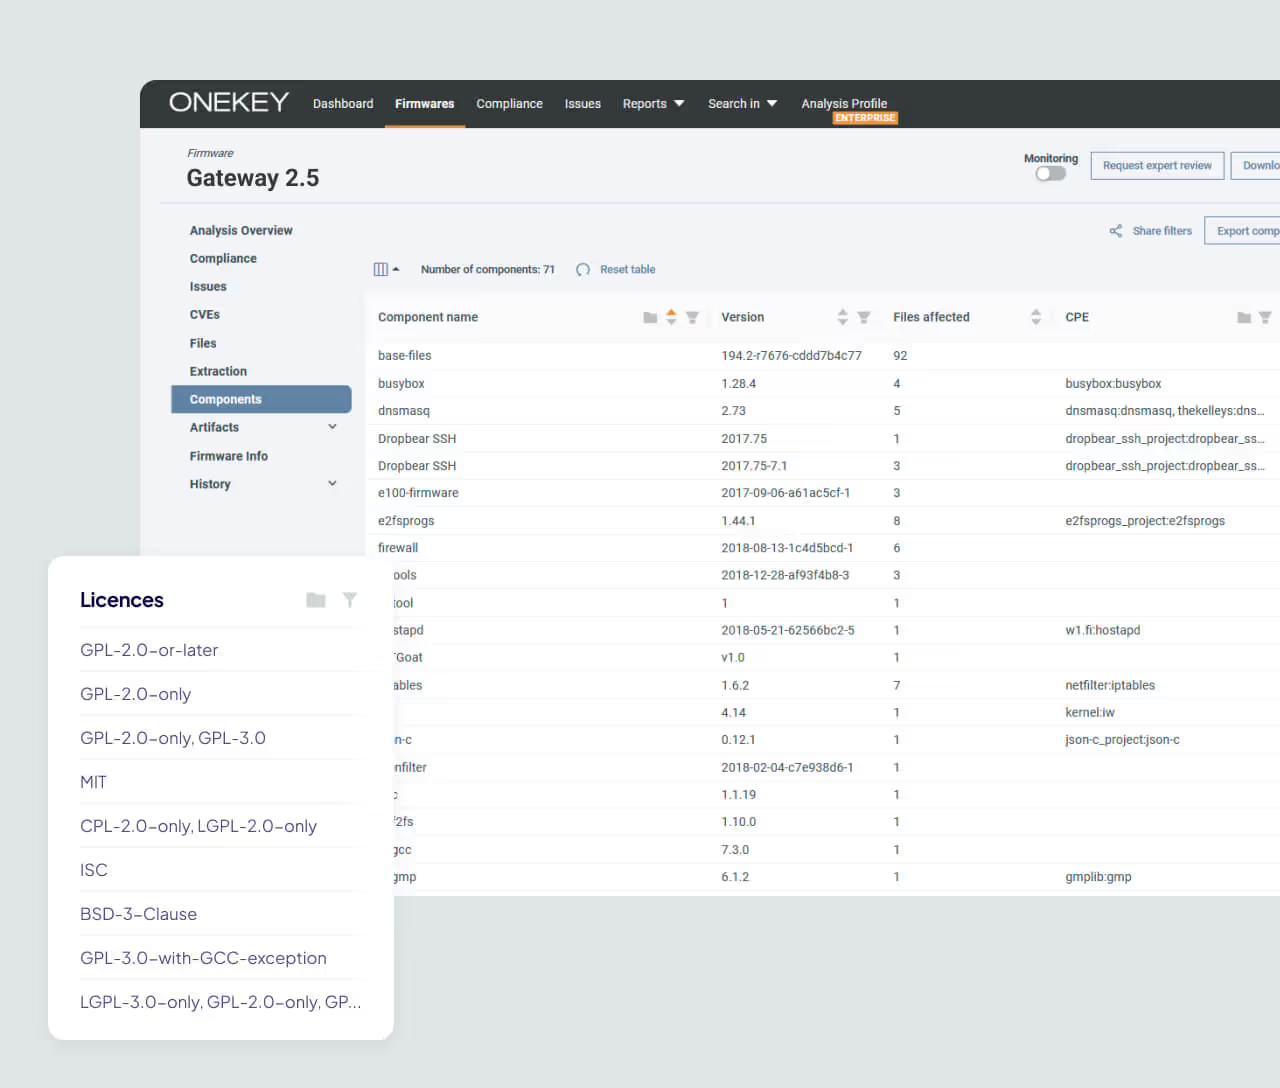
ONEKEY analysiert binäre Firmware. Sie identifiziert Komponenten und extrahiert Lizenzdaten. Das deckt verborgene Komponenten auf, die Zulieferer undokumentiert lassen. Binäranalyse zählt, weil ausgelieferte Firmware die Kunden erreicht. Quellcode-Repositorys und Zulieferer-Erklärungen übersehen oft ausgelieferte Komponenten. ONEKEY liefert Nachweise direkt aus dem Produkt.
Lizenzrisiken kennzeichnen und Pflichten zuordnen
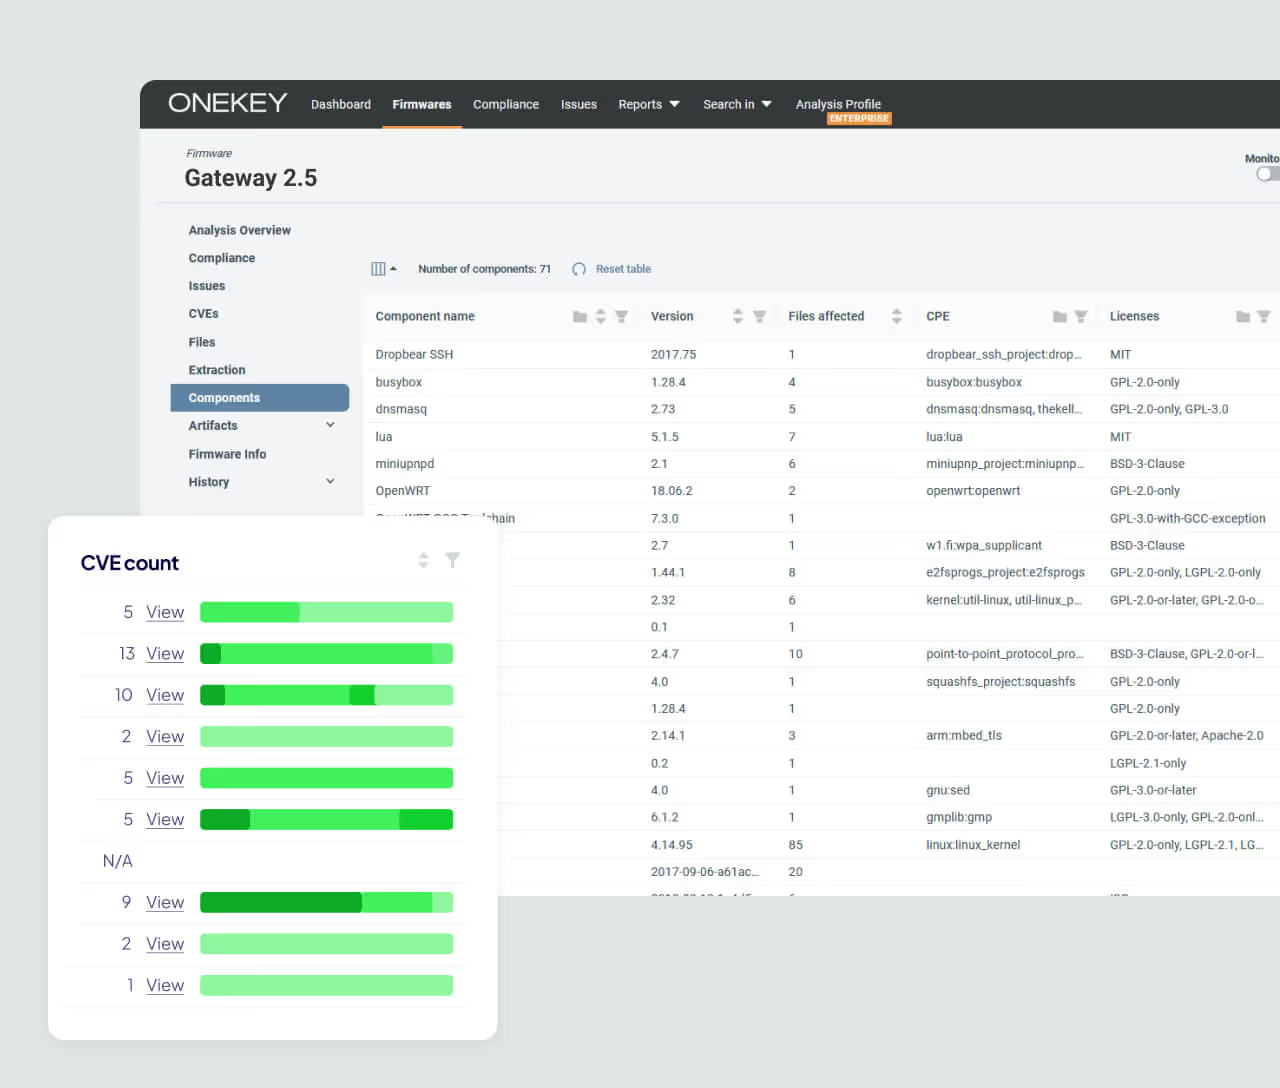
Eine Lizenz zu erkennen, ist nur der erste Schritt. Ihr Team muss wissen, welche Pflichten greifen und welche Lizenzen Risiko erzeugen. ONEKEY markiert riskante Lizenzen und ordnet Pflichten zu. Das reduziert manuelle Tabellenarbeit. Prüfungen finden nicht-konforme, unbekannte oder widersprüchliche Lizenzen vor dem Release. Ihr Team fokussiert auf Entscheidungen statt Nachweissuche.
Audit-taugliche Lizenznachweise für Produkt-Compliance
Lizenz-Compliance braucht Beweise. Ihr Team muss zeigen, welche Komponenten vorhanden waren, welche Lizenzen galten und wie Pflichten behandelt wurden. ONEKEY erstellt Nachweise für interne Reviews, Kundenanfragen und Compliance-Arbeit. Diese Nachweise verbinden Lizenzdaten mit SBOMs und unterstützen CRA-Dokumentation.
Wo License Key Management in Product-Security- und CRA-Workflows passt
License Key Management verwaltet Zugriff, Aktivierung und Berechtigungen für kommerzielle Software. Das löst nicht die Lizenz-Compliance innerhalb der Firmware. IoT- und OT-Produkte brauchen zusätzlich Transparenz über Open-Source-Pflichten, die im Binary verborgen sind. Beide Ansätze müssen als Teil der Produkt-Governance zusammenwirken.

Warum ONEKEY die überlegene Wahl für Lizenz-Compliance ist
ONEKEY ist für Produkthersteller konzipiert, die echte Firmware-Nachweise benötigen. Sicherheits-, Rechts-, Compliance- und Engineering-Teams arbeiten mit denselben Daten. Das macht Software-Lizenzmanagement über Zulieferer, Produkte und Firmware-Versionen hinweg skalierbar.

Binärbasierte Erkennung, ohne Quellcode
ONEKEY erkennt Lizenzen direkt aus binärer Firmware. Ihr Team braucht weder Quellcode noch Build-Systeme oder Zulieferoffenlegungen. Das zählt, wenn Firmware als geschlossenes Paket eintrifft. Binärbasierte Erkennung deckt verborgene Komponenten auf und zeigt, was ausgeliefert wurde, nicht nur, was Zulieferer deklarierten.

Lizenz, Schwachstellen und SBOM in einer Plattform
Lizenz-Compliance wird stärker, wenn sie mit SBOM- und Schwachstellendaten verknüpft ist. ONEKEY vereint Lizenzerkennung, SBOM-Management und Schwachstellenanalyse in einem Workflow. Das vermeidet fragmentierte Prüfungen und verfolgt Komponenten über Versionen und Lizenzpflichten hinweg.

Für Produkthersteller, nicht für IT-Asset-Manager
ONEKEY richtet sich an vernetzte Produkte, nicht nur an Unternehmenssoftware-Assets. Unterstützt werden Firmware-Analyse, SBOM-Erstellung, Lizenzerkennung und Schwachstellenmonitoring. Klassische License-Key-Tools verfolgen Kosten und Zugriff. ONEKEY fokussiert, was im Produkt steckt und welche Pflichten entstehen.
So automatisiert ONEKEY Ihre Lizenz-Compliance-Prüfung
Manuelle Lizenzprüfungen hängen von Zuliefererklärungen, Tabellen der Rechtsabteilung und Quellcode-Zugriff ab, den Produktteams selten vollständig haben. Firmware verbirgt Open-Source- und Drittanbieter-Komponenten in kompilierten Binaries, sodass Pflichten unsichtbar bleiben, bis ein Kunde, Auditor oder Rechteinhaber nachfragt. ONEKEY automatisiert die Prüfung über eine Lizenzerkennung auf Binärebene, die ohne Quellcode funktioniert. So gelangen Sie von reaktiven Rechtsprüfungen zu einem wiederholbaren Workflow für jedes Firmware-Release.
Der Prozess beginnt mit dem Upload des Firmware-Images in die Plattform. Quellcode, Build-Artefakte oder Lizenzerklärungen müssen nicht bei Zulieferern angefordert werden, bevor die Prüfung starten kann. Besonders wertvoll ist das bei Drittanbieter-Firmware, ausgelagerter Entwicklung und Legacy-Produkten mit lückenhaften Unterlagen. Geprüft wird die Software, die tatsächlich im Gerät ausgeliefert wird.
ONEKEY analysiert die kompilierte Firmware und identifiziert eingebettete Software-Komponenten, Paketversionen und die zugehörigen Lizenzen. Versteckte Bibliotheken, statisch gelinkter Code und Zulieferer-Pakete werden sichtbar, auch wenn sie in keiner Erklärung auftauchen. Jede Komponente wird in einem binärbasierten SBOM mit ihren Lizenzinformationen geführt. Ihr Team erhält Nachweise direkt aus dem Produkt statt aus Dokumenten.
Erkannte Lizenzen werden gegen Ihre Richtlinien und bekannte Risikokategorien geprüft. Copyleft-Lizenzen, unbekannte oder widersprüchliche Bedingungen sowie Komponenten mit Weiterverbreitungs- oder Offenlegungspflichten werden zur Prüfung markiert. ONEKEY ordnet jeder Komponente die geltenden Pflichten zu, sodass Rechts- und Engineering-Teams sehen, welche Maßnahmen nötig sind. Probleme werden vor dem Release sichtbar, nicht erst nach einer Anfrage von Kunden oder Rechteinhabern.
Nach Abschluss der Prüfung erstellt die Plattform Lizenznachweise für interne Reviews, Kundenanfragen und Compliance-Dokumentation wie den CRA. Die Exporte verknüpfen Lizenzdaten mit dem SBOM und zeigen, welche Komponenten enthalten waren und wie Pflichten behandelt wurden. ONEKEY überwacht anschließend neue Firmware-Versionen auf hinzugekommene oder geänderte Lizenzen, damit die Compliance zwischen Releases nicht abdriftet. So bleibt die Nachverfolgbarkeit über den gesamten Produktlebenszyklus erhalten.
Zahlen & Fakten
FACTS & Figures
100% Transparenz
bei Open-Source-Lizenzen
90% weniger Zeitaufwand
für manuelle Lizenzprüfungen
Über 30 Arbeitstage
Einsparung jährlich
Lizenz-Compliance mit ONEKEY automatisieren
Verwandeln Sie komplexes Lizenzmanagement in einen wiederholbaren Prozess. ONEKEY hilft Ihrem Team, konform zu bleiben, Aufwand zu senken und kostspielige Verstöße zu verhindern.

Warum KUNDEN UNS Vertrauen
„Die automatische binäre Softwareanalyse von ONEKEY vereinfacht die Produktsicherheit bei Snap One, indem sie den manuellen Aufwand reduziert und gleichzeitig die Transparenz und das Vertrauen erhöht. Wir hatten ein reibungsloses Onboarding-Erlebnis und können den exzellenten Support durch ein Expertenteam nur empfehlen.“

„Wir verwenden ONEKEY, um jede Software auf potenzielle Risiken zu überprüfen, bevor sie überhaupt den Release-Candidate-Status erreicht. Zu diesem Zeitpunkt werden alle Probleme sofort analysiert und behoben. Auf diese Weise können wir neue Funktionen und Schnittstellen effektiv sichern.“

„Wir bieten unseren IoT-Kunden erstklassige Dienstleistungen und helfen ihnen dabei, die Sicherheit während ihres gesamten Produktlebenszyklus zu gewährleisten. Deshalb wollen wir natürlich eine kontinuierliche Firmware-Überwachung und Schwachstellenbewertung mit den besten Tools und Lösungen der Branche anbieten. Die automatisierten Firmware-Analysen von ONEKEY helfen uns dabei, unsere Dienstleistungen effizient und mit beispielloser Qualität bereitzustellen. “


„Die Fähigkeiten und die Sicherheitsexpertise von ONEKEY haben die Zusammenarbeit mit ihnen zu einer wirklich aufschlussreichen Erfahrung gemacht.“

Lizenzkonforme, cybersichere Produkte mit Vertrauen ausliefern
Lizenz-Compliance funktioniert am besten, wenn sie mit den übrigen Produktsicherheitsdaten verbunden ist. ONEKEY verknüpft Lizenzbefunde mit SBOMs, Vulnerability Intelligence und kontinuierlichem Monitoring in einer Plattform. Rechts-, Sicherheits- und Engineering-Teams arbeiten mit denselben Produktnachweisen.
SBOM Management
ONEKEY erstellt binärbasierte SBOMs, die für jede Komponente Lizenzdaten enthalten, und liefert Rechtsprüfungen und Audits ein vollständiges, nachvollziehbares Inventar.
Vulnerability Management
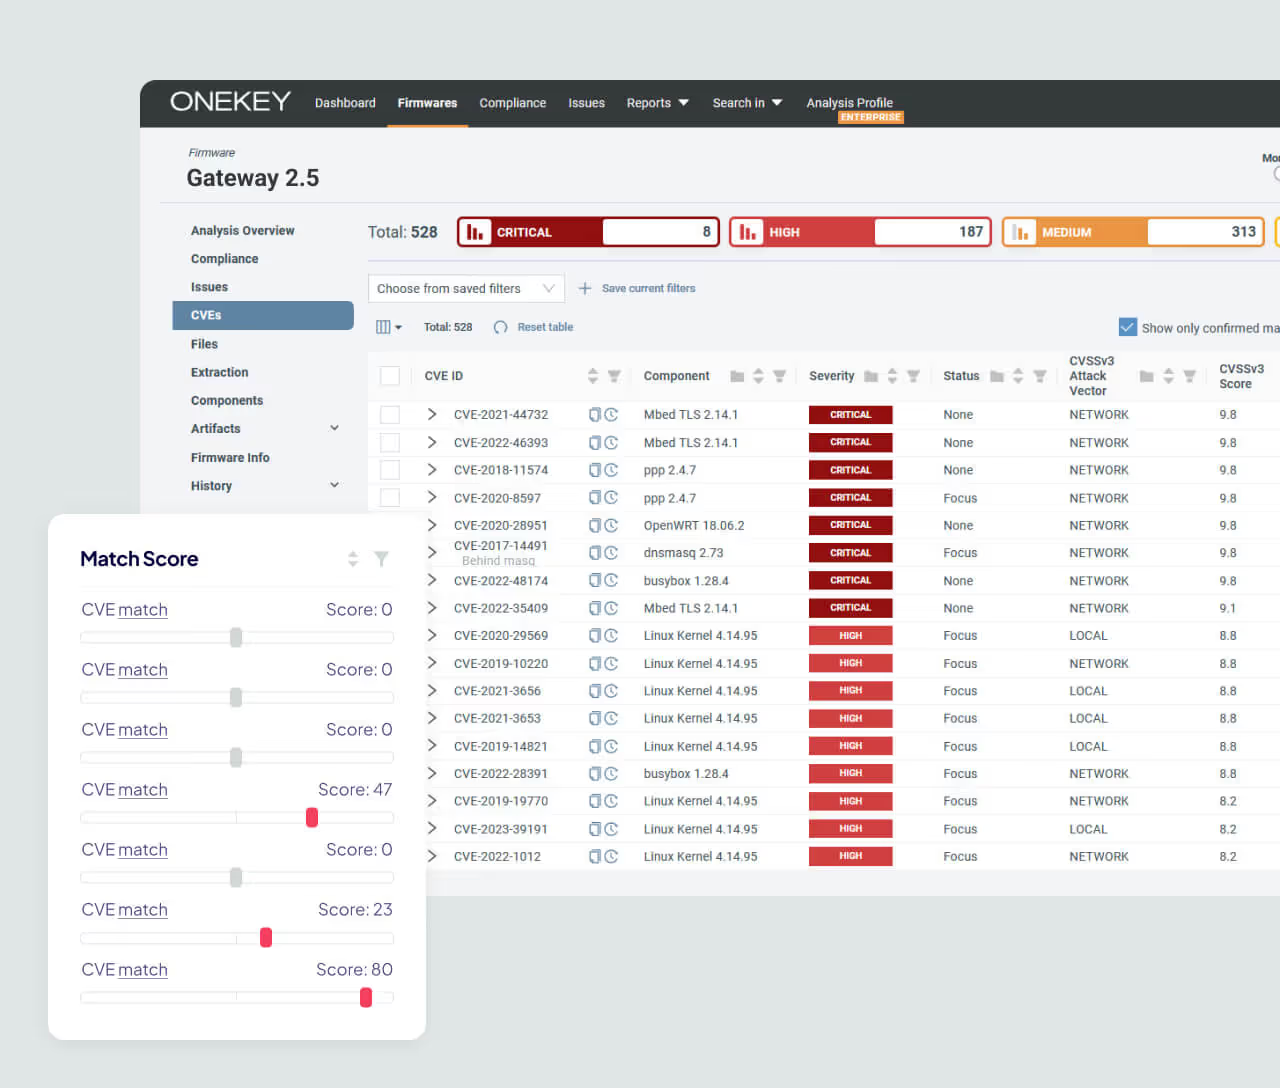
Die Komponenten, die ONEKEY für Lizenzprüfungen identifiziert, werden mit CVEs abgeglichen und per VEX priorisiert. Eine Analyse bedient so Rechts- und Sicherheits-Reviews.
Monitoring
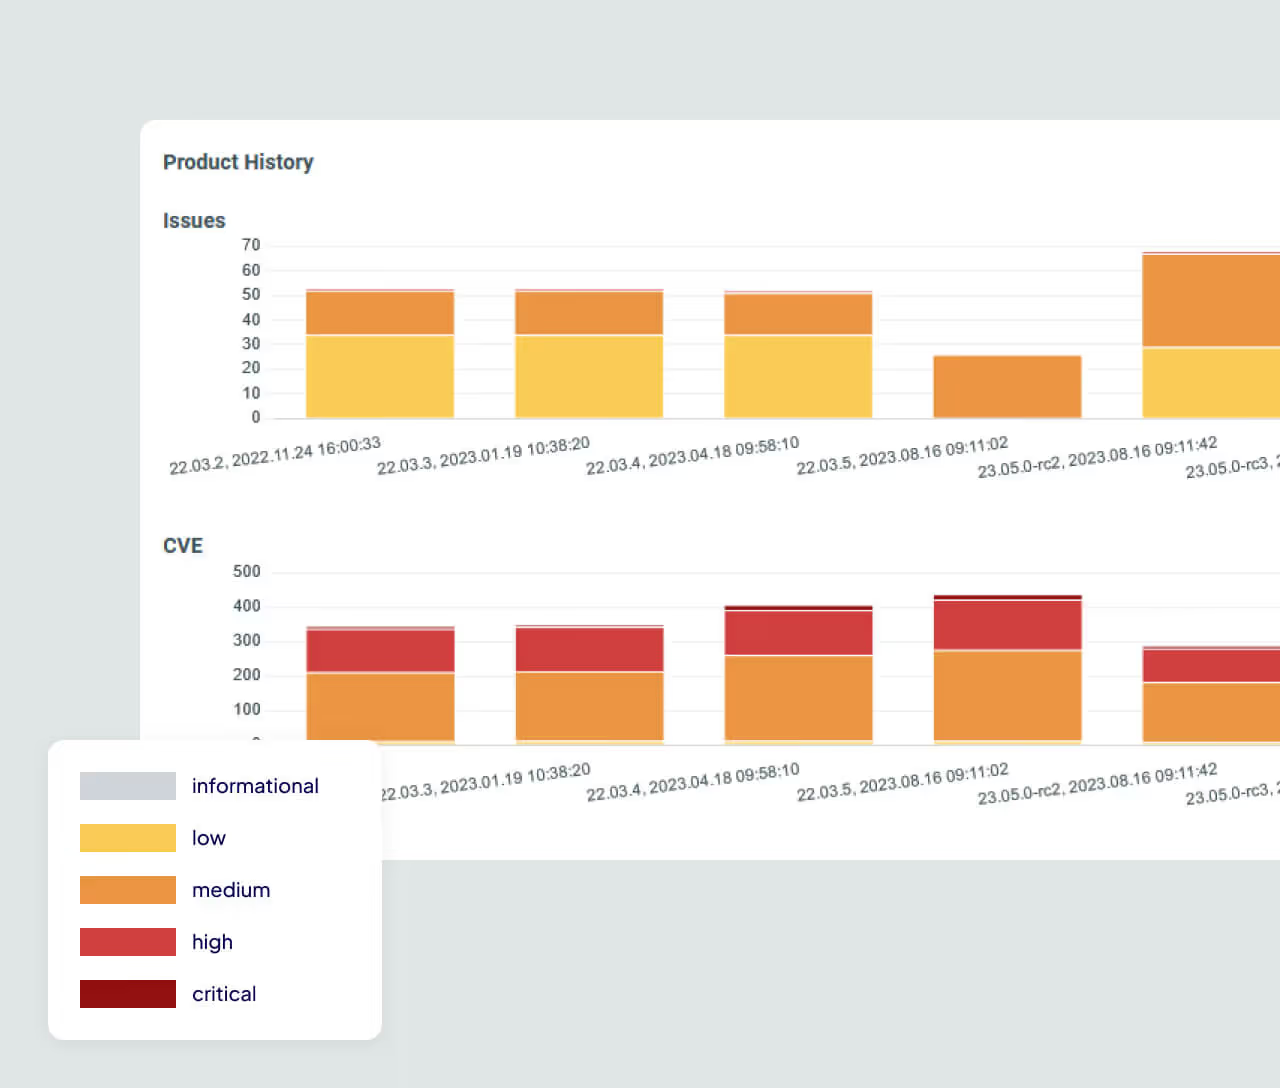
ONEKEY verfolgt Firmware-Änderungen über Versionen hinweg und markiert neu hinzugekommene oder geänderte Lizenzen, damit die Compliance nicht mit jedem Update erodiert.
Häufig gestellte Fragen
Hier erhalten Sie detaillierte Antworten auf die häufigsten Fragen zum Schutz Ihrer vernetzten Produkte.

Was ist Software-Lizenz-Compliance für Produkte?
Software-Lizenz-Compliance für Produkte bedeutet, die Lizenzen innerhalb ausgelieferter Software zu identifizieren und die damit verbundenen Pflichten zu erfüllen. Bei vernetzten Produkten betrifft das häufig Open-Source- und Drittanbieter-Komponenten in der Firmware. Notwendig ist ein Nachweis, welche Lizenzen gelten und wie Pflichten behandelt werden.
Worin unterscheidet es sich vom IT-/SaaS-Lizenzmanagement?
IT-Softwarelizenzmanagement fokussiert sich meist auf Abonnements, Nutzeranzahlen, Verlängerungen und Nutzungskosten. Lizenz-Compliance für Produkte betrifft Software, die in Produkten ausgeliefert wird, samt der daran hängenden Pflichten. Dazu zählen Namensnennung, Weiterverbreitung, Copyleft-Regeln und rechtliches Risiko auf Produktebene.
Wie entstehen Rechtsrisiken durch Open-Source-Lizenzen in der Firmware?
Open-Source-Lizenzen können Namensnennung, Hinweise, Offenlegung von Quellcode oder spezifische Weiterverbreitungsbedingungen verlangen. Risiko entsteht, wenn diese Pflichten übersehen oder inkompatible Lizenzen kombiniert werden. Firmware erschwert das, weil Komponenten in Binary-Images verborgen sein können.
Wie werden Lizenzdaten aus einer SBOM gewonnen?
Eine SBOM listet die Komponenten innerhalb eines Produkts oder einer Firmware-Version auf. Lizenzdaten lassen sich mit diesen Komponenten verknüpfen, um zu zeigen, welche Pflichten gelten. Binärbasierte SBOMs sind besonders wertvoll, wenn Quellcode oder Zulieferunterlagen fehlen.


