Firmware Monitoring für IoT-Geräte
Firmware kann ein Release-Review bestehen und Monate später trotzdem neue Schwachstellen aufweisen. Das Firmware Monitoring für IoT-Geräte bewertet ausgelieferte Software neu, sobald sich Informationen zu Schwachstellen ändern. ONEKEY analysiert überwachte Firmware täglich neu und vergleicht jeden Lauf mit dem vorherigen. Die Plattform für Firmware-Sicherheit verknüpft wiederholte Analysen mit Produktnachweisen. PSIRT-, Entwicklungs- und Compliance-Teams untersuchen betroffene Versionen und planen die Reaktion. Deployment-Daten zeigen anschließend, welche Kunden das betroffene Release einsetzen.
IoT-Firmware laufend überwachen
Ein Release-Scan ist nur der Anfang. IoT-Firmware bleibt auch nach dem Release unter Beobachtung, inklusive älterer Versionen im Feld. Teams prüfen neue Findings, ohne auf den nächsten Entwicklungszyklus zu warten.
Alerts gezielt für betroffene Versionen
Jedes Finding bleibt an die geprüfte Firmware-Version gebunden. ONEKEY gleicht bekannte Schwachstellen mit erkannten Komponenten ab. Automated Impact Assessment liefert zusätzliche Belege, ob ein Treffer für den analysierten Build gilt.

Binäranalyse ohne Quellcode
ONEKEY führt die Analyse von IoT-Firmware direkt auf hochgeladenen Images durch, ganz ohne Quellcode. So lassen sich Lieferanten-Software und ausgelieferte Binaries auch bei lückenhaften Build-Daten prüfen. Die Plattform zur Firmware-Analyse liefert Komponentennachweise für das Assessment.

Automatisierte Firmware-Analyse je Build
ONEKEY lässt sich in CI/CD-Pipelines wie Jenkins, GitLab und GitHub integrieren. Jeder Firmware-Build wird vor dem Deployment analysiert und verglichen. Reports lassen sich als Build-Artefakte ablegen. Failure Policies für neue Findings legen fest, welche Ergebnisse vor dem Release ein Review brauchen.


In vier Schritten zur laufenden Überwachung
Monitoring für IoT-Geräte einrichten

IoT-Firmware über die Plattform oder per Pipeline-Integration hochladen. Produkt und Version eindeutig benennen. Nach der ersten erfolgreichen Analyse das Monitoring aktivieren.
Unterstützte Versionen, Lieferantenvarianten und Releases im Feld einbeziehen. Das SBOM-Komponenteninventar zeigt, was jedes Image enthält. Den Umfang bei Änderungen an Support oder Lieferanten anpassen.
ONEKEY sendet eine E-Mail an den Uploader, sobald ein täglicher Lauf Änderungen erkennt. Eine verantwortliche Person für dieses Postfach benennen. Vertretungen und Findings für die sofortige PSIRT-Prüfung festlegen.
Die ONEKEY APIs übergeben Analyseergebnisse an bestehende Ticketing-Workflows. Jedes Ticket enthält betroffene Version, Schwachstellen-ID, Belege und zuständiges Team. Der Remediation-Status bleibt mit dem Assessment abgestimmt.
Firmware-Analyse für IoT-Geräte: Ergebnisse in Minuten
Ein repräsentatives Firmware-Image genügt für den Start. Die automatisierte Firmware-Analyse für IoT-Geräte liefert Komponenten- und Sicherheitsnachweise ohne separates Quellcode-Review.

Häufig gestellte Fragen
Das Firmware Monitoring von IoT-Geräten prüft hochgeladene Images bei neuen Sicherheitsinformationen. Die Antworten erklären Ablauf, neue Findings und CRA-Compliance.

Wie erkennt ONEKEY anfällige IoT-Firmware?
ONEKEY entpackt das Firmware-Image, erkennt jede Komponente samt Version und matcht sie gegen NVD und OSV. Die Automated Impact Assessment prüft anschließend, ob die Schwachstelle im Build überhaupt erreichbar ist – etwa ob das betroffene Kernel-Modul einkompiliert wurde. Parallel findet die Code-Analyse hartcodierte Credentials, schwache Crypto und Injection-Muster.
Wie überwacht ONEKEY Firmware auf Schwachstellen?
Mit aktiviertem Monitoring analysiert ONEKEY die Firmware einmal täglich neu – standardmäßig um 23:00 UTC und mit demselben Analysis Profile, damit die Läufe vergleichbar bleiben. Danach vergleicht die Plattform gegen den Vorlauf und zählt neue und entfallene Issues, CVEs und Komponenten. Nur bei echten Änderungen geht eine E-Mail an den Uploader.
Wie verfolgt ONEKEY die Firmware-Update-Historie eines IoT-Geräts?
Jeder Analyselauf wird als eigener Stand in der Analysis History gespeichert. Monitoring-Läufe überschreiben sich nie. Zwei Analysen lassen sich direkt vergleichen – Sie sehen neue und entfallene CVEs, Issues und Komponenten nach Name, Version und Update. Unveränderte Monitoring-Läufe werden nach sieben Tagen automatisch aufgeräumt, manuell gestartete Analysen nie.
Wie erkennt ONEKEY Firmware-Schwachstellen?
Zwei Wege parallel: Komponentenabgleich gegen NVD und OSV für bekannte CVEs, und statische Code-Analyse für Schwachstellen ohne CVE-Eintrag – von Command Injection und Stack Buffer Overflow bis zu hartcodierten Private Keys. Ergänzend prüft ONEKEY das Binary-Hardening, etwa fehlende Stack Canaries, NX-Stack oder RELRO in ELF-Dateien. Jedes Finding trägt eine CWE-Zuordnung.
Welche Funktionen zur Firmware-Nachverfolgung bietet ONEKEY?
Pro Produkt hält ONEKEY jede Firmware-Version mit vollständigem SBOM sowie Komponenten-, CVE- und Issue-Status vor. Der Analysenvergleich zeigt die Entwicklung über Versionen, der Audit Trail jede Bewertungsänderung, und die globale Komponentensuche findet firmwareübergreifend, wo eine Komponente steckt. Über CI/CD lässt sich jeder Build automatisch mit aufnehmen. Belege bleiben je Analyselauf dauerhaft erhalten.
Eine Lösung, viele VOrteile

CVE-Priorisierung auf Basis des tatsächlichen Firmware-Builds
Nicht jeder CVE-Treffer bedeutet ein echtes Risiko. Automated Impact Assessment prüft, ob eine gefundene Schwachstelle für den analysierten Build gilt. Teams bewerten so die tatsächliche Gefährdung des Produkts, statt jeden Treffer als bestätigte Ausnutzung zu behandeln.
Komponenteninventar für jedes Image
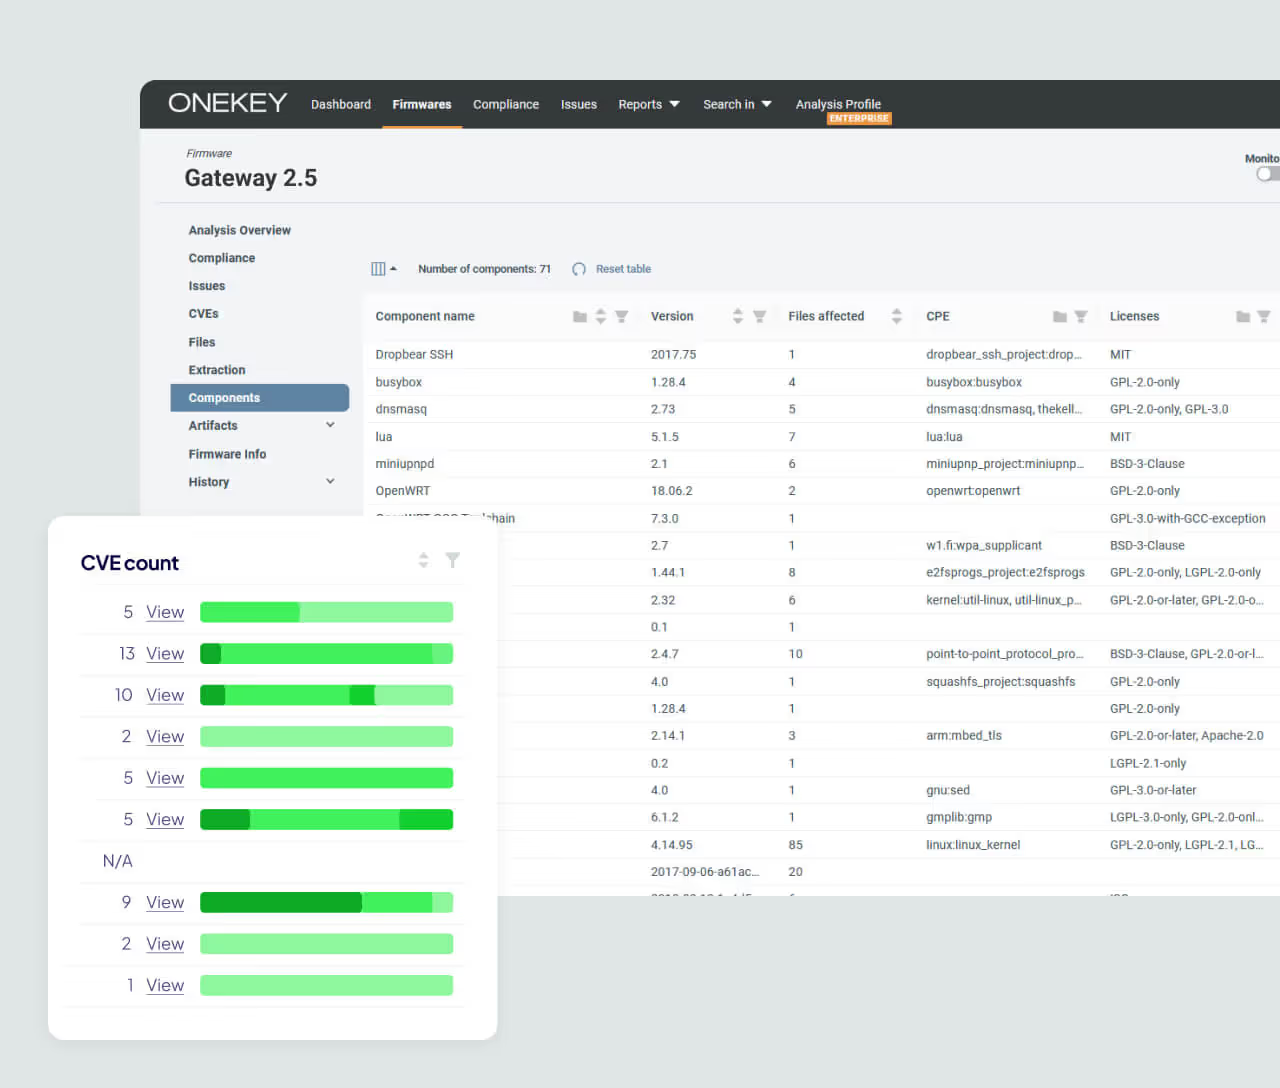
ONEKEY erzeugt SBOM-Daten direkt aus Firmware-Binaries. Das Komponenteninventar zeigt, was jedes überwachte Image enthält. Das definiert den Monitoring-Umfang und unterstützt Release-Reviews, Kundenanfragen und Compliance-Nachweise.
Mehr als nur bekannte CVEs abgleichen
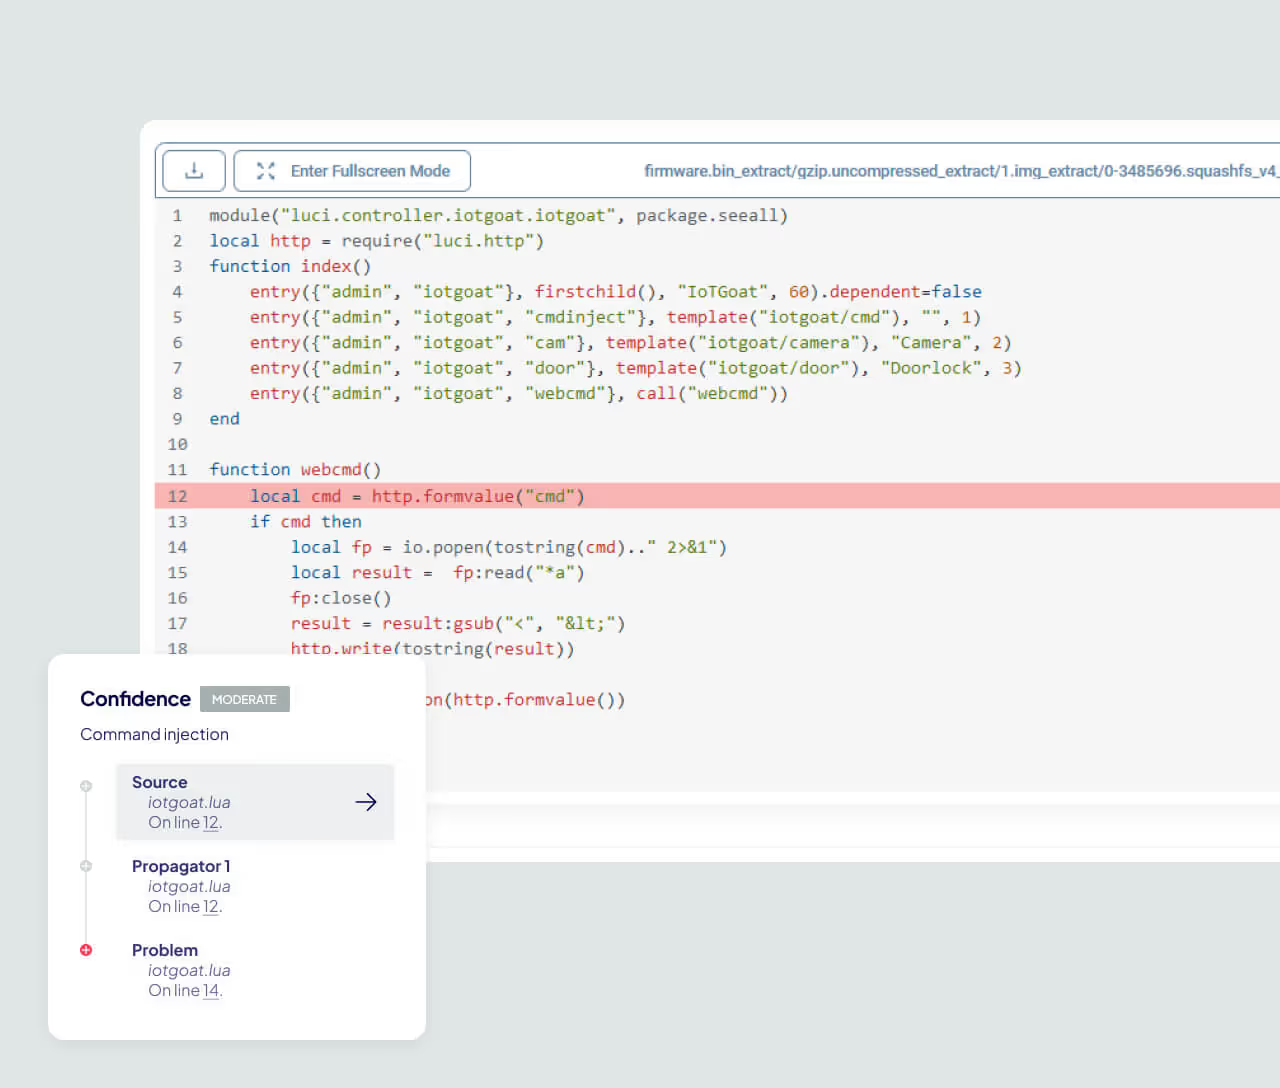
Die Zero-Day-Erkennung von ONEKEY findet Schwachstellen ohne CVE-Eintrag. Diese Findings fließen gemeinsam mit Komponentenschwachstellen in einen Review-Prozess ein.


