Automatisierter CVE-Scanner und Folgen-Abschätzung für Firmware
In einer Firmware-Analyse können Hunderte CVE-Treffer auftauchen. Nur ein Teil davon betrifft das ausgelieferte Produkt. ONEKEY verbindet automatisiertes CVE-Monitoring mit firmwarespezifischem Impact Assessment. Die Plattform filtert wenig relevante Funde und hebt Risiken mit technischen Belegen hervor. PSIRT- und Produktsicherheitsteams gewinnen Zeit für echte Risiken.

CVE-Assessment und Triage vereinfachen
ONEKEY prüft jede CVE anhand von Belegen aus der Firmware. So wird das CVE-Assessment produktspezifisch und folgt nicht nur dem generischen Schweregrad.
Kritische CVEs priorisieren
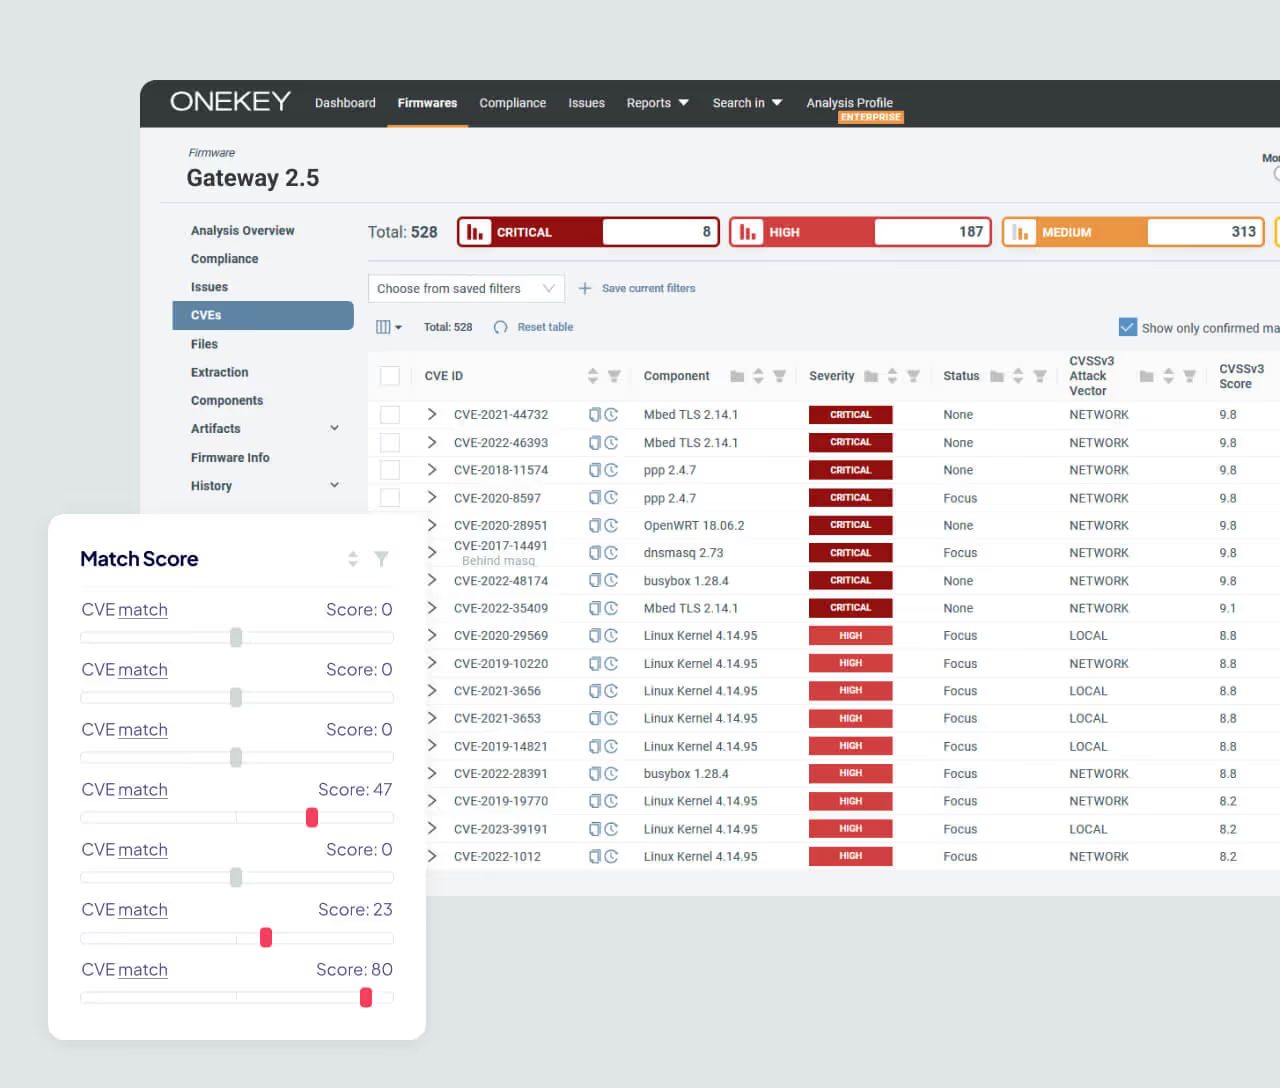
ONEKEY vergibt jeder CVE in der Firmware einen Match-Score. Die Prüfungen umfassen Versionen, Architektur, Dateien, Strings, Funktionsimporte, Binärnutzung und Kernel-Symbole. Positive und negative Belege zeigen, wie wahrscheinlich eine CVE den analysierten Build betrifft. Analysten prüfen die Belege vor jeder Entscheidung.

Fokus auf das Wesentliche
Die Automated Impact Assessment läuft standardmäßig für jede hochgeladene Firmware. Funde mit klar negativem Score erhalten den Status „Not affected“. ONEKEY blendet sie in der Ansicht offener CVEs aus, löscht sie aber nicht. Belege stärken zudem SBOM- und VEX-Workflows.

Zeit und Aufwand sparen
ONEKEY reduziert die CVEs mit Handlungsbedarf um bis zu 60 %. Gefilterte Funde bleiben zugänglich. Bulk-Assessments gelten für mehrere Firmware-Images. Bei passenden Bedingungen gehen Assessments in neue Analysen über.


Workflow für Product- cybersecurity optimieren
So funktioniert der CVE-Scanner

Nach dem Upload analysiert ONEKEY Komponenten, Versionen, Dateien und weitere technische Artefakte der Firmware. Die Analyse braucht keinen Quellcode. Anschließend gleicht ONEKEY bekannte Schwachstellen mit der erkannten Software ab.
ONEKEY bewertet jede CVE mit positiven und negativen Belegen aus der Firmware. Teams prüfen Match-Score, Status und Belege, bevor sie handeln.
Teams untersuchen relevante Funde, dokumentieren das Assessment und beheben, was das Produkt betrifft. Danach prüft ONEKEY die neue Firmware im Vergleich mit früheren Builds.
ONEKEY analysiert überwachte Firmware täglich mit aktuellen Schwachstellendaten. Der Uploader erhält nur bei relevanten Änderungen eine Nachricht. Jeder Lauf erzeugt einen eigenen Analyseeintrag.
Schwachstellenmanagement meistern
Nicht jeder CVE-Treffer ist dringlich. ONEKEY verbindet automatisiertes CVE-Monitoring mit belegbasiertem Impact Assessment. Teams sparen manuelle Triage und behalten alle Daten.

Häufig gestellte Fragen
Die Antworten zeigen, wie ONEKEY CVE-Monitoring, belegbasierte Triage und Firmware-Sicherheit über den gesamten Produktlebenszyklus unterstützt.

Wie reduziert die automatisierte Impact-Analyse von ONEKEY das Risiko bei Software- und Firmware-Updates?
Die Automated Impact Assessment zeigt, welche CVEs relevant sind, bevor Teams über Fixes entscheiden. Jede CVE erhält einen Match-Score gegen den konkreten Firmware-Build. ONEKEY schließt Werte unter -2 automatisch als „Not affected“. Der Vergleich zweier Analysen zeigt neue und entfallene CVEs, Issues und Komponenten. Belege bleiben erhalten.
Was macht ONEKEY zu einer zuverlässigen Plattform für automatisiertes Firmware-Testing?
ONEKEY analysiert das Firmware-Artefakt und verknüpft jede Schwachstellenentscheidung mit technischen Belegen. Der Open-Source-Extraktor unblob entpackt das Image. Regeln, Package Manager, Lock-Files und RTOS-Bibliotheken erkennen danach die Komponenten. Der Evidences-Tab zeigt, welche Methode jede Komponente gefunden hat. Analysten können jedes Assessment ändern.
Welche Vorteile hat Sicherheitsautomatisierung?
Automatisierung übernimmt wiederkehrende Analysen, Schwachstellen-Matching, Filterung und Monitoring. Jeder Upload startet CVE-Matching und Automated Impact Assessment ohne zusätzliche Konfiguration. Einheitliche Regeln sorgen für dieselbe Triage-Logik im gesamten Produktportfolio. Fachleute konzentrieren sich auf kritische Schwachstellen. Die finale Entscheidung bleibt bei den Analysten.
Wie bleibt ein Produkt im Lebenszyklus sicher?
Teams analysieren die Firmware vor dem Release und überwachen unterstützte Versionen danach. ONEKEY analysiert überwachte Firmware neu, sobald sich Schwachstellendaten ändern. ONEKEY vergleicht jeden Lauf mit dem vorherigen. Bei Änderungen erhält der Uploader eine Nachricht. Alle Läufe bleiben in der Analysis History. So bleiben neue Risiken im ganzen Lebenszyklus sichtbar.
Wie funktioniert das CVE-Monitoring?
ONEKEY analysiert überwachte Firmware täglich mit aktuellen Schwachstellendaten. Die Läufe starten standardmäßig um 23:00 UTC und nutzen dasselbe Analysis Profile. ONEKEY vergleicht jeden Lauf mit der letzten Analyse. Der Uploader erhält nur dann eine E-Mail, wenn sich CVEs, Issues oder Komponenten ändern. Die Analysis History bleibt erhalten. Manuelle Wiederholungen entfallen.
Was unterscheidet ONEKEYs CVE-Assessment von generischen Scannern?
ONEKEY prüft CVE-Treffer gegen Belege aus der Firmware. Ein generischer Scan listet jede CVE, deren Versionsbereich zu einer Komponente passt. Die Automated Impact Assessment prüft zusätzlich Architektur, Dateien, Funktionen, Symbole, Versionen und Binärnutzung. Ein reiner Bluetooth-Exploit entfällt bei einem Kernel ohne Bluetooth-Unterstützung. Das schafft Produktkontext.
Eine Lösung, viele VOrteile
Schwachstellenerkennung im Binary
ONEKEY analysiert Firmware-Binaries direkt. Die Plattform erkennt Komponenten und bekannte Schwachstellen auch ohne Quellcode.
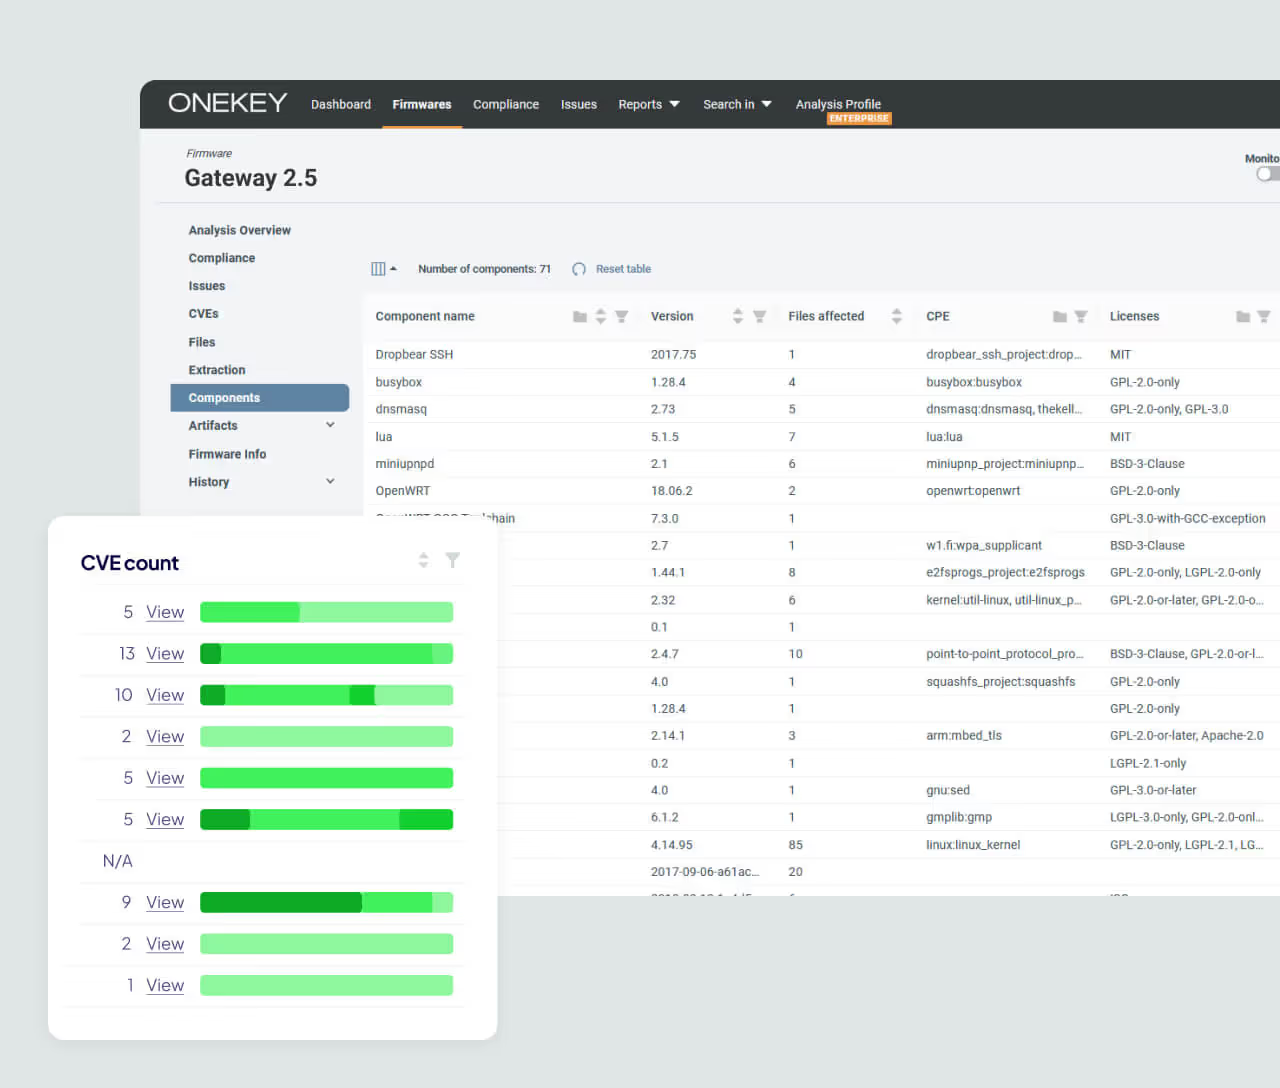
Automatisierte SBOM-Generierung aus dem Binary
Die Firmware-Analyse erzeugt Software-Inventardaten aus dem Binary und nutzt sie für das Schwachstellen-Matching. Das hilft bei lückenhaften Lieferantendaten. Zugleich zeigt sie, was im finalen Build steckt. SBOM-Daten bleiben mit dem Impact Assessment verknüpft.
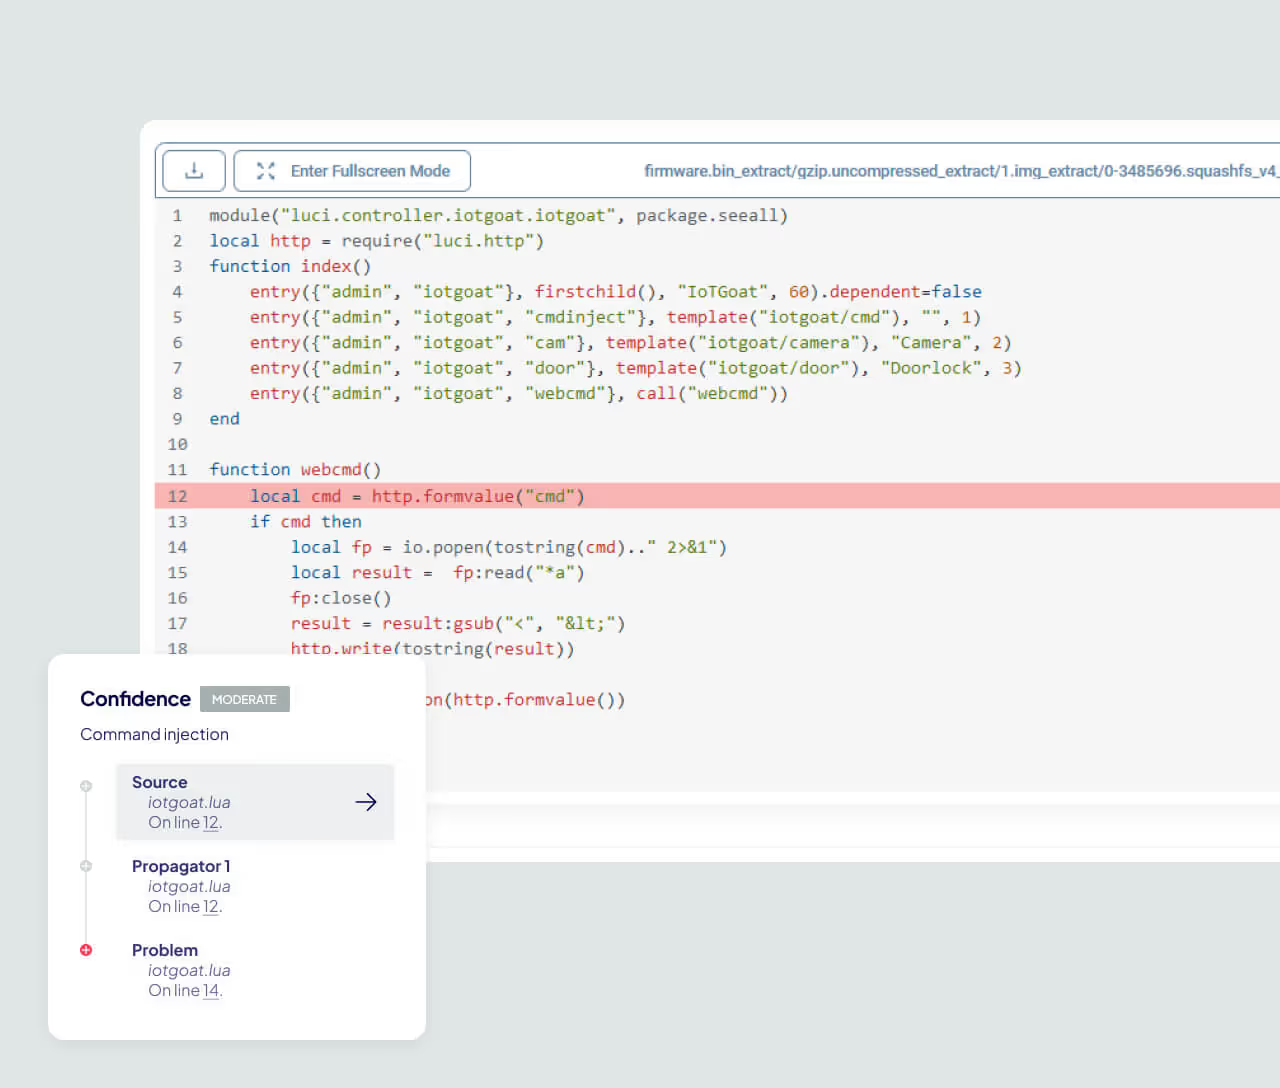
Schnell auf Bedrohungen reagieren
Statische Analyse findet Schwachstellen ohne CVE-Treffer. ONEKEY erkennt Command Injection und Buffer Overflows in Binaries und Skripten.


