Automatisieren Sie Red-Team-Tests im grossem Umfang
Manuelles Red Teaming findet nach wie vor schwerwiegende Schwachstellen – ist für moderne Firmware-Release-Zyklen aber häufig zu langsam. Ihr Team braucht eine schnellere Abdeckung, klarere Prioritäten und weniger verlorenen Aufwand bei jedem Produkt-Update. Red Team Automation hilft Ihnen, echte Bedrohungen zu erkennen, bevor Angreifer es tun – ohne dass Security zum Release-Blocker wird.
Branchenführer setzen auf ONEKEY


Manuelles Red Team Testing bremst Sie aus
Vernetzte Produkte erhalten Updates über ihren gesamten Lebenszyklus – nicht nur beim Launch. Mit wachsenden Portfolios und kürzeren Release-Zyklen kommt manuelles Red Teaming mit der Geschwindigkeit von Firmware-Änderungen nicht mehr mit.
Zeitaufwändige manuelle Firmware-Analyse
Manuelle Firmware-Analyse ist zeitintensiv, weil jedes Image entpackt, geprüft und im Kontext verstanden werden muss. Tester:innen prüfen Services, Komponenten, Berechtigungen, exponierte Funktionen und mögliche Angriffspfade, bevor sie das Risiko bewerten können. Diese Arbeit wird umso schwieriger, je mehr Hardware-Versionen und Firmware-Releases Ihr Team betreut. Red Team Automation reduziert wiederkehrenden Aufwand – Expert:innen können sich auf tiefere Tests konzentrieren, statt denselben Prozess immer wieder aufzubauen.
Überlastung durch Schwachstellen ohne Kontext
Viele Tools liefern lange Listen mit Findings, ohne zu zeigen, welche Probleme Angreifer tatsächlich ausnutzen können. Ihr Team verbringt Stunden damit, CVEs zu prüfen, die im Gerät möglicherweise gar nicht erreichbar, exponiert oder relevant sind. Firmware-Security braucht Kontext, denn eine reine Schwachstellen-Zahl bildet das reale Risiko nicht ab. ONEKEY priorisiert ausnutzbare Probleme, damit Ihr Team sich auf echte Bedrohungen konzentrieren kann – statt Rauschen hinterherzulaufen.
Rückstand bei Firmware-Updates
Firmware-Updates erfolgen heute über den gesamten Produktlebenszyklus – von der frühen Entwicklung bis zur Wartung nach dem Release. Manuelles Red Teaming findet oft nur bei großen Meilensteinen statt, weil es langsam und teuer ist. Kleinere Updates erhalten häufig eine weniger gründliche Prüfung, wodurch zwischen den geplanten Tests Security-Lücken entstehen können. Automatisierte Tests helfen, jeden Release konsistent zu bewerten und Regressionen abzufangen, bevor sie beim Kunden landen.
Gezielte Features für schnellere Red Team Automation
Automatisiertes Impact Assessment
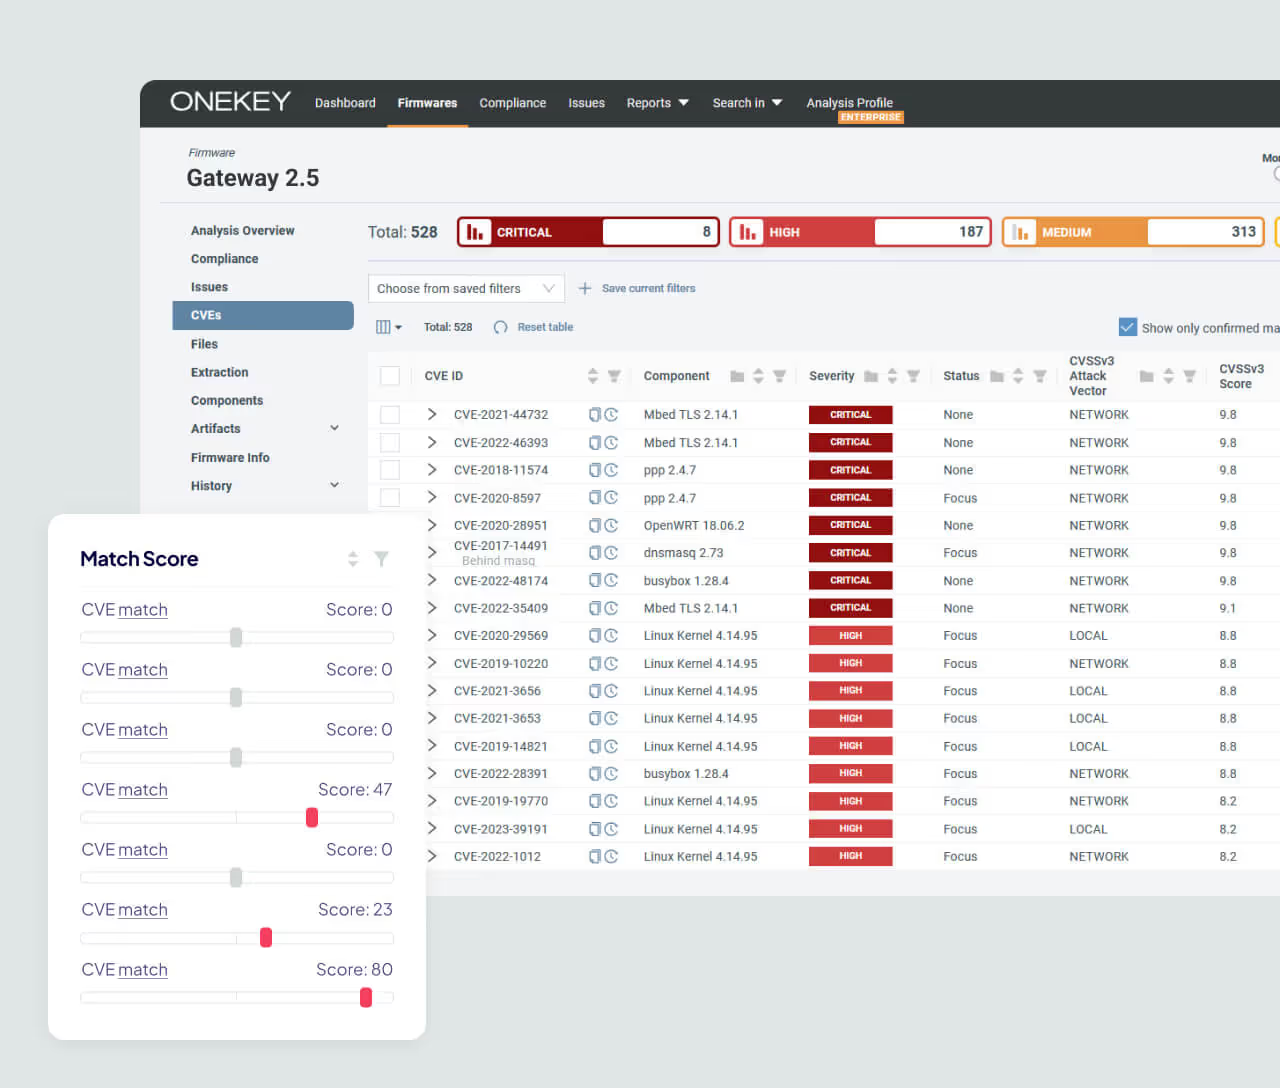
Nicht jede Schwachstelle verdient die gleiche Reaktion – selbst wenn sie auf dem Papier ernst aussieht. Manche Schwachstellen sind in Ihrem Firmware-Kontext risikoarm, andere öffnen direkte Pfade zu sensiblen Funktionen. ONEKEY analysiert Komponenten-Relevanz, Exposure-Pfade und Ausnutzbarkeit und priorisiert Probleme nach ihrem wahrscheinlichen Impact. Ihr Team verbringt weniger Zeit mit Severity-Diskussionen und mehr Zeit mit dem Beheben relevanter Risiken.

Vulnerability Management
Findings verlieren an Wert, wenn sie in Tabellen, statischen Reports oder E-Mail-Threads versanden. Teams brauchen klare Verantwortlichkeiten, Fristen und Remediation-Status über jede Produktlinie hinweg. ONEKEY unterstützt automatisiertes Vulnerability Management über den gesamten Lebenszyklus – von der Entdeckung bis zur Verifikation. So arbeiten Security- und Engineering-Teams an denselben Prioritäten, statt Risiken über getrennte Tools zu managen.
Monitoring
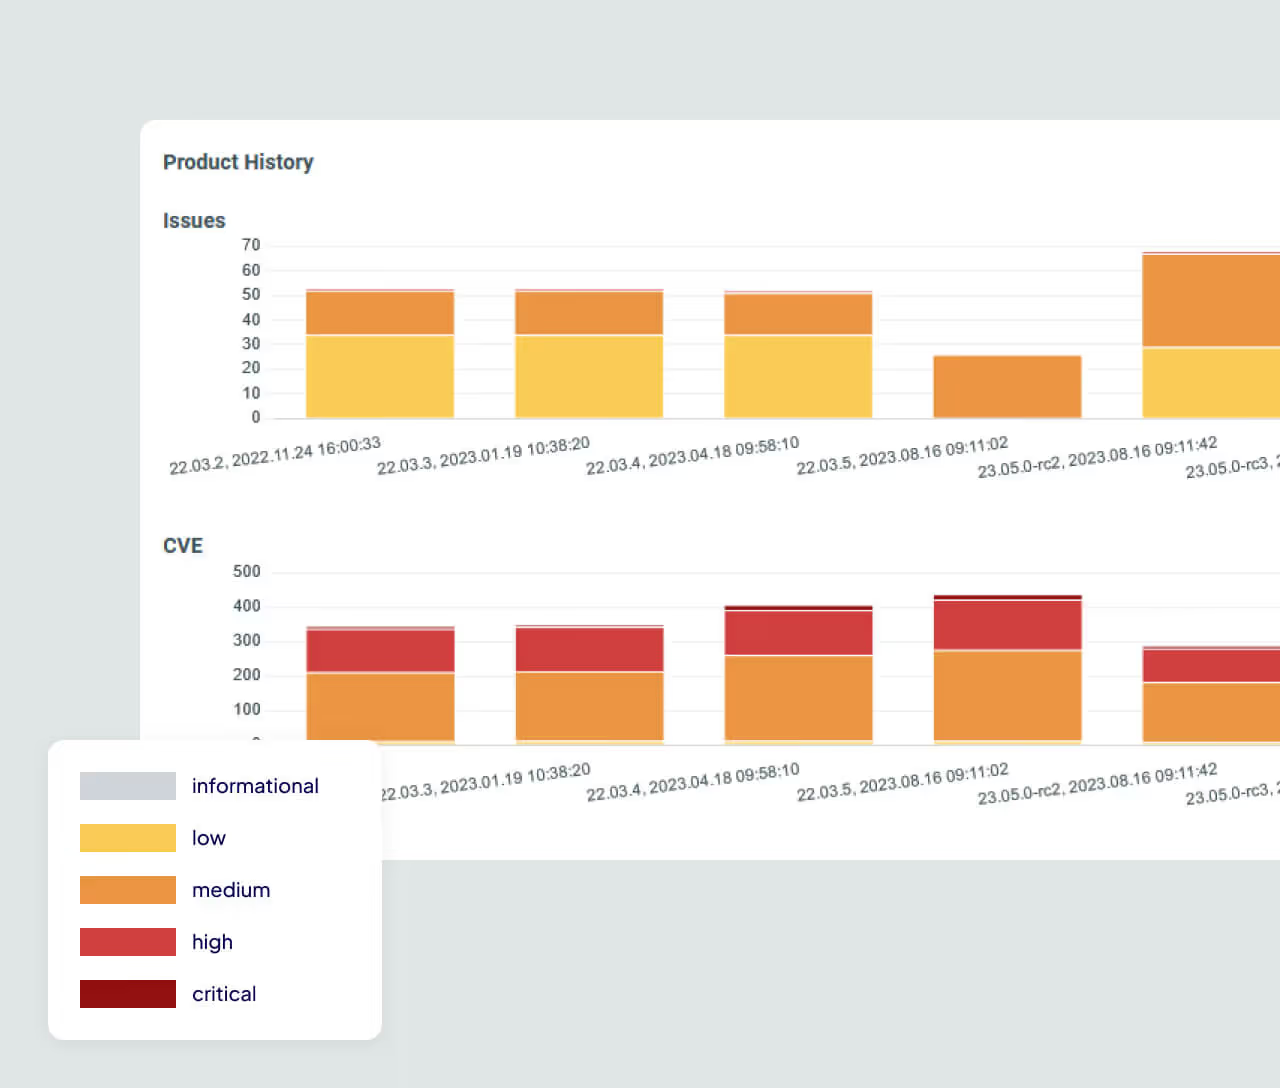
Risiken enden nicht mit dem Release: Neue CVEs, Probleme bei Zulieferern und Zero-Day-Bedrohungen können ausgelieferte Produkte jederzeit betreffen. ONEKEY überwacht relevante Expositionen und meldet betroffene Firmware schnell, sodass Ihr Team Auswirkungen neu bewerten kann, ohne bei null anzufangen. Das verkürzt die Zeit zwischen Entdeckung und Reaktion bei aktiven Produktlinien. Kontinuierliche Sichtbarkeit erleichtert das langfristige Produkt-Security-Management.
Warum ONEKEY die Automatisierung des Red Teams revolutioniert
Viele Cybersecurity-Tools wurden für IT-Systeme entwickelt – nicht für vernetzte Produkte. Product Cybersecurity erfordert einen anderen Ansatz, denn Firmware, Embedded-Komponenten, Hardware-Limits und Abhängigkeiten in der Lieferkette prägen das Risiko. ONEKEY ist für Hersteller konzipiert, die skalierbare Produktsicherheit und Compliance benötigen. Das macht die Red Team Automation besonders relevant für Teams, die vernetzte und Embedded-Geräte bauen.

Entdecken Sie echte Schwachstellen schneller
Lange Finding-Listen verbergen häufig die Probleme, die wirklich zählen. Ihr Team muss wissen, was Angreifer in Ihrer Firmware-Umgebung realistisch ausnutzen können. ONEKEY kombiniert Einblicke in die Software-Zusammensetzung mit dem Kontext der Ausnutzbarkeit und macht relevante Bedrohungen schneller sichtbar. So reduzieren Teams Rauschen und fokussieren ihre Remediation dort, wo sie den größten Effekt erzielt.

Maximieren Sie die Testeffizienz
Security-Talente sind teuer, knapp und schwer skalierbar. Ihre besten Leute sollten sich auf fortgeschrittene Tests, Exploit Chaining und produktspezifische Risikoentscheidungen konzentrieren. Die Automatisierung übernimmt wiederholbare Analysen über Builds, Releases und Produktvarianten hinweg. Das verbessert die Abdeckung und schafft erfahrenen Tester:innen mehr Zeit für anspruchsvolle Aufgaben.

Kosten senken, schneller liefern
Manuelles Red Teaming wird teuer, wenn jeder Release eine neue Prüfung benötigt. Wiederholte Engagements, langsame Triage und späte Fixes erhöhen den Druck auf die Delivery-Teams. ONEKEY reduziert wiederkehrenden Aufwand, indem die Firmware-Analyse schneller, konsistenter und leichter operationalisierbar wird. Ihr Team kann mehr Produkte validieren, ohne dass der manuelle Aufwand im gleichen Tempo steigt.
So automatisiert ONEKEY Ihren Red-Team-Workflow
Manuelles Red Teaming verursacht Verzögerungen, wenn jeder Firmware-Release eine separate Prüfung, Validierung und Priorisierung benötigt. ONEKEY automatisiert einen Großteil dieses Prozesses: Firmware-Images werden analysiert, Schwachstellen identifiziert und ausnutzbare Risiken in einem Workflow hervorgehoben. Ihr Team gewinnt schneller Transparenz, ohne den manuellen Aufwand zu erhöhen. So skaliert Security-Testing parallel zur Produktentwicklung.
Die Plattform unterstützt zudem kontinuierliches Monitoring über den gesamten Produktlebenszyklus. Neue CVEs, Lieferantenänderungen und Zero-Day-Bedrohungen lassen sich automatisch auf ausgelieferte Firmware abbilden. Teams reagieren schneller, weil die Sichtbarkeit über Expositionen bereits vorhanden ist. Security wird über jeden Release-Zyklus hinweg leichter operationalisierbar.
Der Prozess beginnt mit dem Upload des Firmware-Images in die Plattform. Quellcode, eine Build-Umgebung oder tagelanges manuelles Entpacken und Reverse Engineering sind vor dem Testen nicht nötig. Das gilt für eigene Builds, Zuliefer-Firmware und Legacy-Produktlinien gleichermaßen. Ihre Tester starten mit dem realen Image, dem auch Angreifer gegenüberstehen.
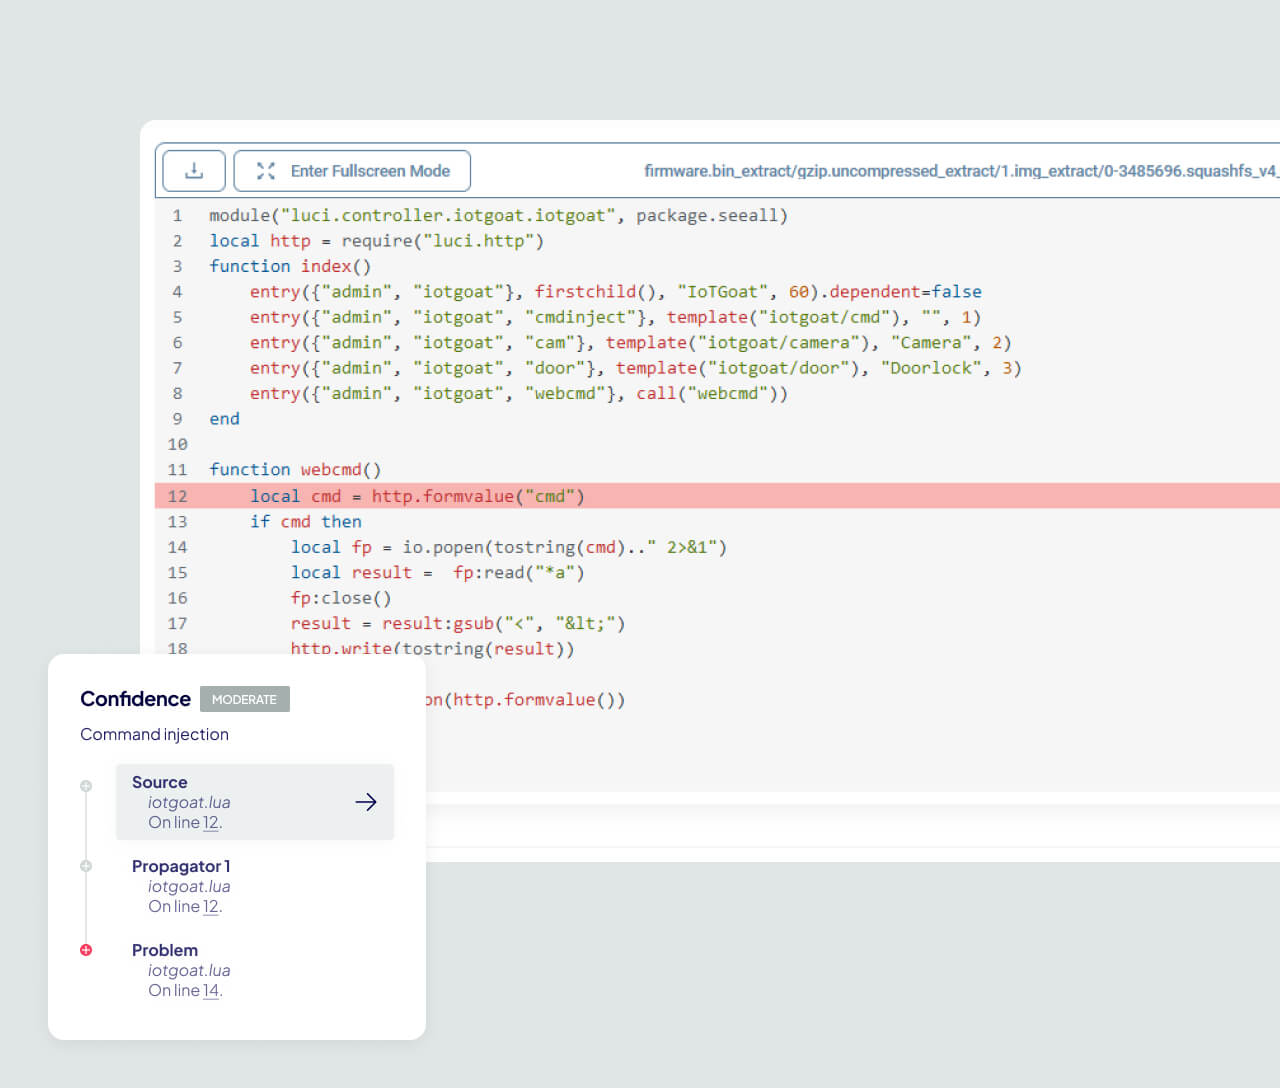
ONEKEY analysiert die kompilierte Firmware, identifiziert Software-Komponenten, Versionen, exponierte Services und Konfigurationsdetails und erzeugt ein SBOM für das Release. Bekannte CVEs und Zero-Day-Muster werden im gesamten Image erkannt, einschließlich statisch gelinkter Bibliotheken und Zulieferer-Pakete. Die Vorarbeit, die bisher die ersten Wochen eines Engagements kostete, ist in Minuten erledigt. Tester erhalten eine vollständige Karte der Angriffsfläche als Ausgangspunkt.
Das automatisierte Impact Assessment bewertet jeden Fund im realen Firmware-Kontext und filtert Probleme heraus, die im Produkt nicht erreichbar, bereits mitigiert oder nicht ausnutzbar sind. Das entfernt rund 60 % der False Positives, bevor Ihr Red Team mit der manuellen Arbeit beginnt. Die verbleibenden Funde werden nach Ausnutzbarkeit und Produkt-Impact gereiht, mit Kontext dazu, wo jede Schwachstelle sitzt. Ihre Experten investieren ihre Zeit in Exploit Chaining und produktspezifische Risikoentscheidungen statt in Triage.
Bestätigte Funde gehen mit klarer Verantwortung, Fristen und Status über jede Produktlinie hinweg ins Vulnerability Management. Reports für Engineering, Management und Compliance entstehen aus denselben Nachweisen. ONEKEY überwacht anschließend jede Firmware-Version auf neue CVEs, Zuliefereränderungen und Zero-Day-Bedrohungen, sodass jedes Release automatisch neu geprüft wird, statt auf das nächste Engagement zu warten. Red-Team-Abdeckung wird kontinuierlich statt meilensteinbasiert.
Zahlen & Fakten
FACTS & Figures
4× schnellere Risiko-Erkennung
Automatisierte binäre Analysen verkürzen die Erkennungszeit drastisch und identifizieren kritische Schwachstellen in Minuten.
60 % weniger False Positives
Die kontextbasierte Filterung von ONEKEY konzentriert sich auf wirklich ausnutzbare Risiken – so arbeiten Red Teams effizienter statt härter.
10x breitere Angriffs-abdeckung
Das kontinuierliche Firmware-Monitoring über Versionen hinweg ermöglicht tiefere Tests mit weniger manuellem Aufwand.
Beschleunigen Sie Red-Team-Tests – ohne manuelle Engpässe
Entdecken Sie ausnutzbare Schwachstellen innerhalb weniger Minuten, reduzieren Sie Fehlalarme und konzentrieren Sie sich nur auf echte Angriffspfade.

Warum KUNDEN UNS Vertrauen

„ONEKEY hilft uns dabei, kritische Sicherheitslücken in eingebetteten Geräten vollautomatisch aufzudecken. Auf diese Weise können wir manuelle Tests effizienter auf Probleme mit der Geschäftslogik ausrichten. “

„Wir verwenden ONEKEY, um jede Software auf potenzielle Risiken zu überprüfen, bevor sie überhaupt den Release-Candidate-Status erreicht. Zu diesem Zeitpunkt werden alle Probleme sofort analysiert und behoben. Auf diese Weise können wir neue Funktionen und Schnittstellen effektiv sichern.“

„Wir bieten unseren IoT-Kunden erstklassige Dienstleistungen und helfen ihnen dabei, die Sicherheit während ihres gesamten Produktlebenszyklus zu gewährleisten. Deshalb wollen wir natürlich eine kontinuierliche Firmware-Überwachung und Schwachstellenbewertung mit den besten Tools und Lösungen der Branche anbieten. Die automatisierten Firmware-Analysen von ONEKEY helfen uns dabei, unsere Dienstleistungen effizient und mit beispielloser Qualität bereitzustellen. “

„Die automatische binäre Softwareanalyse von ONEKEY vereinfacht die Produktsicherheit bei Snap One, indem sie den manuellen Aufwand reduziert und gleichzeitig die Transparenz und das Vertrauen erhöht. Wir hatten ein reibungsloses Onboarding-Erlebnis und können den exzellenten Support durch ein Expertenteam nur empfehlen.“


„Die Fähigkeiten und die Sicherheitsexpertise von ONEKEY haben die Zusammenarbeit mit ihnen zu einer wirklich aufschlussreichen Erfahrung gemacht.“

Intelligente Sicherheit. Vollautomatisiert.
Starke Produktsicherheit sollte Sie schneller machen – nicht jeden Release ausbremsen. Sie brauchen die Gewissheit, dass Ihre Produkte Kundenerwartungen, regulatorischen Anforderungen und internen Risikostandards entsprechen. ONEKEY unterstützt das mit automatisierten Tests, Compliance-Readiness und durchgängiger Lebenszyklus-Übersicht. So erhält Ihr Team die Nachweise, um Produkte kontrolliert zu entwickeln, auszuliefern und zu pflegen.
Zero-Day-Erkennung
Zero-Day-Vorfälle werfen für Product-Security-Teams dringende Fragen auf. Sie müssen wissen, ob betroffene Komponenten in Ihrem Firmware-Bestand vorkommen und welche Produkte zuerst behandelt werden müssen. ONEKEY ordnet neue Bedrohungen schnell bekannten Assets zu, sodass Ihr Team Expositionen mit weniger manuellem Aufwand bewerten kann. Schnellere Antworten ermöglichen ruhigere Entscheidungen in Drucksituationen.

Compliance-Management
Regulatorische Anforderungen wachsen in den Bereichen Automotive, Medizintechnik, IoT und anderen vernetzten Produktsegmenten weiter. Die Evidenzsammlung wird zur erheblichen manuellen Last, wenn Teams auf Tabellen und getrennte Reports angewiesen sind. ONEKEY unterstützt Compliance-Workflows mit automatisierten Nachweisen, Reporting und Lebenszyklus-Sichtbarkeit. So bereiten Sie sich auf Audits vor und halten Security-Arbeit am realen Produktrisiko ausgerichtet.

SBOM-Management
Software Bills of Materials sind für die Sicherheit vernetzter Produkte unverzichtbar geworden. Sie müssen wissen, welche Komponenten in jedem Firmware-Release stecken und welche Produkte von neuen Schwachstellen betroffen sein könnten. Manuelles SBOM-Tracking wird schwierig, wenn Portfolios wachsen und sich Zulieferer-Inputs ändern. ONEKEY generiert und überwacht SBOMs, damit Ihr Team schneller reagieren kann, wenn neue Risiken auftauchen.
Häufig gestellte Fragen
Hier erhalten Sie detaillierte Antworten auf die häufigsten Fragen zum Schutz Ihrer vernetzten Produkte.

Was ist Red Team Automation?
Red Team Automation nutzt softwaregestützte Analyse, um Systeme, Firmware oder Produkte skalierbar zu testen. Sie hilft, Schwachstellen schneller zu identifizieren als rein manuelles Red Teaming. Menschliche Expert:innen spielen weiterhin eine wichtige Rolle bei fortgeschrittener Validierung und Angriffssimulation. Ziel ist es, Routineaufgaben zu reduzieren und gleichzeitig Abdeckung und Geschwindigkeit zu erhöhen.
Wie automatisiert ONEKEY Red-Team-Testing für Firmware?
ONEKEY analysiert Firmware automatisiert und identifiziert Komponenten, Schwachstellen und ausnutzbare Risiken. Das System ergänzt Kontext, damit sich Teams auf relevante Findings konzentrieren können. Die Plattform unterstützt zudem SBOM-Management, Monitoring, Compliance und Workflow-Integrationen. So skalieren Product-Security-Teams ihre Tests über mehr Releases hinweg.
Was ist der Unterschied zwischen manuellem Red Teaming und automatisiertem Red-Team-Testing?
Manuelles Red Teaming hängt stark von expertengeführten Reviews und praktischen Tests ab. Automatisiertes Red-Team-Testing übernimmt wiederholbare Analysen über Builds, Versionen und Produktlinien hinweg. Manuelle Tests bleiben wertvoll für tiefe adversariale Arbeit und komplexe Angriffspfade. Die Automatisierung macht den Gesamtprozess schneller, konsistenter und leichter wiederholbar.
Wie hilft Red Team Automation gegen CVE-Überlastung?
Red Team Automation ergänzt Schwachstellendaten um Kontext, sodass Teams sehen, welche Probleme relevant sind. Sie trennt ausnutzbare Risiken von Findings, die das Produkt in der Praxis möglicherweise gar nicht betreffen. Das reduziert Alert Fatigue und schärft den Fokus für die Remediation. Teams verbringen weniger Zeit mit der Sortierung von Rauschen und mehr Zeit mit der Behebung echter Expositionen.
Wie reduziert ONEKEY False Positives in der Red-Team-Analyse?
ONEKEY reduziert False Positives, indem Schwachstellen im Firmware-Kontext analysiert werden. Bewertet werden Ausnutzbarkeit, Relevanz und Exposition – nicht nur reine CVE-Listen. So konzentrieren sich Teams auf Risiken, die Angreifer realistisch nutzen könnten. Sauberere Findings verbessern Vertrauen, Geschwindigkeit und Qualität der Remediation.


