Schwachstellenmanagement für Embedded Devices
Embedded-Produkte gehen mit Firmware, Drittanbieterkomponenten, Open-Source-Paketen und Zuliefercode in den Markt und bleiben dort über Jahre im Einsatz. Klassisches IT-Scanning kann nicht zuverlässig zeigen, welche CVEs in einem Firmware-Image erreichbar oder ausnutzbar sind. ONEKEYs Firmware First Vulnerability Management reduziert die CVE-Flut und hält Produktexposition und Compliance unter Kontrolle.
Branchenführer setzen auf ONEKEY


Warum Embedded Teams beim Schwachstellenmanagement an Grenzen stoßen
Klassische Scanner sind auf Server und Cloud-Workloads ausgelegt. Embedded Products gehen als Firmware mit Zuliefercode in den Markt. Ein Schwachstellenmanagement-Tool für Embedded Devices analysiert, was tatsächlich enthalten ist.
Keine Transparenz über Drittanbieter-Komponenten in der Firmware
Ihr Produkt enthält Code von internen Teams, Zulieferern, Chipsatz-Herstellern und Open-Source-Projekten, oft als Binaries ohne Quellcode oder Abhängigkeitsnachweis. Das verschleiert die Verantwortung für Komponenten, verzögert Releases, schwächt die Lieferantenabsicherung und erschwert Audits.
CVE-Flut ohne Firmware-Kontext
CVE-Feeds wachsen stetig, doch nicht jedes CVE betrifft die eigene Firmware. Generisches Matching erzeugt Rauschen und verzögert echte Fixes. Ihr Team muss False Positives reduzieren, nach echtem Produktimpact priorisieren und ausnutzbare Schwachstellen sichtbar machen. Das Ergebnis ist eine kürzere, klarere Risikoliste, auf deren Grundlage Ihre Entwickler handeln können.
Compliance-Fristen erfordern lückenlosen Nachweis – CRA, IEC 62443 & NIS-2
Regulierungen zur Produktsicherheit wie CRA, IEC 62443 und NIS-2 verlangen dokumentierte Nachweise. Sie müssen Schwachstellen erfassen, bewerten, priorisieren und behandeln. Ihr Compliance-Team benötigt Aufzeichnungen zu SBOMs, Schwachstellenstatus, Remediation-Plänen und Release-Historie. Manuelle Tabellen kommen da nicht mehr mit.
Leistungsstarke Funktionen für die Erkennung realer Firmware-Risiken
CVE-Priorisierung auf Basis der echten Firmware
Ein CVE-Treffer auf Komponentenebene heißt nicht immer, dass die Schwachstelle das Produkt betrifft. ONEKEY wertet Firmware-Belege aus und findet relevante Schwachstellen. Nicht betroffene Funde filtert die Plattform heraus. Teams fokussieren echte Risiken.

Post-Deployment Firmware Monitoring mit dem Digital Cyber Twin
Das Risiko verändert sich auch nach dem Release, da neue CVEs auftreten und sich Firmware-Versionen je nach Markt unterscheiden. Der Digital Cyber Twin von ONEKEY bietet eine lebendige Sicherheitssicht auf jede Version, sodass Sie Releases vergleichen und betroffene Produkte erkennen können.

Automatisierte SBOM-Generierung aus dem Binary
ONEKEY erkennt Softwarekomponenten in der Firmware und erstellt oder ergänzt damit ein SBOM. Compliance-Teams verstehen Drittanbieter-Software besser und verfolgen sie über Versionen. Das Inventar stützt zudem Schwachstellen- und Regulatorik-Workflows.

So löst ONEKEY das Schwachstellenmanagement für Embedded Devices
ONEKEY führt Ihr Team von generischen CVE-Listen zu firmwarespezifischen Risikoerkenntnissen. Die Plattform analysiert Embedded-Firmware, erzeugt SBOMs, verifiziert Schwachstellen und überwacht Produkte nach dem Release. So wird Produktsicherheit zu einem wiederholbaren Workflow auf Basis echter Firmware-Evidenz.

Firmware-Analyse auf Binärebene – ohne Build-System, ohne Source Code
ONEKEY analysiert die Firmware auf Binärebene, sodass weder Quellcode noch ein Build-System nötig sind. Das ist entscheidend bei geschlossener Zulieferer-Firmware oder undokumentierter Legacy-Software. Die Analyse deckt verborgene Pakete, veraltete Bibliotheken, Konfigurationsschwächen und fest codierte Risiken auf. Das schafft einen direkten Einblick und beschleunigt die Triage.

Automatisierte SBOM-Generierung direkt aus dem Binary
ONEKEY erzeugt SBOM-Daten direkt aus Firmware-Binaries und identifiziert Pakete, Versionen und Abhängigkeiten, selbst wenn Lieferantendaten unvollständig sind. Das schafft eine verlässliche Grundlage für Release-Reviews, Kundenanfragen und regulatorische Dokumentation. SBOM Audit verbindet diese Transparenz mit Nachweisen, sodass das SBOM zur Entscheidungsgrundlage wird.

CVE-Priorisierung auf Basis der tatsächlichen Firmware – nicht generischer Komponentenlisten
ONEKEY prüft, ob jede erkannte Schwachstelle in der jeweiligen Firmware tatsächlich relevant ist, und filtert Funde heraus, die irrelevant, bereits mitigiert oder nicht ausnutzbar sind. Das reduziert mehr als 60 % der False Positives und spart Entwicklungszeit. Jedes Ergebnis erklärt, warum ein CVE relevant ist und was als Nächstes zu tun ist. So können sich PSIRT-Manager auf das echte Risiko konzentrieren.
So reduziert ONEKEY das CVE-Rauschen für Embedded Devices
Generische Scanner gleichen CVEs mit Komponentennamen ab und überlassen es Ihrem Team zu klären, was in der Firmware tatsächlich ausnutzbar ist. Bei Embedded Devices mit Zuliefercode, langen Lebenszyklen und Dutzenden Versionen im Feld endet diese manuelle Triage nie. ONEKEY automatisiert den Workflow über eine Binäranalyse des Firmware-Images selbst. So entsteht ein wiederholbarer Weg vom Upload zur priorisierten, dokumentierten Remediation.
Der Prozess beginnt mit dem Upload des Firmware-Images in die Plattform. Quellcode, Build-System oder Zulieferdokumentation sind nicht nötig, was bei geschlossener Drittanbieter-Firmware und undokumentierter Legacy-Software entscheidend ist. Jede Produktversion lässt sich so analysieren, wie sie ausgeliefert wurde, nicht wie sie deklariert wurde. Ihr Team erhält einen direkten Blick auf die Software, die tatsächlich auf dem Gerät läuft.
ONEKEY analysiert die kompilierte Firmware, identifiziert Pakete, Versionen und Abhängigkeiten und erstellt ein SBOM für das Release. Bekannte CVEs werden mit diesen Komponenten abgeglichen, parallel werden Zero-Day-Muster, Konfigurationsschwächen und fest codierte Risiken erkannt. Versteckte und ererbte Komponenten werden sichtbar, auch wenn Zulieferdaten unvollständig sind. Ihr Team startet mit einem vollständigen Bild statt einem lückenhaften Inventar.
ONEKEY prüft, ob jedes erkannte CVE in Ihrer Firmware tatsächlich relevant ist, und filtert Funde heraus, die irrelevant, bereits mitigiert oder nicht ausnutzbar sind. Das entfernt mehr als 60 % der False Positives, bevor jemand die Liste anschaut. Verbleibende Funde werden nach realem Produkt-Impact priorisiert, und jedes Ergebnis erklärt, warum es zählt und was als Nächstes zu tun ist. Engineering- und PSIRT-Teams investieren ihre Zeit in Fixes statt in Triage.
Bestätigte Funde gehen mit klarer Verantwortung und Status über Produkte und Versionen hinweg in die Remediation. Nachweise für CRA, IEC 62443 und NIS-2 entstehen aus denselben Daten, sodass die Compliance-Dokumentation kein separates Projekt wird. Nach dem Release überwacht der Digital Cyber Twin von ONEKEY jede Firmware-Version auf neue CVEs und Komponentenänderungen. Ihr Team behält über lange Produktlebenszyklen die Kontrolle.
Zahlen & Fakten
FACTS & Figures
90 % weniger Aufwand für Schwach-stellen
Reduzieren Sie manuelle Triage-Arbeit und helfen Sie Ihrem Security-Team, reale Firmware-Bedrohungen schneller zu priorisieren.
ROI in unter 3 Monaten
Senken Sie Zeit und Kosten für die Triage und halten Sie bestehende Produkt-Workflows am Laufen.
Über 3 Jahre Analystenzeit sparen
Eliminieren Sie irrelevante CVEs und reduzieren Sie den manuellen Prüfaufwand beim Scannen von 50 Firmware-Images pro Jahr.
Schwachstellen in Embedded Devices in Minuten erkennen
Laden Sie die Firmware hoch, prüfen Sie Komponenten und bewerten Sie Funde, ohne das Produkt neu zu bauen. Gelangen Sie schneller vom CVE-Rauschen zu einer fokussierten Remediation.

Warum KUNDEN UNS Vertrauen

„ONEKEY hilft uns dabei, kritische Sicherheitslücken in eingebetteten Geräten vollautomatisch aufzudecken. Auf diese Weise können wir manuelle Tests effizienter auf Probleme mit der Geschäftslogik ausrichten. “

„Wir verwenden ONEKEY, um jede Software auf potenzielle Risiken zu überprüfen, bevor sie überhaupt den Release-Candidate-Status erreicht. Zu diesem Zeitpunkt werden alle Probleme sofort analysiert und behoben. Auf diese Weise können wir neue Funktionen und Schnittstellen effektiv sichern.“

„Wir bieten unseren IoT-Kunden erstklassige Dienstleistungen und helfen ihnen dabei, die Sicherheit während ihres gesamten Produktlebenszyklus zu gewährleisten. Deshalb wollen wir natürlich eine kontinuierliche Firmware-Überwachung und Schwachstellenbewertung mit den besten Tools und Lösungen der Branche anbieten. Die automatisierten Firmware-Analysen von ONEKEY helfen uns dabei, unsere Dienstleistungen effizient und mit beispielloser Qualität bereitzustellen. “

„Die automatische binäre Softwareanalyse von ONEKEY vereinfacht die Produktsicherheit bei Snap One, indem sie den manuellen Aufwand reduziert und gleichzeitig die Transparenz und das Vertrauen erhöht. Wir hatten ein reibungsloses Onboarding-Erlebnis und können den exzellenten Support durch ein Expertenteam nur empfehlen.“


„Die Fähigkeiten und die Sicherheitsexpertise von ONEKEY haben die Zusammenarbeit mit ihnen zu einer wirklich aufschlussreichen Erfahrung gemacht.“

Security-Features für Embedded Devices – passend zu Ihrem Workflow
ONEKEY unterstützt Ihren gesamten Produktsicherheits-Workflow, nicht nur einen isolierten Scan. Die Plattform verbindet Engineering, PSIRT und Compliance rund um dieselbe Firmware-Evidenz, sodass Sicherheit zur Arbeitsweise Ihres Teams passt.

Konzentrieren Sie sich auf die Schwachstellen, die wirklich zählen
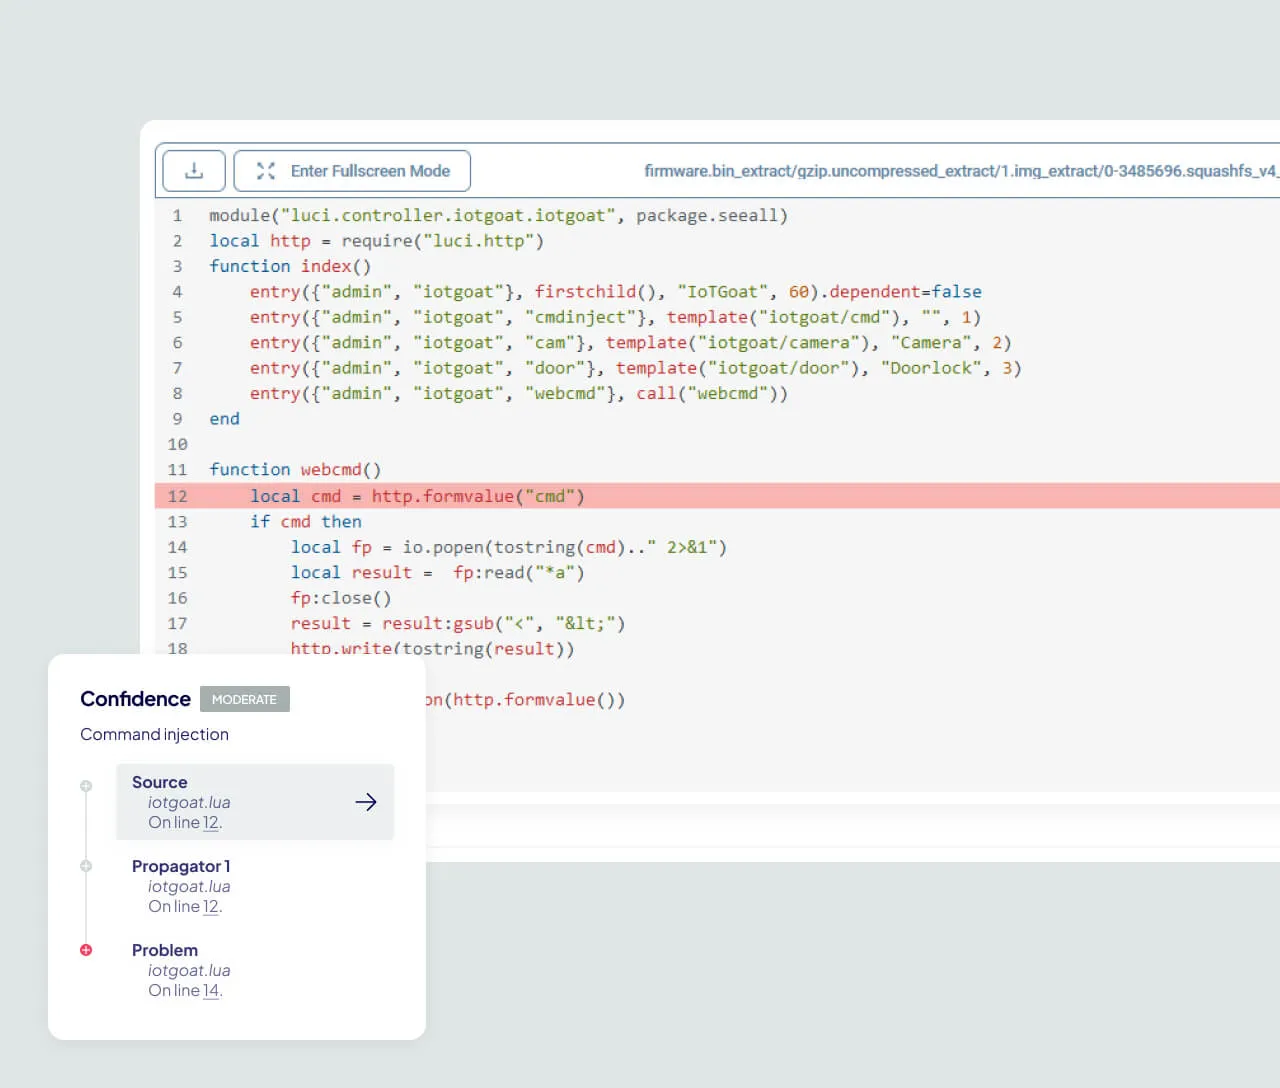
ONEKEY verknüpft CVEs, SBOMs, Ausnutzbarkeit und realen Firmware-Impact an einem Ort. Ihr Team erkennt reale Firmware-Bedrohungen, reduziert False Positives und priorisiert das, was über jedes Produkt und jede Version hinweg wirklich zählt.
Reagieren Sie schnell auf kritische Bedrohungen
Die Reaktion auf Zero-Days erfordert Tempo und Kontext zugleich. ONEKEY hilft, schnell zu bewerten, ob eine neu veröffentlichte Schwachstelle die eigene Firmware betrifft und wo Handlungsbedarf besteht. So wird aus einer öffentlichen Schwachstelle keine Panik.

Optimieren Sie das Compliance-Management
Compliance-Arbeit wird einfacher, wenn die Nachweise bereits strukturiert vorliegen. ONEKEY verbindet SBOMs, Schwachstellenfunde, Remediation-Status und Lifecycle-Monitoring, um CRA, IEC 62443, NIS-2 und weitere Anforderungen an die Produktsicherheit zu unterstützen.
Häufig gestellte Fragen
Hier erhalten Sie detaillierte Antworten auf die häufigsten Fragen zum Schutz Ihrer vernetzten Produkte.

Was ist Schwachstellenmanagement für Embedded Devices?
Schwachstellenmanagement für Embedded Devices ist der Prozess, Schwachstellen in vernetzten Produkten und Firmware zu finden, zu bewerten, zu priorisieren und nachzuverfolgen. Der Fokus liegt auf den Softwarekomponenten, die in einem Gerät ausgeliefert werden, und schließt das Monitoring nach dem Deployment ein.
Wie analysiert ONEKEY Firmware ohne Source Code?
ONEKEY nutzt eine Firmware-Analyse auf Binärebene und untersucht Firmware-Images direkt. Dabei werden Komponenten, Versionen, Schwachstellen und sicherheitsrelevante Details erkannt, ohne dass Quellcode nötig ist. Dieser Ansatz ist besonders nützlich, wenn Lieferantenunterlagen oder Build-Systeme nicht verfügbar sind.
Wie unterscheidet sich Schwachstellenmanagement für Embedded Devices vom klassischen IT-Scanning?
Klassisches IT-Scanning konzentriert sich auf erreichbare Systeme, Netzwerkdienste und Patch-Status. Schwachstellenmanagement für Embedded Devices konzentriert sich auf Firmware-Inhalte, Binäranalyse, SBOMs und Nachweise über den Produktlebenszyklus. Es erfordert tieferen Produktkontext, weil Geräte oft viele Jahre im Einsatz bleiben.
Welche Compliance-Standards unterstützt ONEKEY für Embedded Devices?
ONEKEY unterstützt Workflows, die auf die Anforderungen von CRA, IEC 62443 und NIS-2 ausgerichtet sind. Die Plattform hilft Teams, SBOMs zu erzeugen, Schwachstellen nachzuverfolgen und strukturierte Nachweise zu pflegen. Das erleichtert Audits und Security-Reviews mit Kunden.
Was ist ein Digital Cyber Twin?
Ein Digital Cyber Twin ist ein lebendiges Sicherheitsmodell der Produkt-Firmware. Es verfolgt Komponenten, Schwachstellen und Risikoveränderungen im Zeitverlauf. Das schafft bessere Sichtbarkeit, nachdem Produkte veröffentlicht wurden.


