Zero-Day-Erkennung
Firmware kann kritische Sicherheitslücken enthalten, lange bevor ein CVE dazu veröffentlicht wird. Die Zero Day Detection von ONEKEY prüft unterstützte Binaries und Skripte auf riskante Codepfade. Das schafft Transparenz über den reinen Abgleich bekannter Schwachstellen hinaus. Die statische Codeanalyse deckt versteckte Sicherheitslücken wie Command Injection, hartcodierte Zugangsdaten und unsichere Kommunikation auf. Als Zero-Day-Software liefert ONEKEY zu jedem Finding Belege für PSIRT- und Entwicklungsteams. Die Teams untersuchen mögliche Schwachstellen, bewerten die Auswirkungen auf das Produkt und planen die passende Reaktion.
Bedrohungen erkennen, die klassische Scanner übersehen
CVE-Matching findet nur Schwachstellen, die bereits in öffentlichen Datenbanken stehen. Zero-Day-Erkennung sucht in der Firmware nach Schwachstellenklassen, bevor ein Advisory die konkrete Lücke benennt.
Die gesamte Firmware umfassend abdecken
ONEKEY kombiniert die Komponentenanalyse mit Prüfungen auf hartcodierte Zugangsdaten, unsichere Kommunikation und unsichere Codepfade. Die binäre Zero-Day-Analyse prüft ausgewählte, aus der Ferne erreichbare ELF-Executables. Die Abdeckung hängt von Firmware-Format, Codetyp und Analyseeinstellungen ab.

Statische Analyse ohne Quellcode
ONEKEY dekompiliert ausgewählte Executables und verfolgt gefährliche Operationen, die mit nicht vertrauenswürdigen Eingaben verbunden sind. Ein Quellcodeprojekt oder ein laufendes Gerät ist dafür nicht nötig. Das unterstützt die Prüfung eigener Firmware und von Lieferanten-Software gleichermaßen.

Kritische Sicherheitslücken in Firmware priorisieren
Nicht jede riskante Funktion ist eine Schwachstelle. Entscheidend ist, ob ein Angreifer ihre Eingabe beeinflussen und eine unsichere Operation erreichen kann. ONEKEY unterstützt Vulnerability Assessments mit Status, Severity und weiteren Bewertungsfeldern. PSIRT-Teams kombinieren diese Daten mit Engineering-Wissen und entscheiden, welche kritischen Sicherheitslücken sofort untersucht werden müssen.


Vom Upload zur Lösung
Ihr Zero-Day-Erkennungsprozess

Firmware hochladen und Produkt sowie Version benennen. Eine Analysekonfiguration mit aktivierter Enterprise 0-day Binary Analysis wählen. Die Funktion ist standardmäßig deaktiviert.
Zu den Findings zählen Command Injection, Format-String-Fehler und Stack Buffer Overflows. Zuerst die betroffene Datei und den Codepfad prüfen.
Die Bedingungen bestätigen, die die Schwachstelle auslösen, und die betroffenen Releases bestimmen. Den Plan zur Behebung oder Mitigation dokumentieren. Kommunikation mit Lieferanten oder Disclosure abstimmen.
Das korrigierte Image analysieren und mit dem vorherigen Release vergleichen. Geplante Reanalysen in den Zero-Day-Monitoring-Prozess aufnehmen. Ein Zero-Day-Tracker verknüpft jede Untersuchung mit Belegen, Verantwortlichen und Ergebnis.
Ergebnisse in Minuten, nicht Wochen
Ein repräsentatives Firmware-Image genügt für den Start. ONEKEY automatisiert Extraktion und Analyse, sodass keine Datei manuell entpackt werden muss. Die Verarbeitung dauert je nach Image-Größe, Komplexität und Konfiguration Minuten bis Stunden.

Häufig gestellte Fragen
Antworten auf häufige Fragen zu Zero-Day-Sicherheitslücken in Firmware. Die Antworten zeigen, wie statische Analyse, Monitoring und SBOM-Daten die Prüfung unterstützen.

Wie erkennt man eine Zero-Day-Schwachstelle?
Zuerst prüft die Zero Day Detection unterstützte Codepfade auf unsichere Operationen. Danach wird das Finding am Produkt validiert. Das Team bestätigt die Bedingungen für eine Ausnutzung und prüft, ob die Schwachstelle bereits bekannt ist. Ein Scanner-Finding allein belegt noch keine verifizierte Zero-Day-Schwachstelle.
Welche Tools bieten automatisierte Reaktions-Workflows für Zero-Day-Schwachstellen?
Firmware-Analyseplattformen wie ONEKEY automatisieren die Bewertung von Findings. Analysis-Profile-Regeln in OQL setzen nach jeder Analyse Status, Severity und Kommentare. Ein Dry Run testet eine Regel vor dem Einsatz. Jede Änderung landet im Audit Trail. Behebung und Deployment bleiben Aufgabe der Entwicklung.
Wie überwacht man Zero-Day-Schwachstellen in Echtzeit?
Echtzeit-Überwachung im Betrieb leisten Runtime-Kontrollen. Ein Zero-Day-Monitoring-Prozess für die Firmware ergänzt sie. ONEKEY analysiert überwachte Firmware täglich neu und benachrichtigt den Uploader per E-Mail, wenn sich Ergebnisse ändern. Aktivitäten, die sofortiges Handeln erfordern, gehören in den Incident-Response-Prozess.
Was ist die beste Methode zur Erkennung von Zero-Day-Malware?
Zero-Day-Malware erkennen Runtime- und Endpoint-Tools anhand von verdächtigem Verhalten im Betrieb. Die Firmware-Analyse von ONEKEY setzt früher an. Diese findet Zero-Day-Sicherheitslücken, die Malware ausnutzen könnte, schon vor der Auslieferung. Die beste Lösung kombiniert beide Ansätze. Ein Test mit repräsentativen Images zeigt Abdeckung und Qualität der Belege.
Kann KI Zero-Day-Schwachstellen erkennen?
Ja, KI-gestützte Forschung hat bereits unbekannte Software-Schwachstellen gefunden. Ein Beispiel ist ein Memory-Safety-Problem in SQLite, das Googles Big-Sleep-Team gemeldet hat. Der AI Agent von ONEKEY hilft beim Auswerten vorhandener Analysedaten und Dokumentation. Er arbeitet rein lesend. Seine Antworten brauchen deshalb weiterhin eine technische Prüfung.
Lassen sich Zero-Day-Angriffe verhindern?
Nein, nicht vollständig. Sichere Entwicklung, Codeanalyse, Tests und kontrollierte Updates reduzieren das Risiko. Zero Day Detection findet mögliche Schwachstellen vor dem Release. Die Erkennung von Zero-Day-Angriffen und Incident Response decken die Zeit danach ab. Kein Scanner garantiert eine vollständige Abdeckung.
Eine Lösung, viele VOrteile

Bekannte CVEs und unbekannte Schwachstellen in einem Release-Review
Automated Impact Assessment prüft, ob bekannte CVE-Treffer für den analysierten Build gelten. Die Zero-Day-Analyse deckt Schwachstellen ohne CVE ab. Beide fließen in dasselbe Release-Review ein. Ein CVE-Score belegt nie, dass eine unbekannte Schwachstelle ausnutzbar ist.
Komponentenkontext für jedes Finding
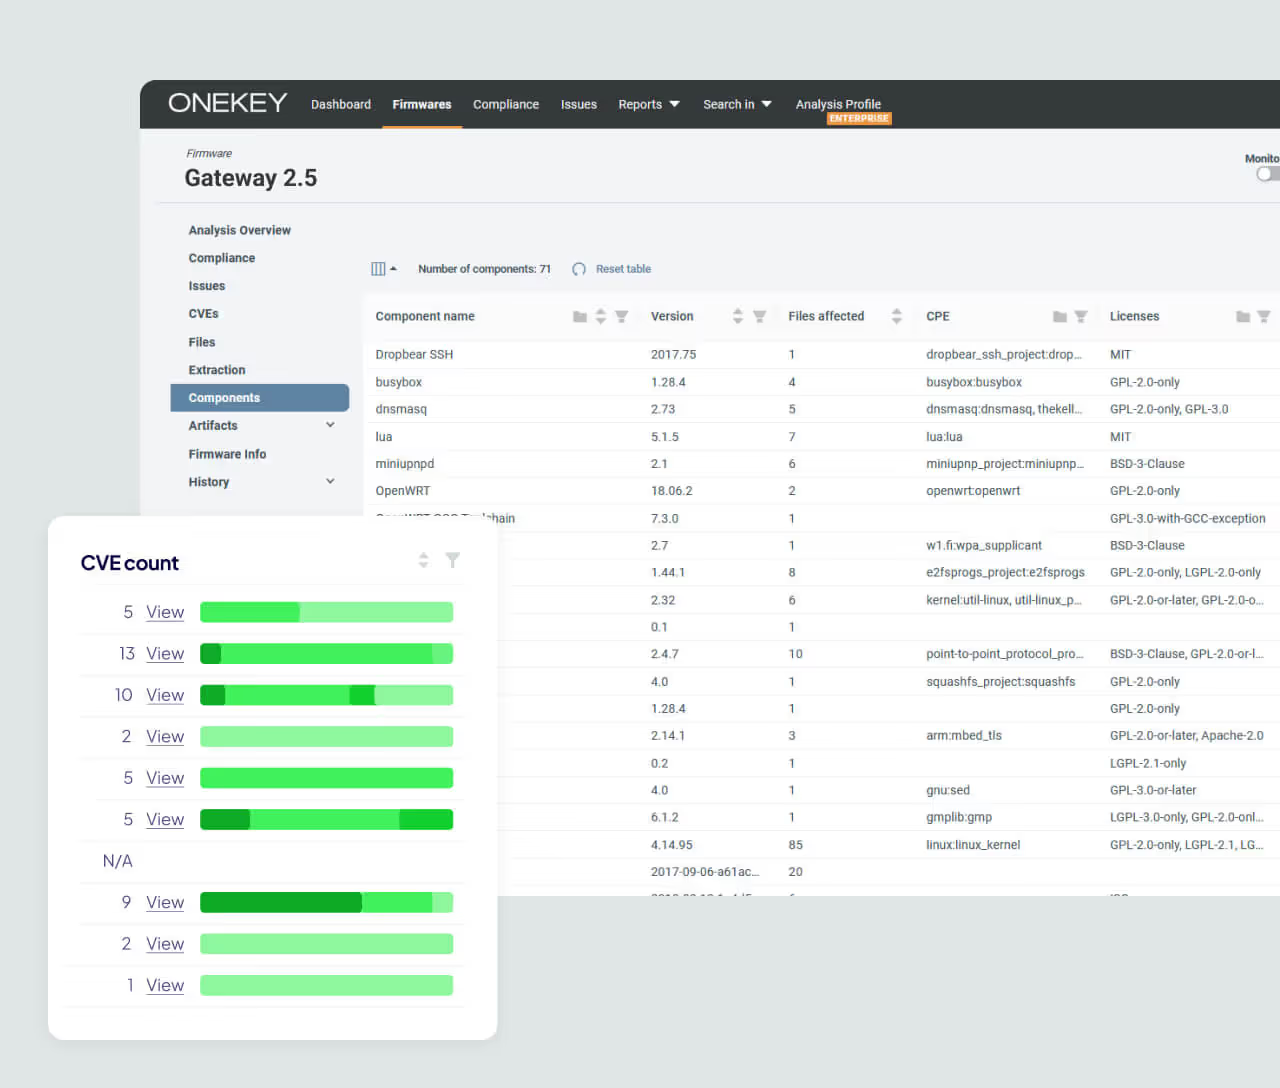
ONEKEY erzeugt SBOM-Daten direkt aus Firmware-Binaries. Das Inventar ergänzt jede Untersuchung um Komponenten- und Versionskontext. Es zeigt betroffene Software, belegt aber nicht, dass ein eigener Codepfad sicher ist.
Tägliche Reanalyse nach dem Release
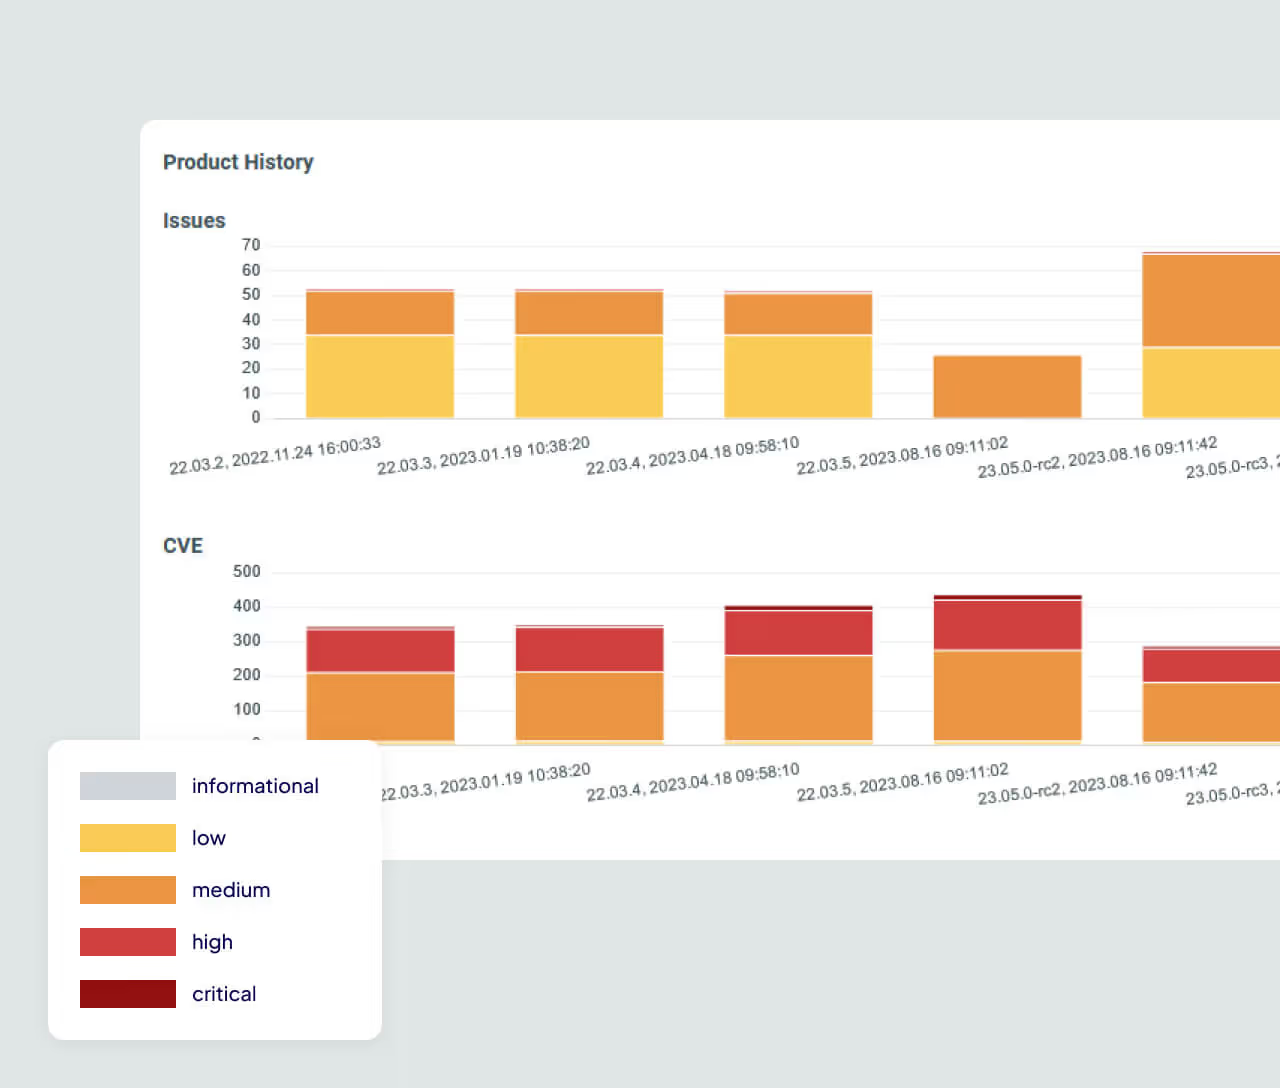
Das Risiko verändert sich auch nach dem Release. ONEKEY analysiert überwachte Firmware täglich neu und vergleicht jeden Lauf mit dem vorherigen. Teams erkennen betroffene Versionen und testen Ersatz-Images erneut.


