PSIRT-Workflow automatisieren – von der CVE-Validierung zum Kunden-Advisory
PSIRT-Teams müssen Schwachstellen validieren, betroffene Produkte identifizieren, deren Auswirkungen dokumentieren und mit Kunden kommunizieren. Diese Arbeit wird schwieriger, wenn jede Firmware-Version, jede Zuliefererkomponente und jedes SBOM eine weitere Ebene der Untersuchung hinzufügen. ONEKEY automatisiert den PSIRT-Workflow von der Validierung bis zum Kunden-Advisory und führt Teams von der CVE-Prüfung schnell und nachweisbar zu versandfertigen Advisories.
Branchenführer setzen auf ONEKEY


Warum PSIRT-Teams zwischen Validierung und Advisory Zeit verlieren
Ein PSIRT-Workflow sollte Teams schnell vom Fund bis zur Entscheidung führen. In Embedded-Produktumgebungen verlangsamt sich dieser Weg oft, weil jede Schwachstelle gegen die reale Firmware geprüft werden muss. Der Prozess wird noch schwieriger, wenn Produktdaten, SBOMs, Tickets und Advisory-Entwürfe in unterschiedlichen Tools liegen.
Manuelle CVE-Validierung über alle Firmware-Varianten hinweg
Manuelle CVE-Validierung kostet Zeit, weil eine Schwachstelle mehrere Firmware-Versionen betreffen kann, andere jedoch nicht. Teams müssen Komponentenversionen, Zulieferer-Pakete, Patch-Status und Konfigurationen über jedes Release hinweg prüfen. Die eigentliche Herausforderung besteht darin, zu wissen, ob ein CVE vorhanden, erreichbar und relevant ist. Das Schwachstellenmanagement für Firmware verknüpft CVEs mit der tatsächlich eingebetteten Software.
Kein zentraler Überblick, welche Produkte tatsächlich betroffen sind
PSIRT-Teams benötigen eine verlässliche, zentrale Sicht auf den Produkt-Impact. Ohne sie vergeht viel Zeit beim Abgleich von Tabellen, Tickets, Lieferantenantworten und SBOM-Exporten. Eine zentrale Ansicht sollte betroffene Produkte, Firmware-Versionen, offene und behobene Schwachstellen, den Ausnutzbarkeitsstatus, Remediation-Entscheidungen und die Advisory-Bereitschaft zeigen. So arbeiten alle mit denselben Fakten.
Kunden-Advisories dauern Tage – dabei sollten es Stunden sein
Kunden-Advisories erfordern mehr als nur eine kurze Schwachstellennotiz. Sie benötigen einen klaren Produktimpact, betroffene Versionen, Mitigationsschritte, den Fix-Status sowie belegende Nachweise. Sie müssen für Kunden, Auditoren und interne Stakeholder korrekt sein. Manuelles Schreiben verzögert die Kommunikation, weil Teams Daten aus Scans, Tickets, SBOMs und Engineering-Notizen zusammenkopieren.
Intelligente Features für einen schnelleren PSIRT-Workflow
Automatisiertes Firmware-Impact-Assessment
Wenn ein neues CVE auftritt, müssen PSIRT-Teams schnell wissen, ob ihre Firmware betroffen ist. Das automatisierte Impact Assessment von ONEKEY validiert jede Schwachstelle gegen das reale Firmware-Image, ohne Zugriff auf den Source Code. Es zeigt, ob ein Problem ausnutzbar, bereits entschärft oder irrelevant ist. Teams triagen schneller und konzentrieren sich nur auf die Risiken, die zählen.

SBOM-Management für jedes Release
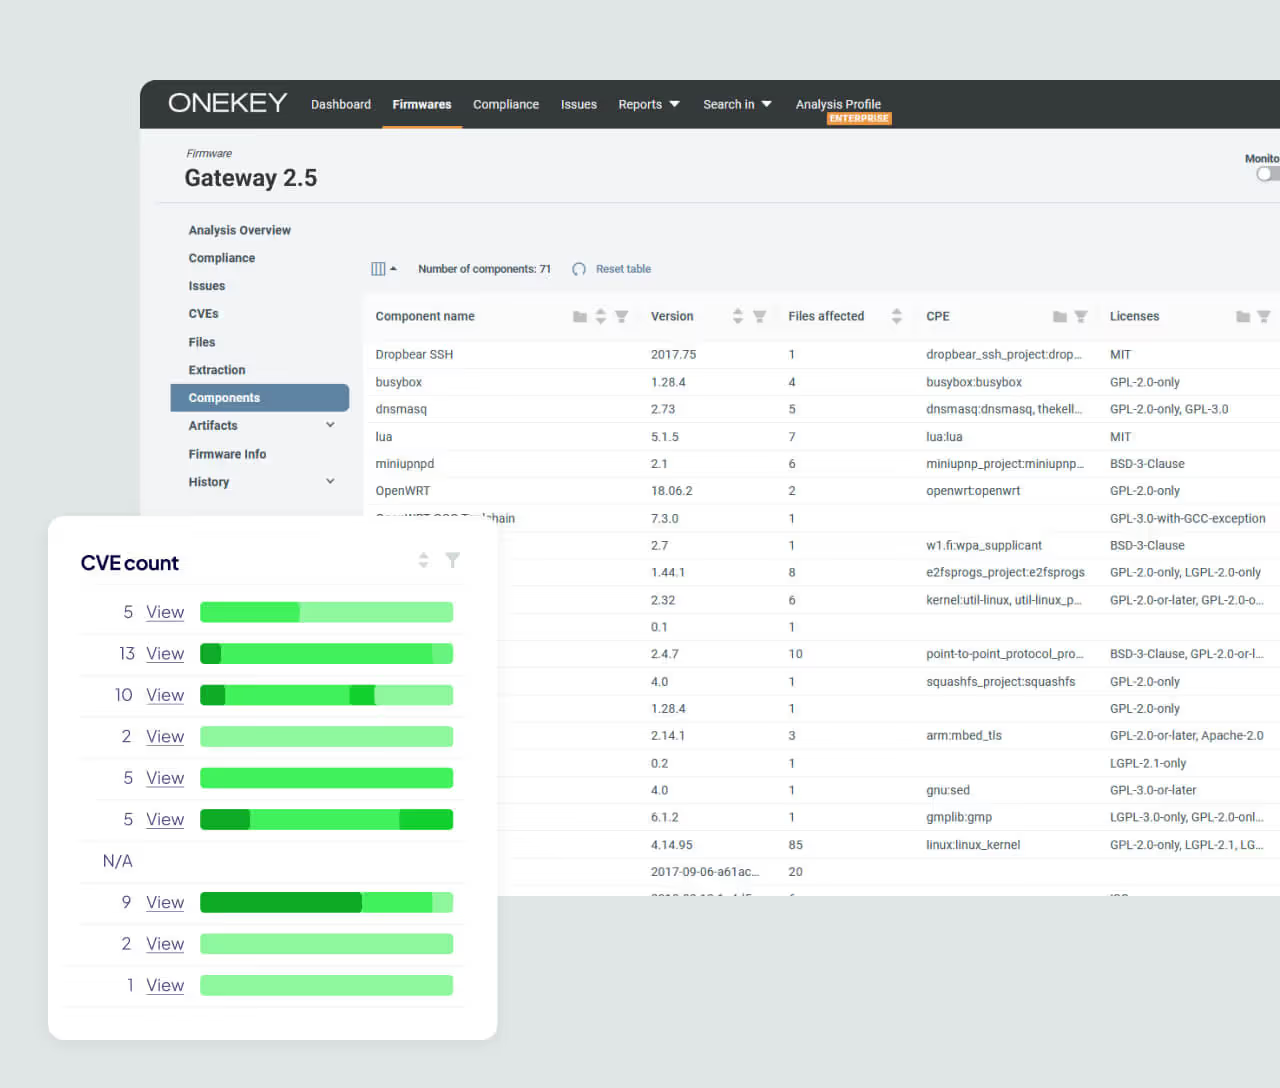
Ein präzises SBOM ist die Grundlage jeder PSIRT-Entscheidung. ONEKEY erzeugt SBOMs direkt aus Firmware-Binaries, auch ohne Source Code, und hält sie über alle Releases hinweg aktuell. Wenn eine Schwachstelle bekannt wird, sehen Teams sofort, welche Komponenten, Open-Source-Bibliotheken und Zulieferer-Pakete betroffen sind.
Schwachstellenmanagement im Produktkontext
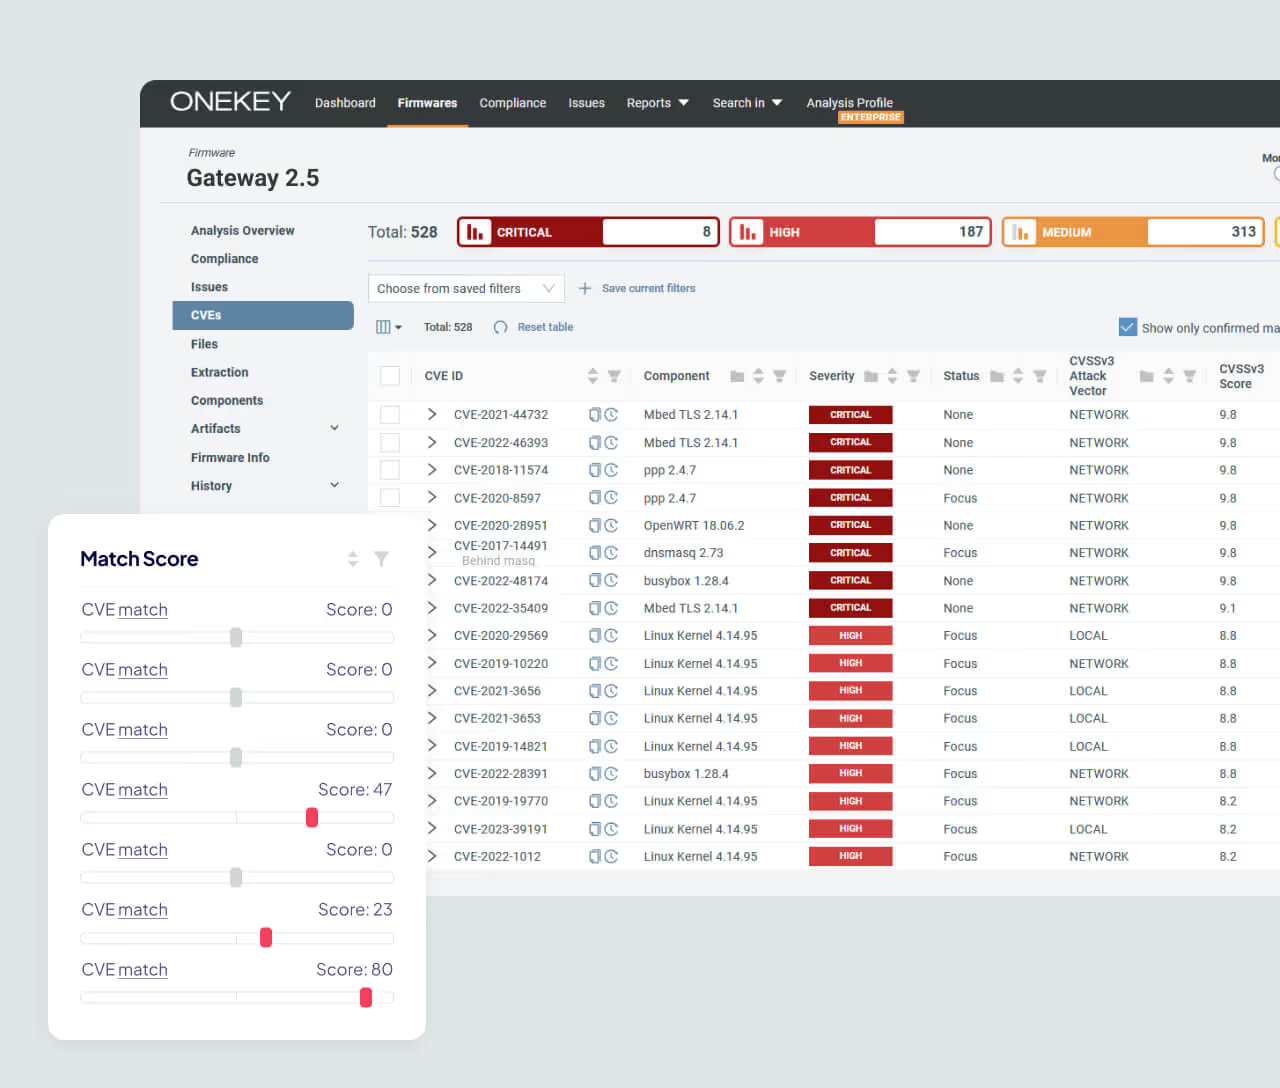
ONEKEY verknüpft jedes CVE mit der tatsächlich eingebetteten Software, sodass PSIRT-Teams Schwachstellen im realen Produktkontext managen. Teams verfolgen den Status über Firmware-Versionen hinweg, priorisieren ausnutzbare Probleme und verbinden technische Funde mit Remediation- und Advisory-Entscheidungen. So bleibt Schwachstellenmanagement Teil der täglichen Produktsicherheitsarbeit.
So automatisiert ONEKEY den PSIRT-Workflow
ONEKEY automatisiert den PSIRT-Workflow von der Validierung bis zum Kunden-Advisory. Die Plattform analysiert reale Firmware, bewertet deren Auswirkungen und erzeugt strukturierte Ausgaben. Sie verbindet Schwachstellendaten mit dem Produktkontext, sodass Teams auf Basis von Evidenz statt Annahmen handeln. So gelangen PSIRT-Teams mit stärkeren Nachweisen und weniger manuellem Aufwand von der Validierung zur Kundenkommunikation.

Automatisierte CVE-Validierung gegen Ihre tatsächliche Firmware
ONEKEY validiert CVEs anhand der analysierten Firmware. Die Plattform verlässt sich nicht auf generisches Komponenten-Matching oder auf ein grobes Inventar. So lässt sich prüfen, ob eine Schwachstelle in einem konkreten Firmware-Image relevant ist. Das ist entscheidend, wenn Produkte Zuliefer-Software, Open-Source-Pakete und Legacy-Komponenten enthalten. Teams reduzieren False Positives und triagen mit Sicherheit.

Impact Assessment über alle Firmware-Versionen in einer Ansicht
Das Produktrisiko verändert sich über Firmware-Versionen hinweg. Ein Release kann betroffen sein, während ein anderes bereits einen Fix enthält. ONEKEY vergleicht Firmware-Versionen und zeigt die Auswirkungen über das gesamte Produktspektrum hinweg. Teams sehen, welche Produkte Patches benötigen, welche Kundenhinweise erfordern und welche keine Maßnahmen erfordern. Das macht den Workflow von der PSIRT-Validierung bis zum Kunden-Advisory leichter steuerbar.

Advisory-Generierung per Klick – PDF, JSON, CycloneDX, VEX
Kundenkommunikation funktioniert am besten, wenn Advisory-Daten strukturiert und wiederverwendbar sind. ONEKEY erzeugt Advisories in Formaten wie PDF, JSON, CycloneDX und VEX. PDF-Advisories unterstützen Kunden, Führungskräfte und Audit-Teams. JSON, CycloneDX und VEX helfen Security-Tools, Produktstatus und Ausnutzbarkeit maschinell zu lesen. Das reduziert manuelle Formatierung und hilft, schneller zu veröffentlichen.
Zahlen & Fakten
FACTS & Figures
Bis zu 80 % weniger Analyse Aufwand
Bewerten und priorisieren Sie Schwachstellen schneller – dank automatisierter Prozesse.
10×schnellere Erkennung und Bericht-erstattung
Erkennen, analysieren und melden Sie Sicherheitsvorfälle in einem Bruchteil der Zeit.
Bis zu 3,5× höhere Produktivität
Stärken Sie Ihr PSIRT-Team mit optimierten Workflows – reduzieren Sie manuellen Aufwand, steigern Sie die Effizienz und ermöglichen Sie ein intelligenteres Incident Management.
Von der Validierung zum Kunden-Advisory in Minuten – nicht Tagen
Es geht nicht nur um mehr Tempo. Teams müssen zugleich mit Genauigkeit, Kontext und klaren Verantwortlichkeiten arbeiten. Ein starker PSIRT-Workflow von der Validierung bis zum Kunden-Advisory sollte den manuellen Aufwand reduzieren und zugleich die Qualität jeder Entscheidung verbessern.

Warum KUNDEN UNS Vertrauen
„Die automatische binäre Softwareanalyse von ONEKEY vereinfacht die Produktsicherheit bei Snap One, indem sie den manuellen Aufwand reduziert und gleichzeitig die Transparenz und das Vertrauen erhöht. Wir hatten ein reibungsloses Onboarding-Erlebnis und können den exzellenten Support durch ein Expertenteam nur empfehlen.“

„Wir verwenden ONEKEY, um jede Software auf potenzielle Risiken zu überprüfen, bevor sie überhaupt den Release-Candidate-Status erreicht. Zu diesem Zeitpunkt werden alle Probleme sofort analysiert und behoben. Auf diese Weise können wir neue Funktionen und Schnittstellen effektiv sichern.“

„Wir bieten unseren IoT-Kunden erstklassige Dienstleistungen und helfen ihnen dabei, die Sicherheit während ihres gesamten Produktlebenszyklus zu gewährleisten. Deshalb wollen wir natürlich eine kontinuierliche Firmware-Überwachung und Schwachstellenbewertung mit den besten Tools und Lösungen der Branche anbieten. Die automatisierten Firmware-Analysen von ONEKEY helfen uns dabei, unsere Dienstleistungen effizient und mit beispielloser Qualität bereitzustellen. “


„Die Fähigkeiten und die Sicherheitsexpertise von ONEKEY haben die Zusammenarbeit mit ihnen zu einer wirklich aufschlussreichen Erfahrung gemacht.“


„ONEKEY hilft uns dabei, kritische Sicherheitslücken in eingebetteten Geräten vollautomatisch aufzudecken. Auf diese Weise können wir manuelle Tests effizienter auf Probleme mit der Geschäftslogik ausrichten. “

Features für Product-Security-Teams – über den gesamten Vulnerability-Lifecycle
ONEKEY unterstützt Produktsicherheit über den gesamten Vulnerability-Lifecycle. Die Plattform hilft Teams zu verstehen, was in der Firmware steckt, welche Risiken zählen und wie sich jede Entscheidung dokumentieren lässt. Weitere Funktionen entdecken: So zeigt sich, wie die Plattform Produktsicherheit, Compliance und PSIRT-Workflows unterstützt.

Schwachstellenmanagement für Embedded Devices
Schwachstellenmanagement für Embedded Devices beginnt mit Firmware-Transparenz. ONEKEY analysiert Firmware-Binaries, identifiziert Komponenten und verknüpft Schwachstellen mit dem Produktkontext. Das hilft Teams, Rauschen zu reduzieren und sich auf das tatsächlich Ausnutzbare zu konzentrieren. Teams verbinden technische Funde mit Produktentscheidungen und Kundenkommunikation und machen Schwachstellenmanagement zum Teil der täglichen Arbeit.

Kontinuierliches Monitoring mit dem Digital Cyber Twin
Neue Schwachstellen können nach dem Release eines Produkts auftreten. Der Digital Cyber Twin von ONEKEY überwacht das Produktrisiko über Firmware-Versionen hinweg nach dem Release. Das gibt Teams eine lebendige Sicht auf die sich verändernde Exposition. Teams können prüfen, ob ein neues CVE ausgelieferte Firmware betrifft, und sehen, welche Versionen Handlungsbedarf haben. Das reduziert Unsicherheit bei zeitkritischen Ereignissen.

Compliance-Dokumentation – CRA, IEC 62443, NIS-2
Compliance erfordert klare Nachweise über den Umgang mit Schwachstellen. ONEKEY verbindet SBOMs, CVE-Validierung, Impact Assessment, Advisory-Generierung und Entscheidungsprotokolle. Das unterstützt CRA, IEC 62443, NIS-2 und Security-Reviews mit Kunden. Bei Audits können Teams zeigen, wie eine Schwachstelle bewertet wurde, welche Produkte betroffen waren und welche Kommunikation vorbereitet wurde.
Häufig gestellte Fragen
Hier erhalten Sie detaillierte Antworten auf die häufigsten Fragen zum Schutz Ihrer vernetzten Produkte.

Was ist ein PSIRT-Workflow?
Ein PSIRT-Workflow ist der Prozess, mit dem ein Product-Security-Team Produktschwachstellen bearbeitet. Er umfasst in der Regel Erfassung, Validierung, Impact Assessment, Remediation-Planung, Advisory-Erstellung, Offenlegung und Dokumentation. Bei Embedded-Produkten muss dieser Workflow den Kontext von Firmware und Produktversionen einschließen.
Wie automatisiert ONEKEY den Weg von der PSIRT-Validierung zum Kunden-Advisory?
ONEKEY analysiert Firmware, validiert CVEs, bewertet betroffene Versionen und unterstützt die Erzeugung von Advisory-Ausgaben. Das reduziert manuelle Arbeit zwischen technischer Validierung und Kundenkommunikation. So lässt sich der PSIRT-Workflow von der Validierung bis zum Kunden-Advisory mit stärkeren Nachweisen steuern.
Welche Advisory-Formate erzeugt ONEKEY – VEX, CycloneDX, PDF?
ONEKEY unterstützt Advisory-Ausgaben wie VEX, CycloneDX, PDF und JSON. Diese Formate helfen Teams, mit Kunden, Tools, Auditoren und internen Teams zu kommunizieren. Sie unterstützen sowohl lesbare als auch maschinenlesbare Schwachstelleninformationen.
Wie unterscheidet sich PSIRT-Workflow-Automatisierung von generischen Incident-Response-Tools?
Generische Incident-Response-Tools konzentrieren sich meist auf Enterprise-Systeme, Alerts und aktive Vorfälle. Die PSIRT-Workflow-Automatisierung konzentriert sich auf Produktschwachstellen, Firmware-Versionen, SBOMs, Ausnutzbarkeit und Kunden-Advisories. Damit eignet sie sich besser für Embedded- und vernetzte Produktumgebungen.
Wie unterstützt ONEKEY PSIRT-Teams bei der Einhaltung von CRA, IEC 62443 und NIS-2?
ONEKEY hilft Teams, Nachweise für den Umgang mit Schwachstellen zu erzeugen und zu pflegen. Die Plattform unterstützt SBOM-Transparenz, Firmware-Analyse, CVE-Validierung, Advisory-Erstellung und Lifecycle-Monitoring. So lassen sich regulatorische und kundenseitige Sicherheitserwartungen vorbereiten.
Starten Sie schnell

Sprechen Sie mit einem unserer Experten für eine erste Einschätzung.

Profitieren Sie von einer personalisierten Demo mit echten Daten.

Zu Beginn erhalten Sie ein Angebot mit all Ihren Anforderungen.
