ONEKEY AI Agent: Schneller zu Antworten rund um Firmware-Sicherheit

Stellen Sie sich vor, bei Ihrer Firmware-Analyse wird eine kritische Schwachstelle entdeckt. Bevor Sie diese mit dem Entwicklungsteam besprechen, müssen Sie verstehen, was sie für Ihr Produkt bedeutet. Dazu müssen Sie die CVE, die betroffene Komponente und die zugrunde liegenden Firmware-Nachweise miteinander verknüpfen.
Die Binäranalyse schafft dafür die Grundlage, indem sie kompilierte Firmware untersucht, Softwarekomponenten identifiziert und Sicherheitsbefunde aufdeckt – selbst wenn kein Quellcode verfügbar ist. Darauf aufbauend hilft KI-Unterstützung dabei, diese Informationen miteinander zu verknüpfen und zu verstehen, was als Nächstes geprüft werden sollte.
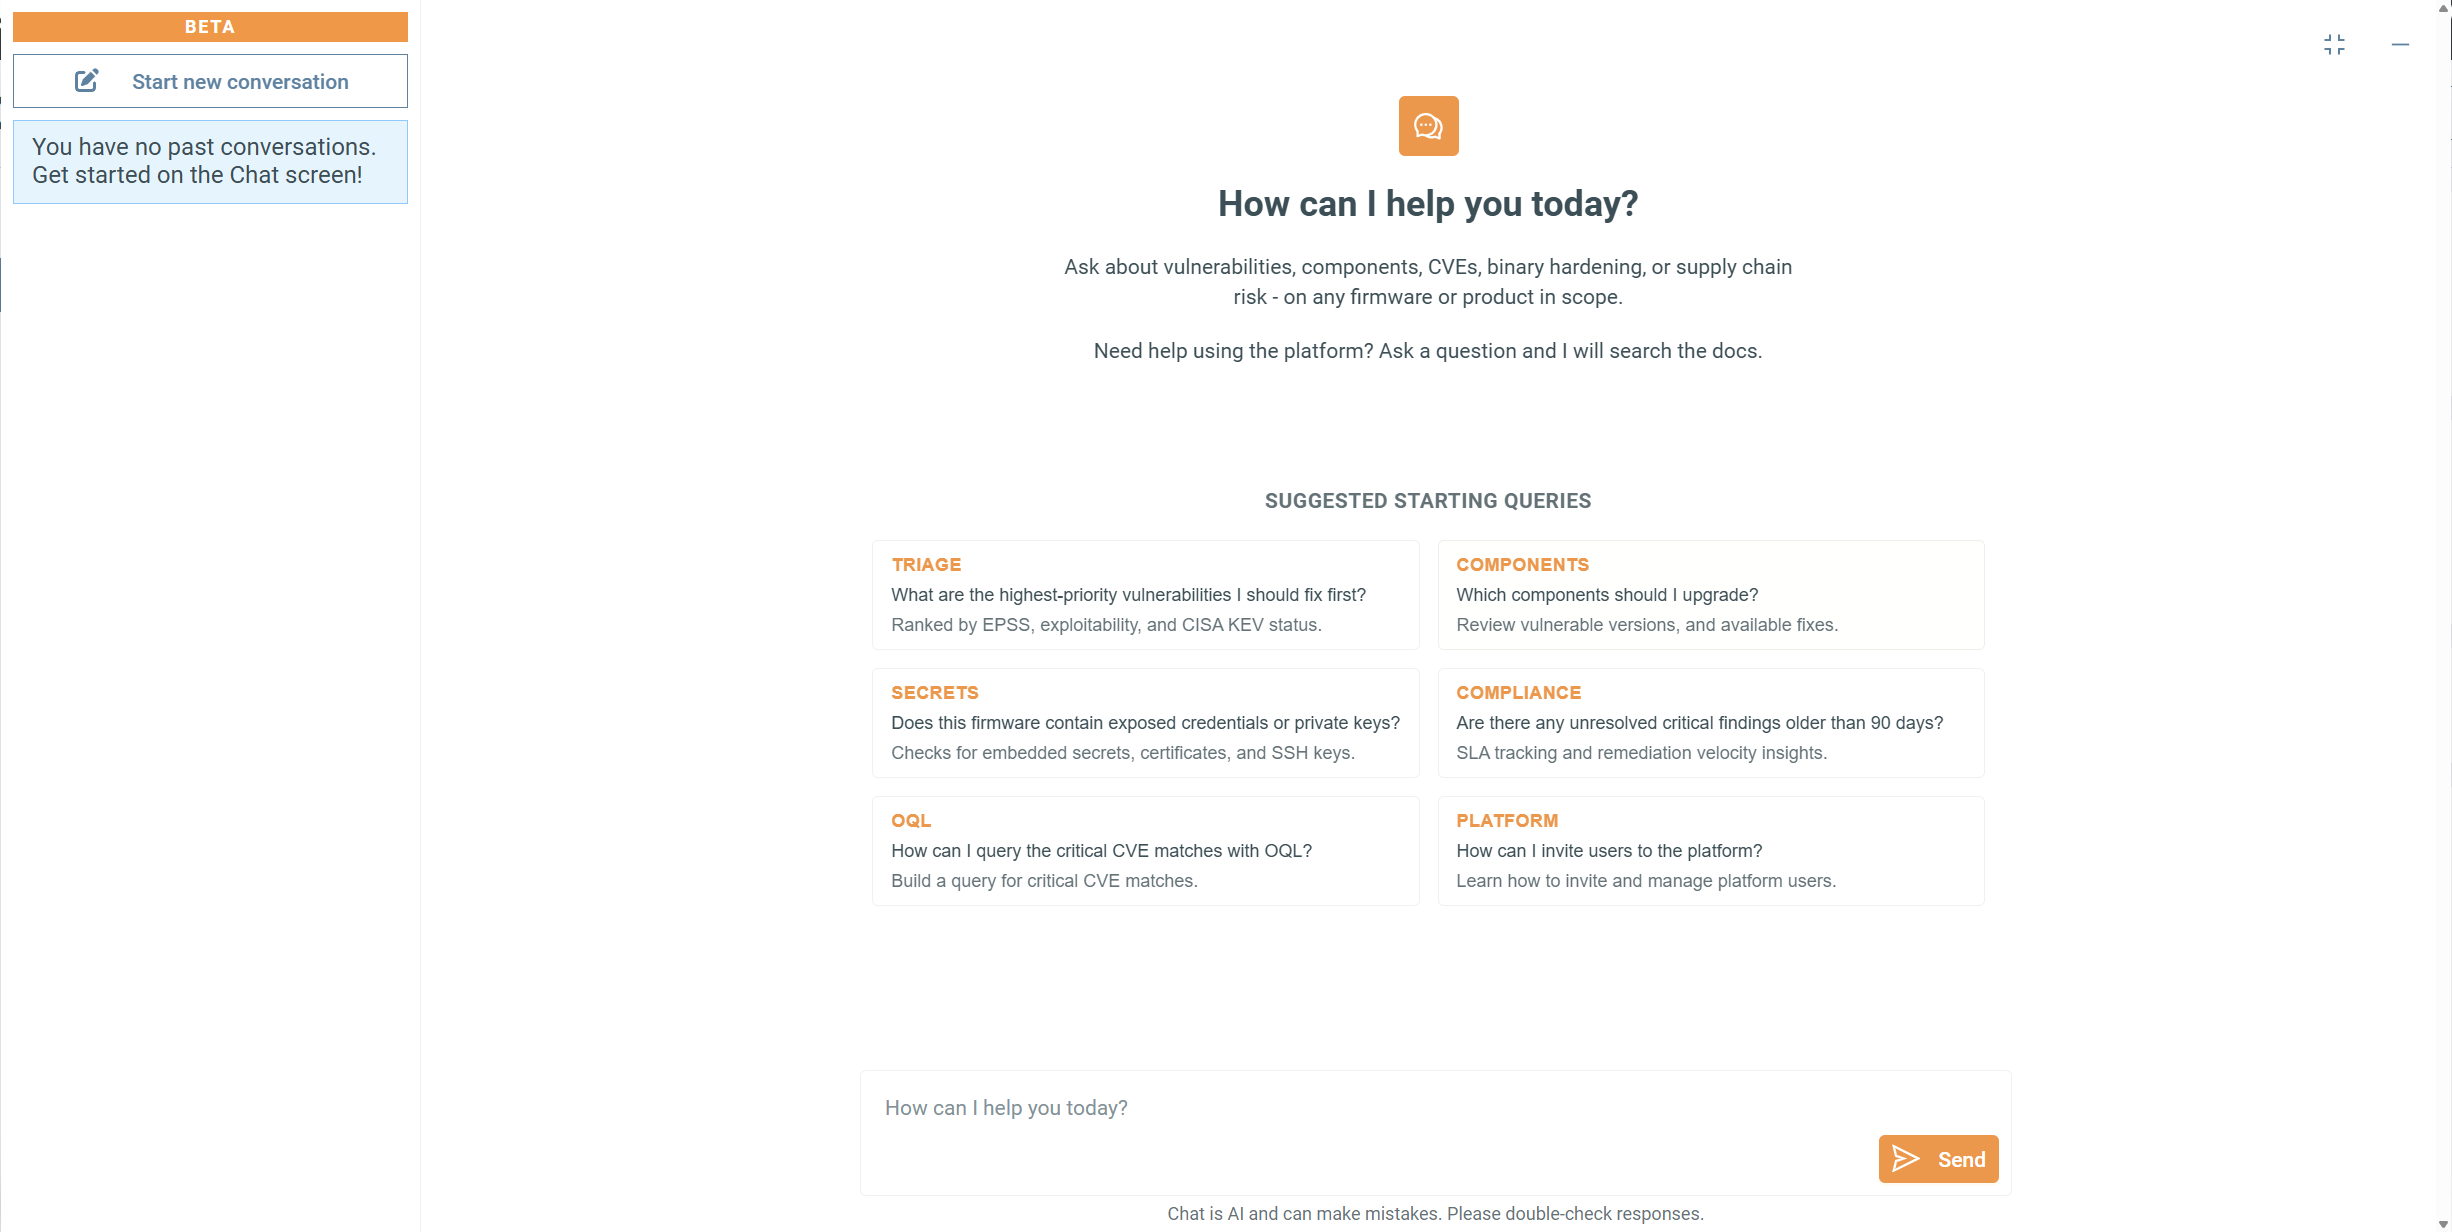
Der ONEKEY AI Agent unterstützt Produkt- und Sicherheitsteams dabei, Schwachstellen zu untersuchen, SBOMs und Komponenten zu erkunden, OQL-Abfragen zu erstellen und direkt innerhalb der ONEKEY Plattform Unterstützung bei der Produktnutzung zu erhalten. Sie können Fragen zu einem konkreten Befund stellen und bei Bedarf nachfragen, anstatt zwischen verschiedenen Seiten wechseln zu müssen, um die benötigten Informationen zusammenzutragen.
KI-Unterstützung auf Basis von Firmware-Nachweisen
Die deterministische Analyse von ONEKEY liefert die Nachweise zur Firmware-Sicherheit. Der ONEKEY AI Agent hilft Ihnen, schneller auf diese Nachweise zuzugreifen, sie zu untersuchen und zu verstehen.
Die Analyse liefert die Befunde und Komponenteninformationen, auf denen Ihre Untersuchung aufbaut. Anschließend nutzt der ONEKEY AI Agent den verfügbaren Kontext, um einen Befund zu erläutern, zusammenhängende Informationen miteinander zu verknüpfen oder Sie bei der nächsten Fragestellung zu unterstützen. Unser Artikel darüber, warum Firmware-Sicherheit neben KI auch deterministische Analysen benötigt, erläutert diese Grundlage ausführlicher.
Der AI Agent erkennt außerdem, auf welcher Seite Sie gerade arbeiten. Wenn Sie eine Firmware-Analyse öffnen oder Schwachstellen überprüfen, hilft ihm dieser Kontext, Ihre Frage zu verstehen, ohne dass Sie jedes Detail bei jeder Unterhaltung erneut beschreiben müssen. Der AI Agent merkt sich die zuvor eingegebenen Informationen und die jeweilige Plattformseite.
Der Nutzen unseres ONEKEY AI Agent wird besonders deutlich, wenn Sie ihn für eine konkrete Aufgabe einsetzen, wie im Folgenden beschrieben.
Konzentrieren Sie sich auf die Schwachstellen, die für Ihre Firmware relevant sind
Eine kritische Schwachstelle erfordert Aufmerksamkeit. Um zu verstehen, was sie für Ihre Firmware bedeutet, reicht es jedoch nicht aus, nur ihren Schweregrad zu betrachten.
Bei der Untersuchung von Schwachstellen können Sie einen Befund zusammen mit der betroffenen Komponente und den zugrunde liegenden Firmware-Nachweisen analysieren. Der AI Agent hilft dabei, Schwachstelleninformationen mit den in ONEKEY verfügbaren Details zu verknüpfen. So können Sie die relevanten Bedingungen strukturiert und schneller untersuchen.
Beispielsweise können Sie den ONEKEY AI Agent fragen:
- „Was bedeutet diese CVE und wie schwerwiegend ist sie?“
- „Welche Komponente ist betroffen?“
- „Welche Nachweise helfen dabei, ihre Relevanz für diese Firmware zu erklären?“
- „Welche Möglichkeiten zur Risikominderung sollten wir prüfen?“
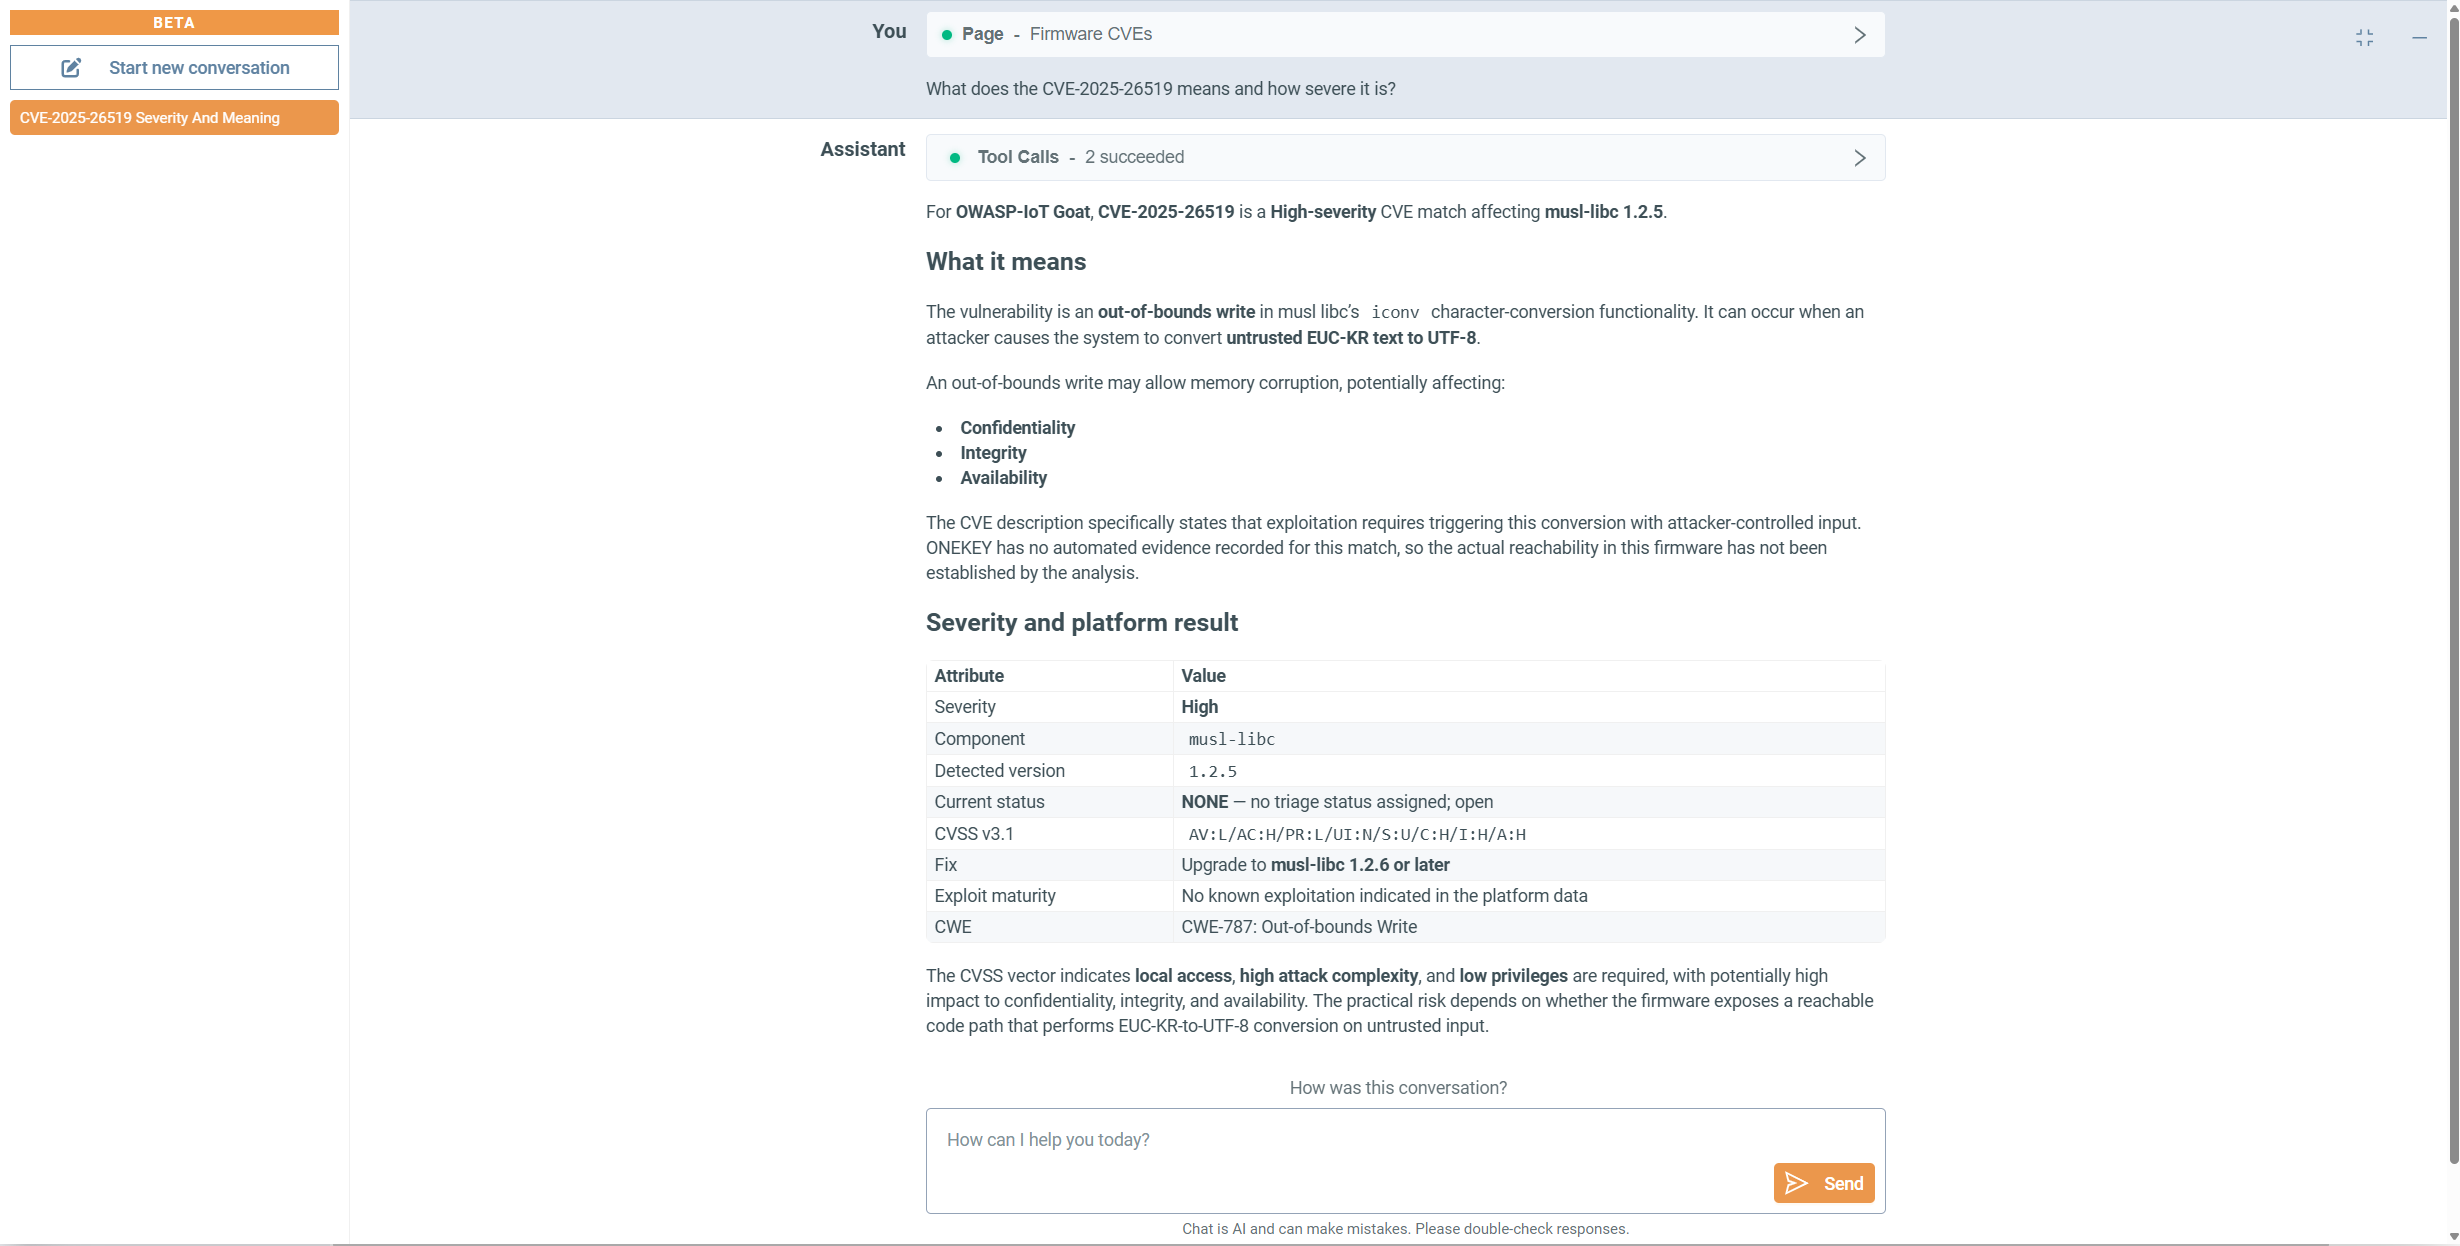
Anschließend können Sie auf die Antwort aufbauen und weitere Fragen stellen. Wenn der AI Agent eine betroffene Komponente identifiziert, können Sie nach den Firmware-Details fragen, die diese Komponente mit dem Befund verknüpfen. So gehen Sie über die allgemeine CVE-Beschreibung hinaus und können gezielte Fragen zu Ihrem Produkt vorbereiten.
Der praktische Vorteil besteht in weniger manuellem Abgleich von Informationen und einem klareren Ausgangspunkt für die Bewertung durch Ihr Team. Statt lediglich eine CVE-Beschreibung ohne Produktkontext weiterzuleiten, können Sie eine gezieltere Fragestellung an die Entwicklung herantragen.
SBOM- und Komponentenexploration: Komponenten mit ihrem Firmware-Kontext verknüpfen
Angenommen, Sie überprüfen die Firmware eines Zulieferers und möchten eine bestimmte Komponente genauer untersuchen. Das Dashboard zeigt Ihnen bereits, welche Komponenten erkannt wurden. Im nächsten Schritt geht es darum, diese Komponente mit ihren Fundstellen, den zugehörigen Schwachstellen und weiterer Firmware, in der sie enthalten ist, zu verknüpfen.
Mit der SBOM- und Komponentenexploration können Sie diese Fragen anhand der in ONEKEY verfügbaren Komponenteninformationen und Firmware-Nachweise stellen. Sie können eine Komponente anhand aufeinanderfolgender Fragen untersuchen, anstatt ihre Version, ihren Speicherort und die zugehörigen Befunde einzeln nachzuschlagen.
Mögliche Fragen sind:
- „Welche Open-Source-Komponenten sind in dieser Firmware enthalten?“
- „Welche Version von BusyBox wurde erkannt?“
- „Wo wird SQLite in dieser Firmware verwendet?“
- „Welche erkannten Komponenten weisen bekannte Schwachstellen auf?“
- „Welche anderen Produkte oder Firmware-Analysen enthalten diese Komponente?“
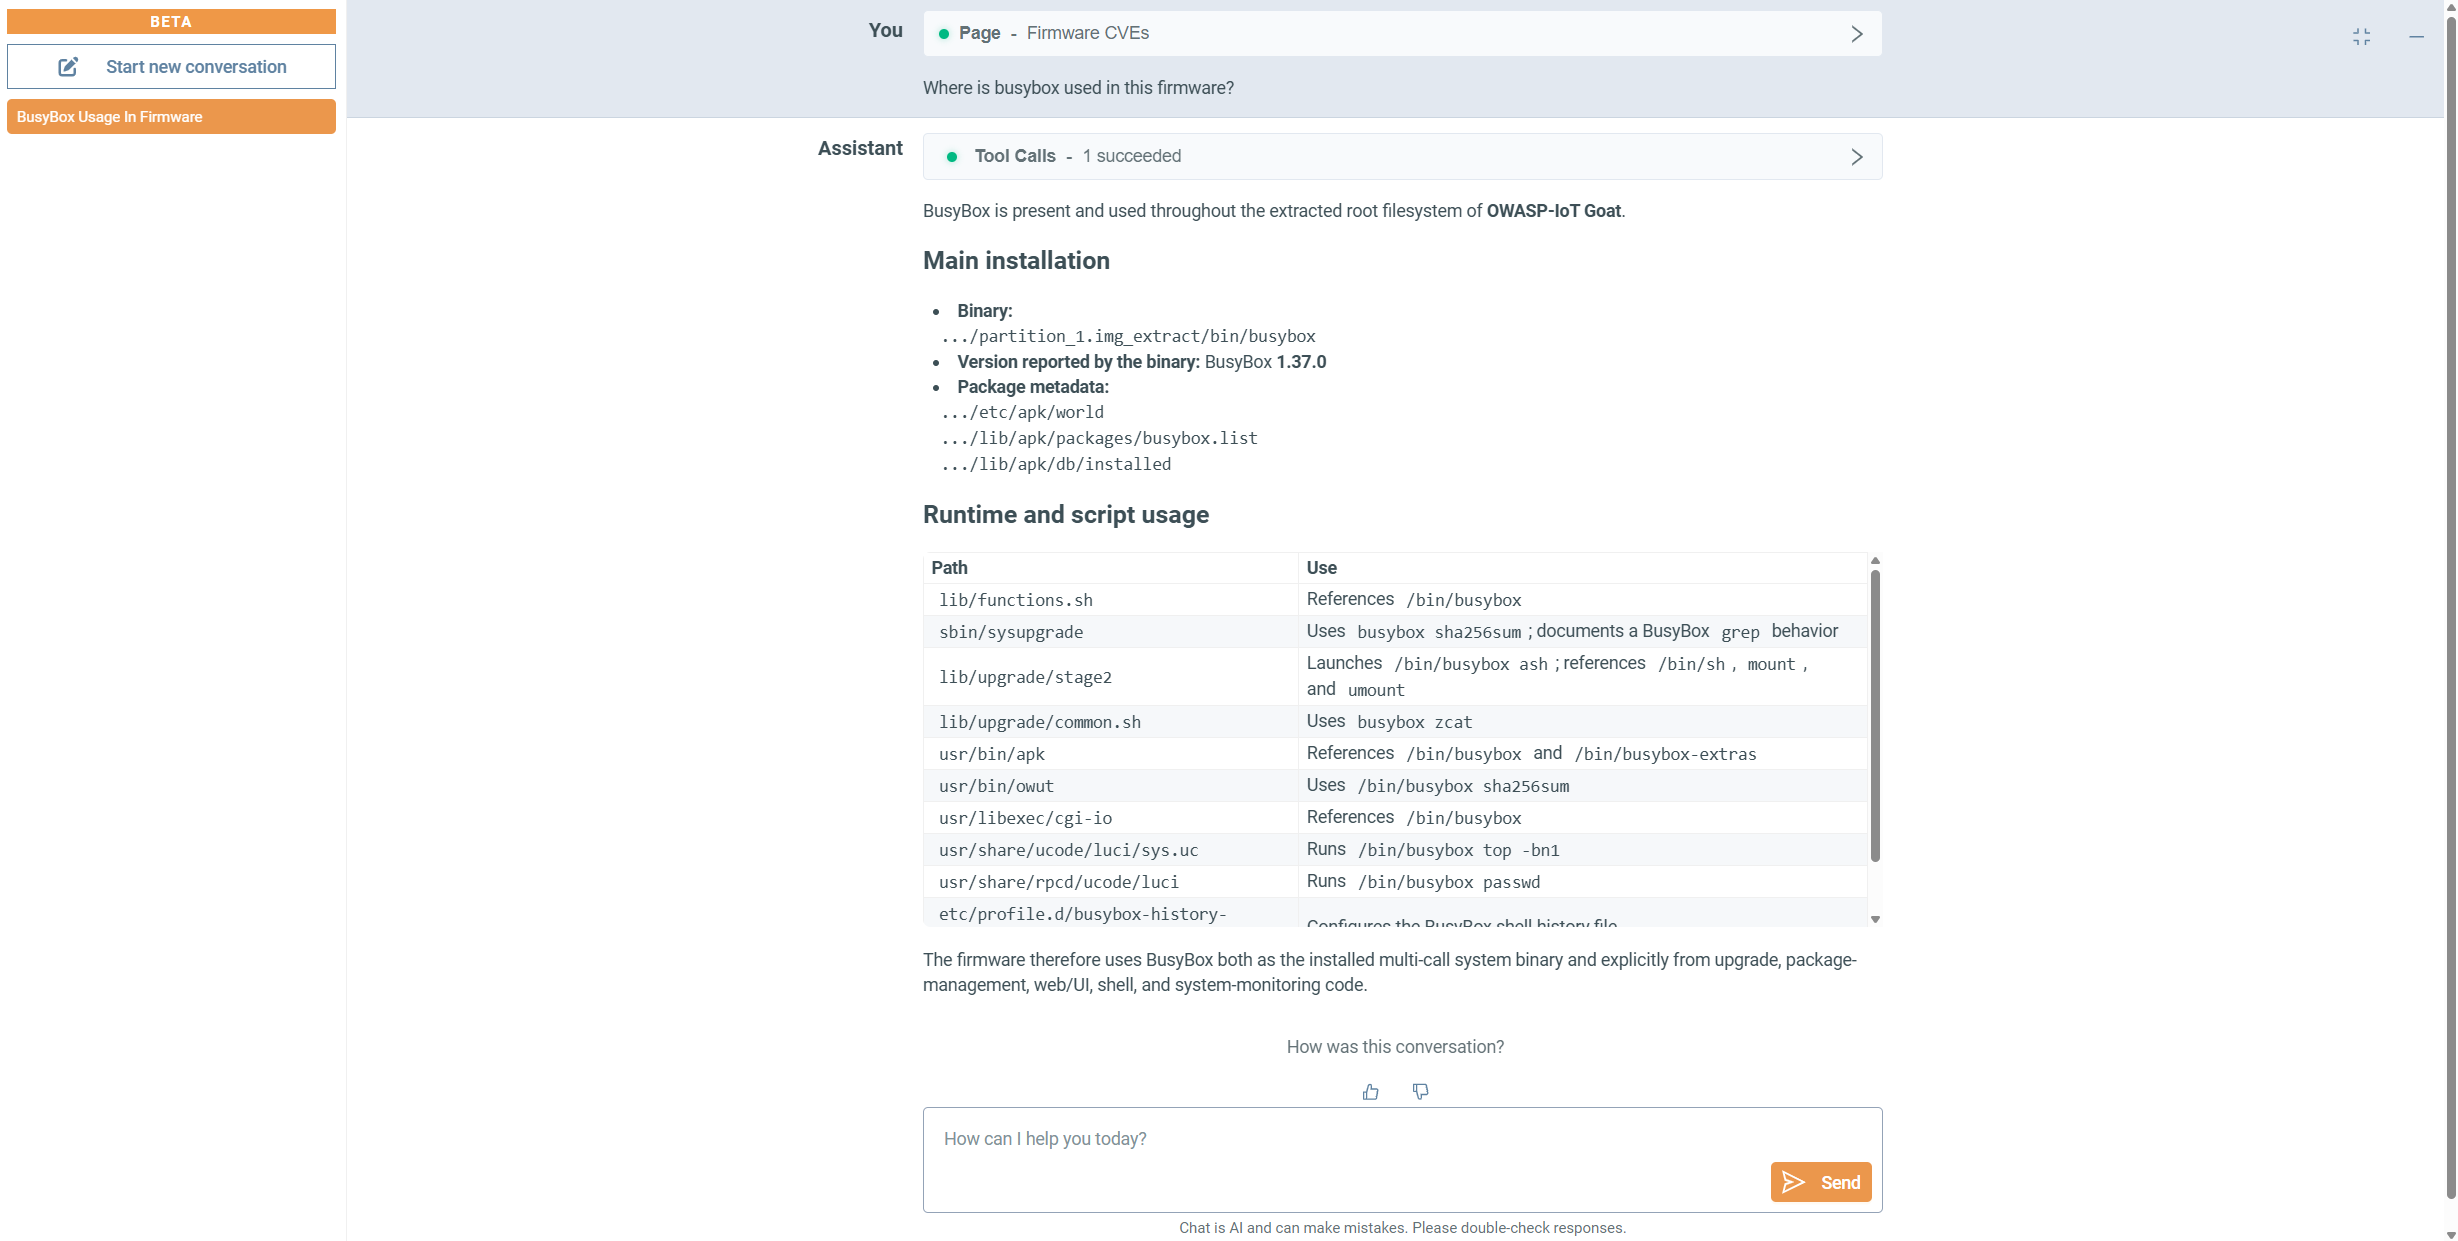
Eine Untersuchung könnte beispielsweise mit BusyBox in einem Firmware-Image beginnen. Anschließend können Sie fragen, wo die Komponente verwendet wird, die zugehörigen Schwachstellen untersuchen und prüfen, in welchen anderen Analysen sie enthalten ist. So verstehen Sie den Umfang der Untersuchung und nicht nur den Inhalt einer einzelnen Komponentenliste. Letztendlich verbringen Sie weniger Zeit damit, durch Listen zu navigieren, und mehr Zeit damit, die Bedeutung einer Komponente für Ihr Produkt zu verstehen.
OQL-Abfrageunterstützung: Suchen, ohne sich die Syntax merken zu müssen
Sie wissen, wonach Sie suchen: kritische Schwachstellen, einen bestimmten Angriffsvektor oder Befunde mit hoher, funktionaler oder PoC-Exploit-Reife. Eigene OQL-Abfragen zu schreiben, bietet die größten Möglichkeiten, erfordert jedoch Kenntnisse und Zeit.
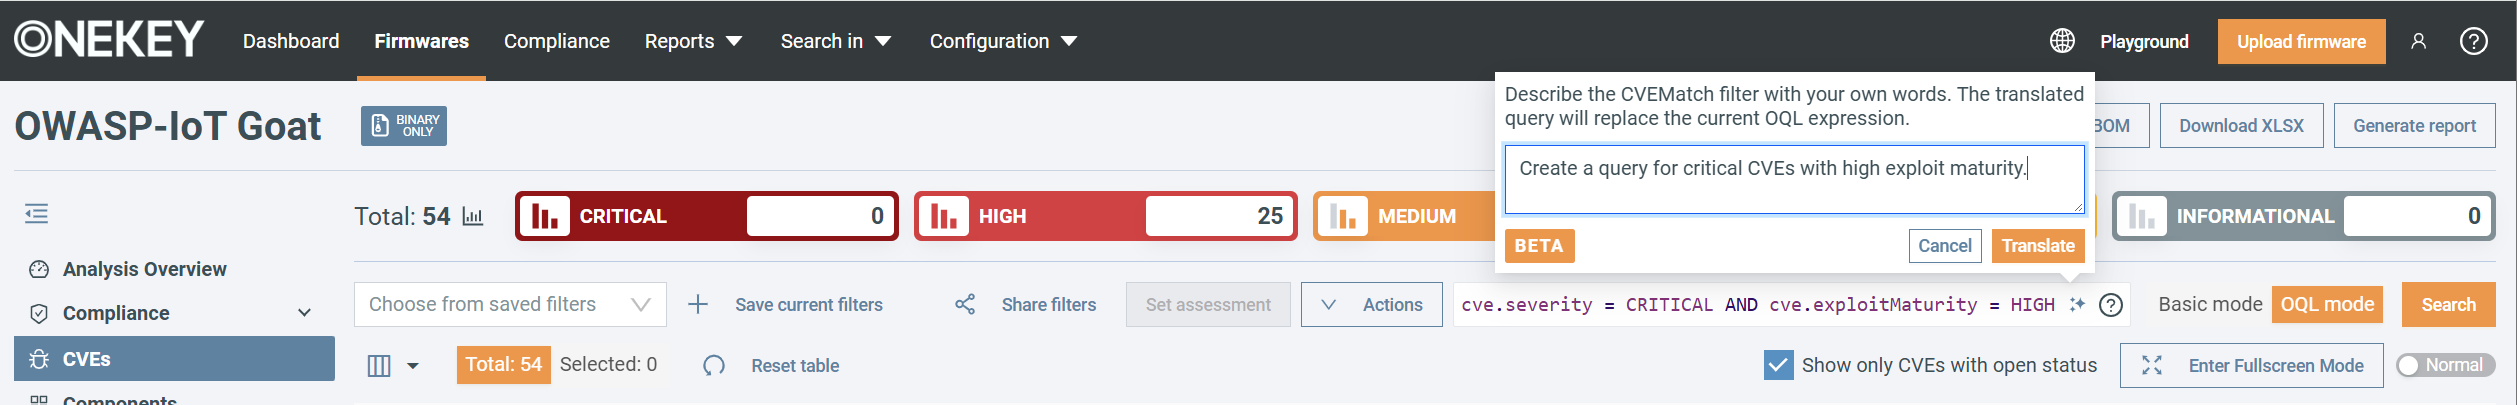
Die OQL-Abfrageunterstützung hilft dabei, Ihr Suchziel in eine OQL-Abfrage umzuwandeln. Sie können Abfragen erstellen, sich bestehende Abfragen erklären lassen und diese im Verlauf Ihrer Untersuchung verfeinern. Die OQL-Abfrageunterstützung ist sowohl im ONEKEY AI Agent Panel als auch direkt in den OQL-Eingabefeldern der Plattform verfügbar, einschließlich OQL Search und Analysis Profiles.
Beispielsweise können Sie fragen:
- „Erstelle eine OQL-Abfrage für kritische Schwachstellen.“
- „Erstelle eine Abfrage für kritische CVEs mit hoher Exploit-Reife.“
- „Ergänze diese Abfrage um eine Bedingung für einen netzwerkbasierten Angriffsvektor.“
- „Erkläre, was diese OQL-Abfrage (
cve.severity = CRITICAL AND cve.exploitMaturity IN (HIGH, FUNCTIONAL)) bewirkt.“
- „Erweitere diese Abfrage, sodass auch Schwachstellen mit hohem Schweregrad berücksichtigt werden.“
KI-Unterstützung im OQL-Modus:
OQL-Abfrageunterstützung im Panel:
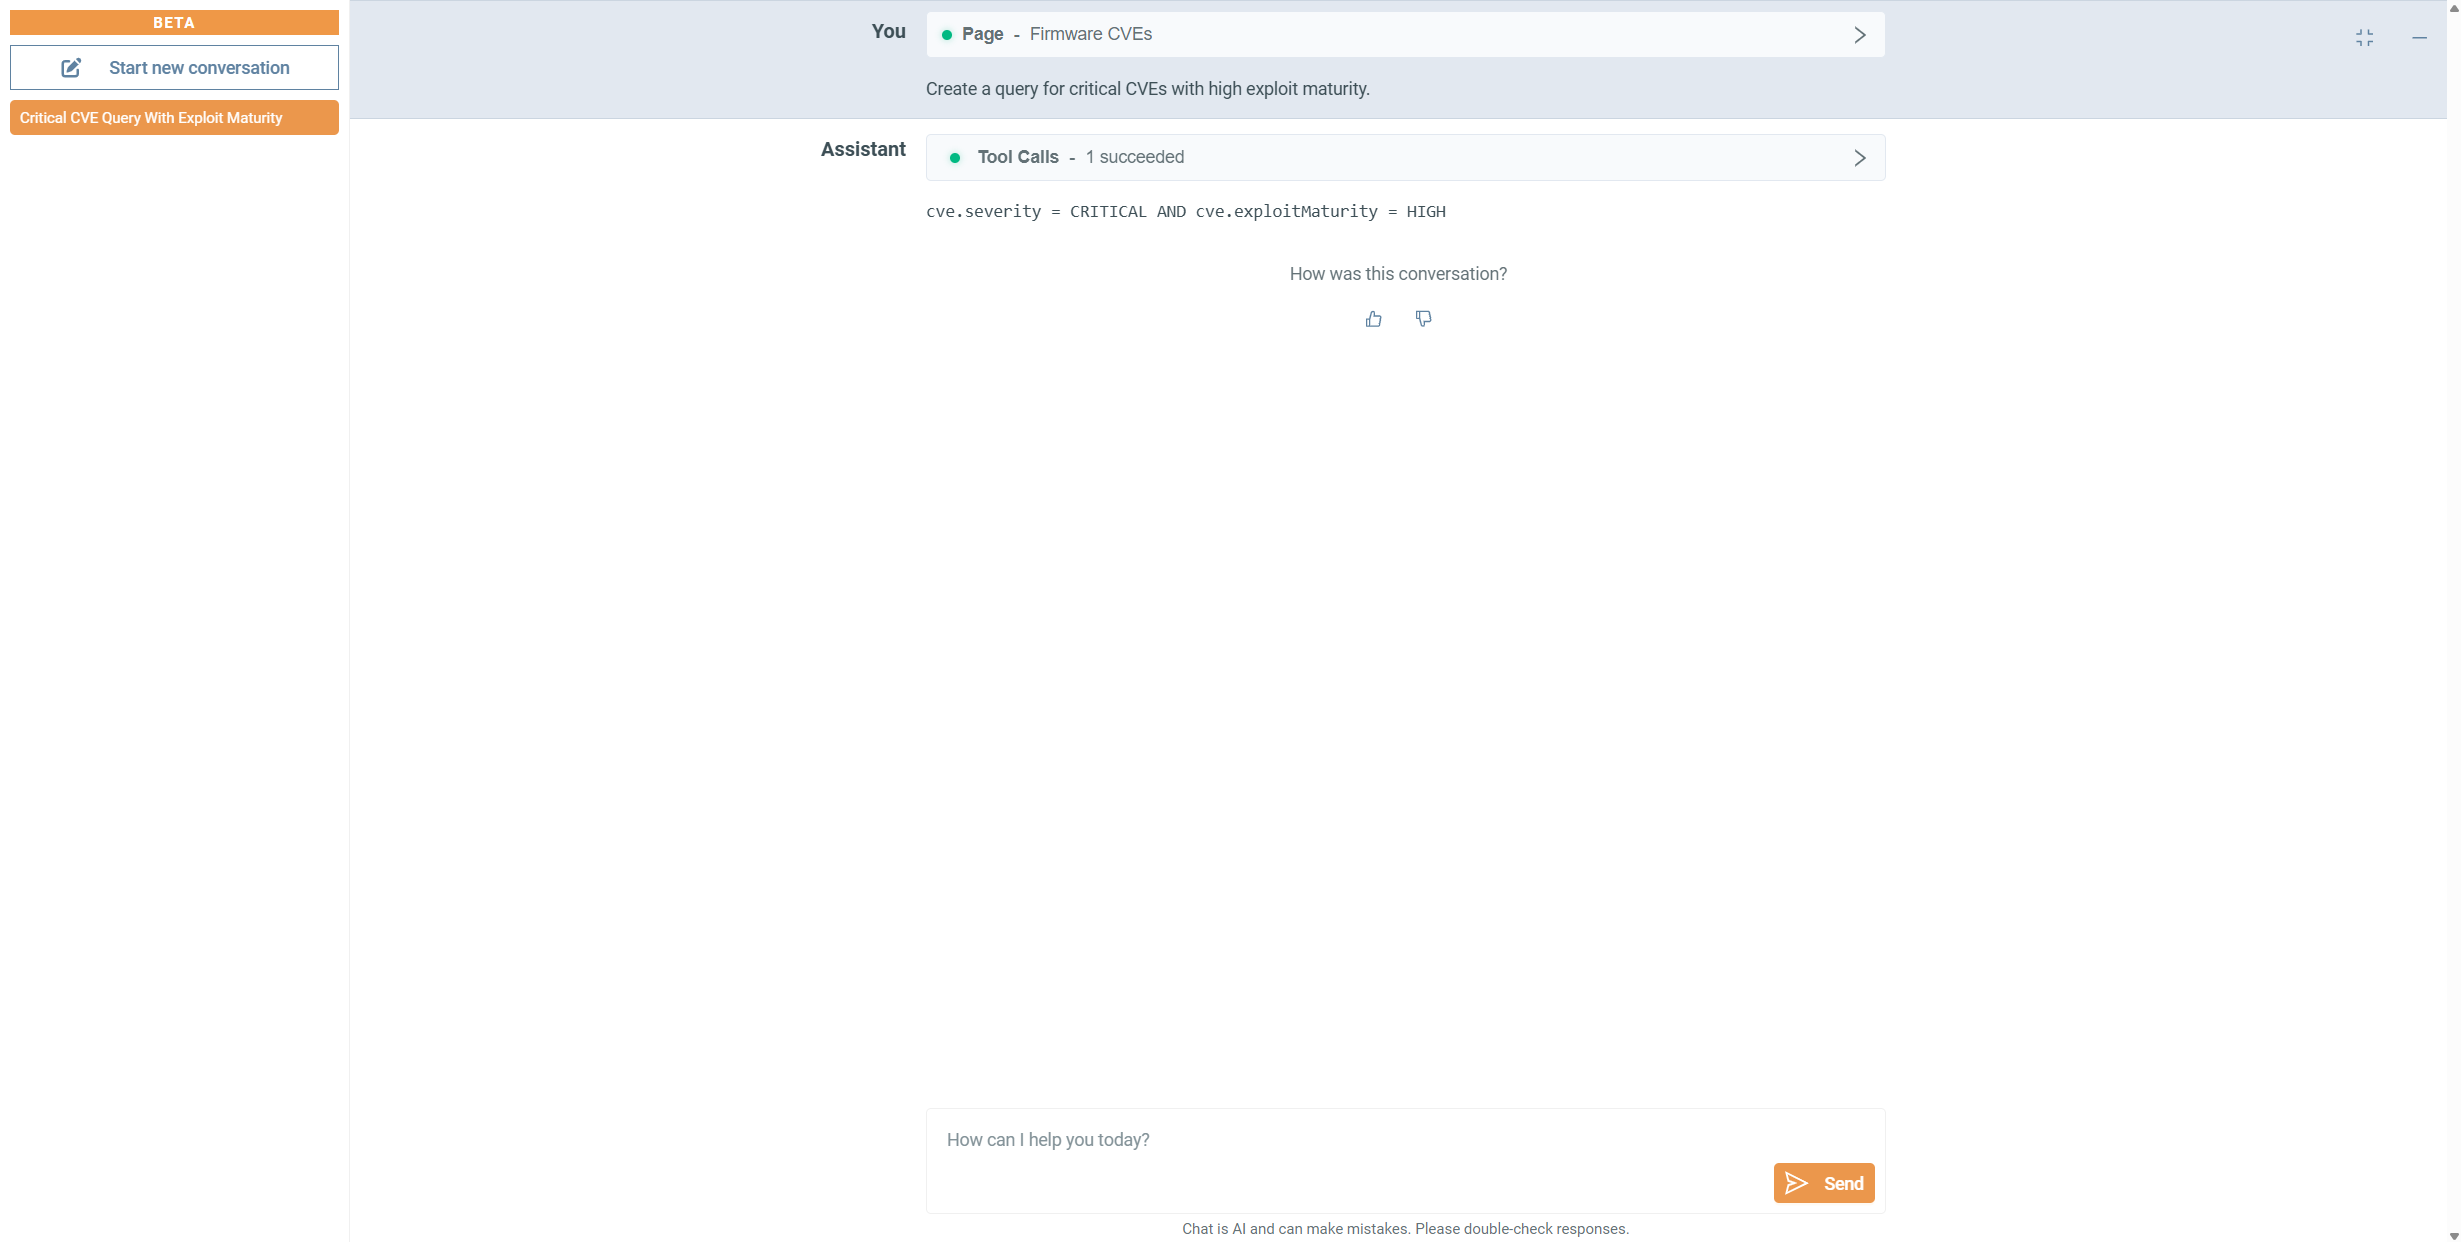
Sie können mit einer allgemeinen Frage beginnen, Bedingungen ergänzen und die Suche anpassen, während Sie weitere Erkenntnisse gewinnen. Wenn Sie den AI Agent bitten, die Abfrage zu erklären, verstehen Sie außerdem besser, welche Befunde durch die Suche ausgewählt werden.
Für gelegentliche Nutzer wird die erweiterte Suche dadurch leichter zugänglich. Erfahrene Nutzer erhalten eine schnellere Möglichkeit, Abfragen zu erstellen und anzupassen. Ihr Team kann mehr Zeit mit der Bewertung der Ergebnisse verbringen und weniger damit, herauszufinden, wie sich die benötigten Informationen abrufen lassen.
Unterstützung bei der Produktnutzung, ohne den Arbeitsablauf zu verlassen
Sie haben einen Befund überprüft und möchten nun die Ergebnisse weitergeben. Wo können Sie diese exportieren? Oder vielleicht verwenden Sie eine Ihnen noch unbekannte Funktion und möchten wissen, wie Sie beginnen sollen.
Die Unterstützung bei der Produktnutzung stellt Informationen aus der ONEKEY Dokumentation direkt innerhalb Ihres Arbeitsablaufs bereit. Sie können fragen, wie eine Aufgabe ausgeführt wird oder wo eine Funktion zu finden ist, ohne zuvor die genaue Bezeichnung kennen zu müssen, nach der Sie suchen sollten.
Mögliche Fragen sind:
- „Wie lade ich Firmware zur Analyse hoch?“
- „Wo finde ich die Komponentendetails?“
- „Wie exportiere ich eine SBOM?“
- „Wie kann ich betroffene Produkte überprüfen?“
- „Wie exportiere ich Schwachstellenbefunde?“
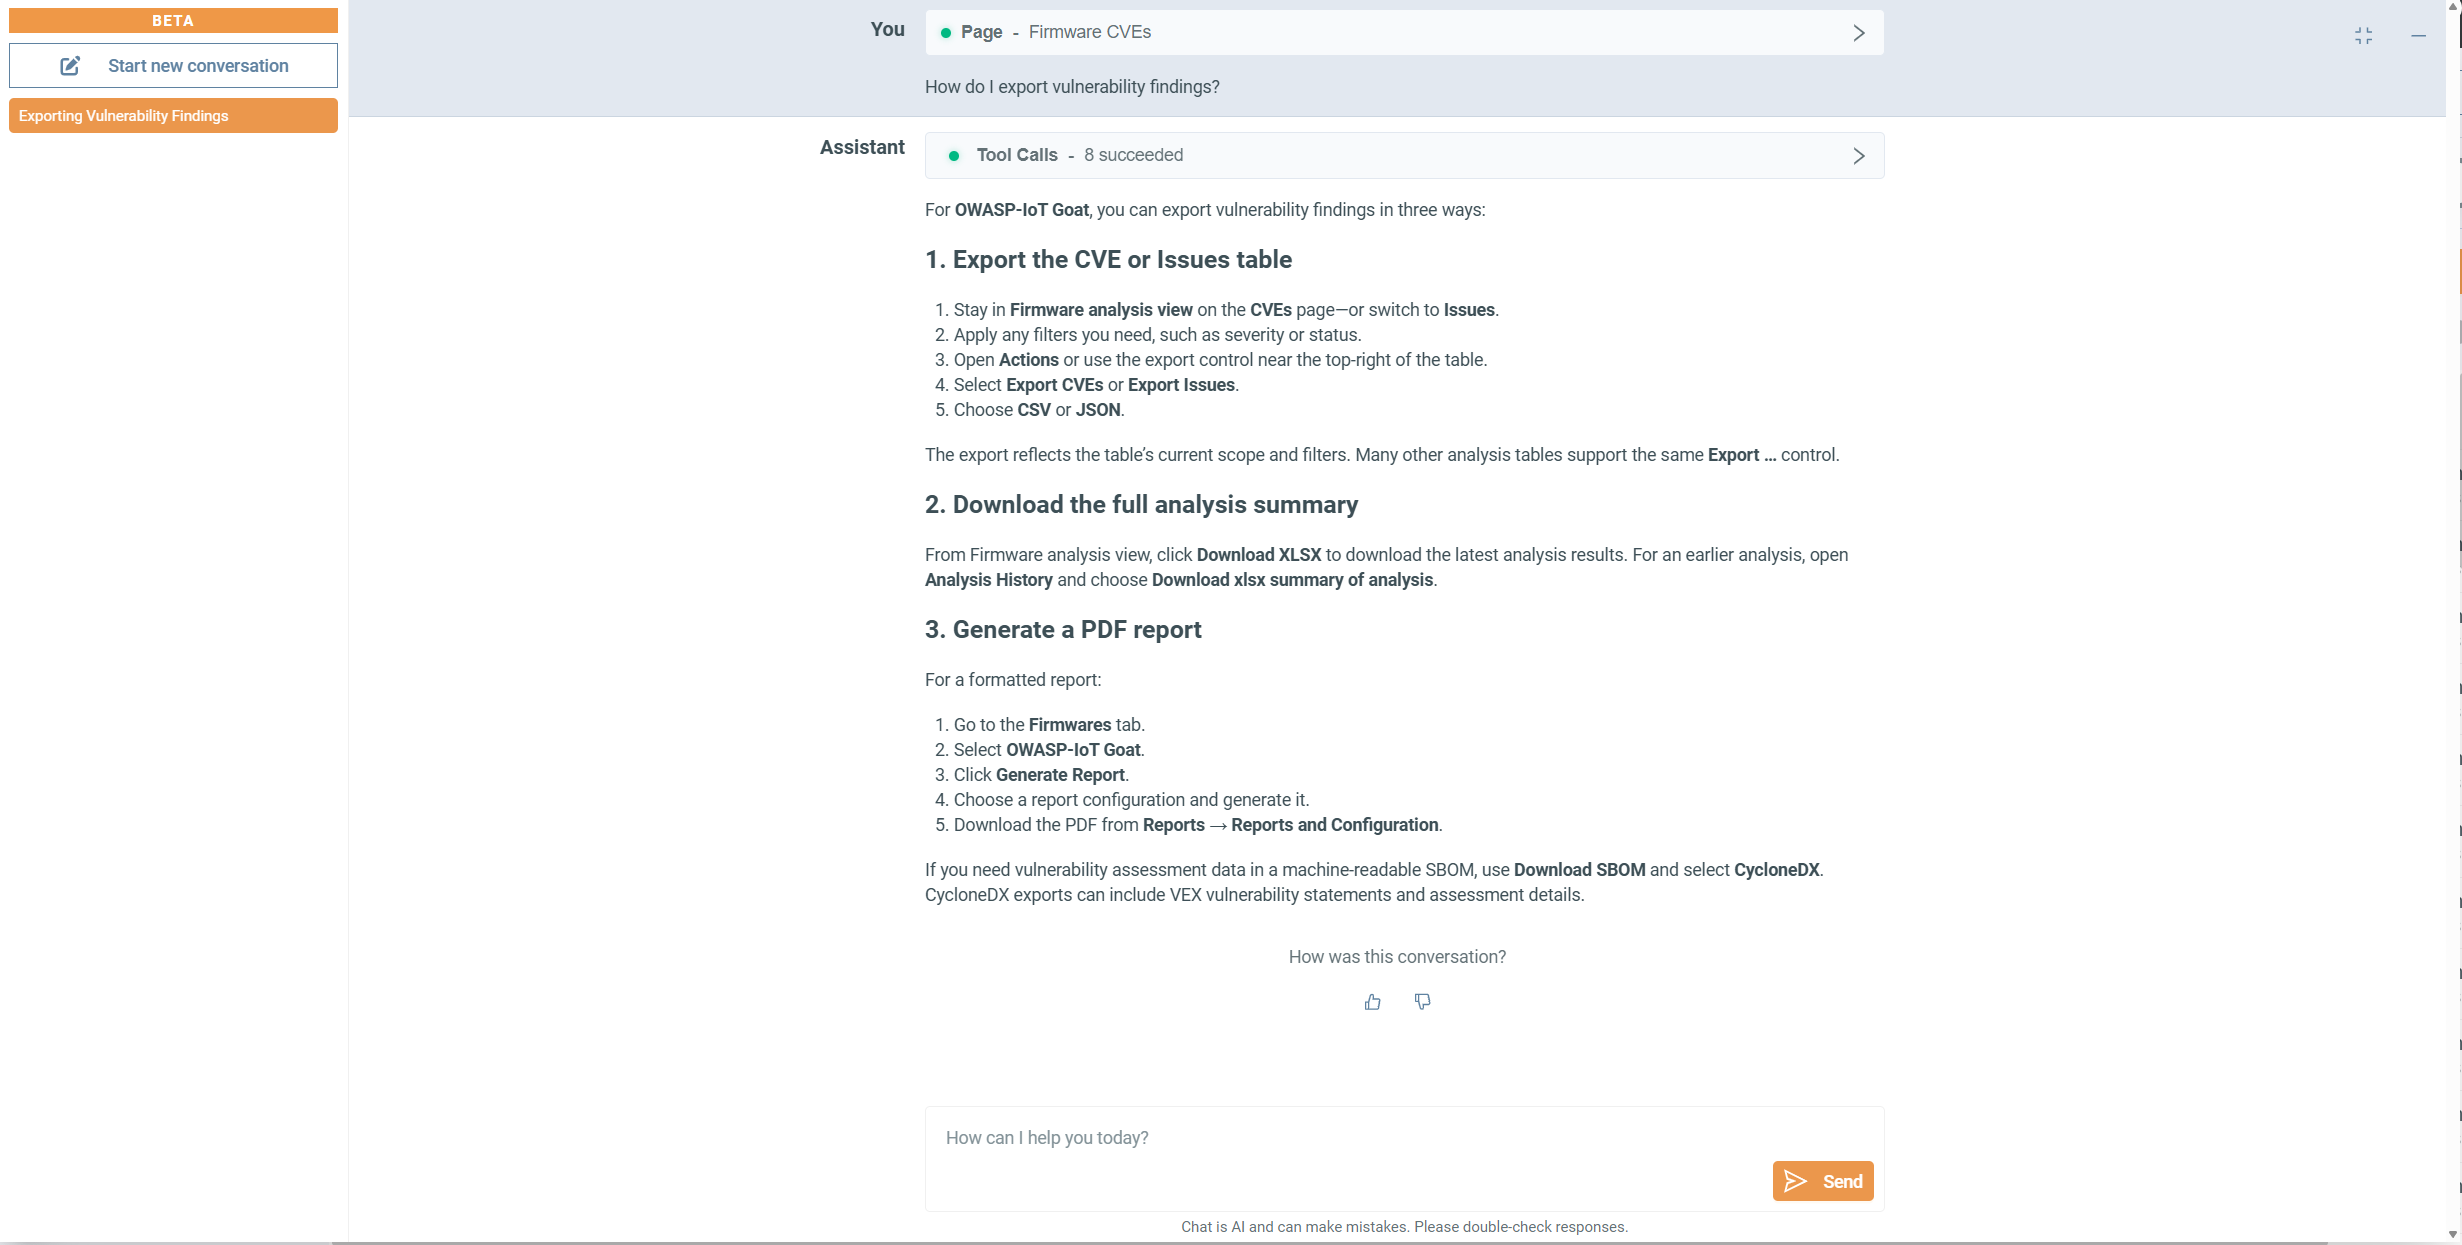
Für neue Kollegen bedeutet das eine schnelle Einarbeitung. Wer zu einem weniger vertrauten Arbeitsablauf zurückkehrt, kann die Aufgabe wieder aufnehmen, ohne zunächst die passende Dokumentationsseite suchen zu müssen. So kann Ihr Team die Untersuchung kontinuierlich fortsetzen – von der Analyse eines Befunds bis zur Aufbereitung der Ergebnisse für andere.
Führen Sie KI im Tempo Ihres Teams ein
Der ONEKEY AI Agent ist sowohl für SaaS- als auch für On-Premises-Installationen verfügbar, wobei die jeweiligen Einrichtungsanforderungen von Ihrer Umgebung abhängen.
Ihr Tenant-Administrator kann die KI-Funktion aktivieren oder deaktivieren und den Zugriff über spezielle Benutzerberechtigungen steuern. Dadurch kann Ihre Organisation selbst entscheiden, wer die Funktion nutzt, und sie zunächst ausgewählten Kollegen zur Verfügung stellen, bevor sie breiter eingeführt wird.
Sie könnten beispielsweise mit Kollegen beginnen, die Schwachstellen untersuchen, und anschließend Entwicklungsteams einbeziehen, die Komponentenbefunde analysieren oder mit OQL arbeiten. Es ist nicht notwendig, die Funktion sofort für alle einzuführen. Sie können mit einer Aufgabe beginnen, bei der Unterstützung hilfreich wäre, und den Zugriff entsprechend den Anforderungen Ihres Teams erweitern.
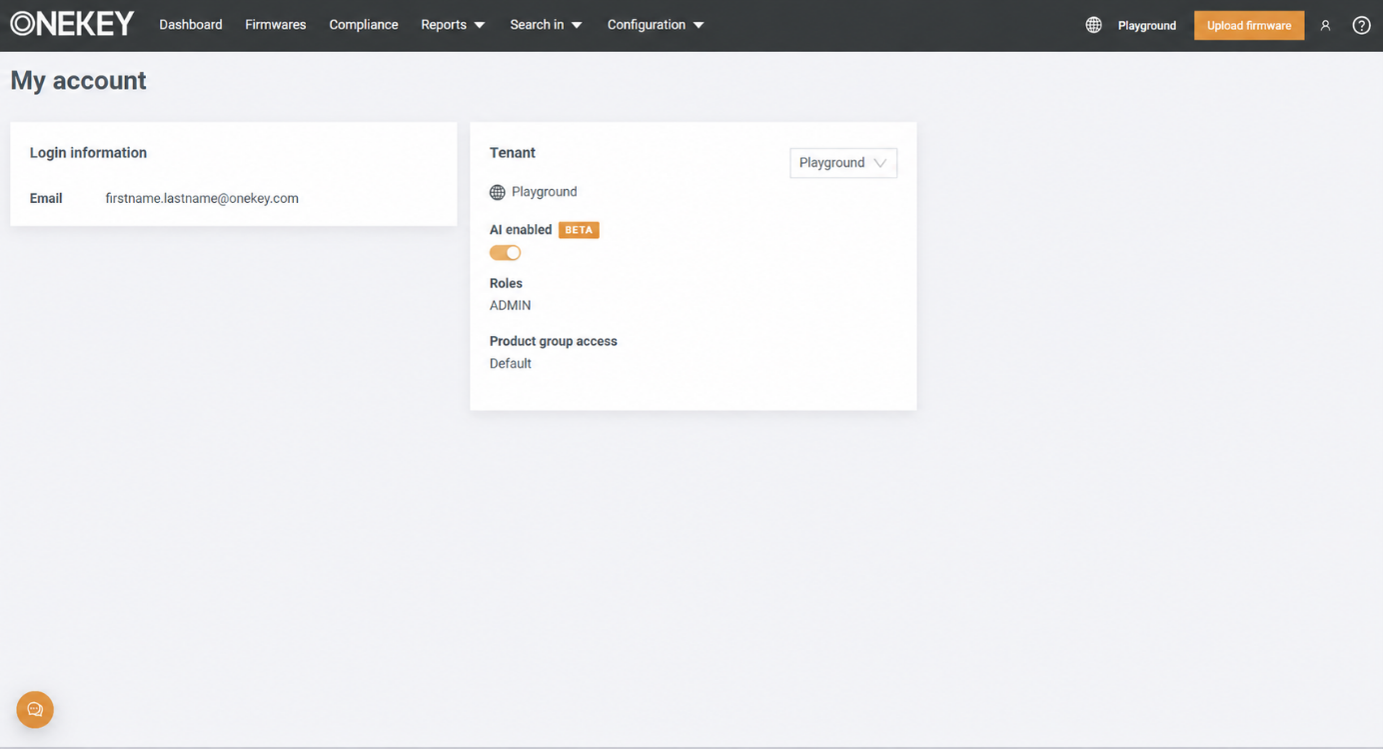
Bring Your Own Model: Arbeiten Sie mit der von Ihrer Organisation freigegebenen KI-Umgebung
Möglicherweise verfügt Ihre Organisation bereits über eine freigegebene Modellumgebung und möchte, dass ONEKEY diese verwendet. Der Vorteil von Bring Your Own Model besteht darin, diese bestehende Auswahl nutzen zu können, anstatt für diesen Arbeitsablauf eine andere Modellumgebung einzuführen.
Die Funktion ist darauf ausgelegt, den ONEKEY AI Agent über einen OpenAI-kompatiblen API-Endpunkt und einen API-Schlüssel mit Ihrer unterstützten Modellumgebung zu verbinden, anstatt das von ONEKEY bereitgestellte Modell zu verwenden.
Sie müssen dafür kein eigenes Modell entwickeln oder trainieren. Ziel ist es, eine Verbindung zu der unterstützten Modellumgebung herzustellen, für die sich Ihre Organisation entschieden hat. ONEKEY liefert weiterhin die Firmware-Nachweise. Ihr verbundenes Modell hilft Ihnen dabei, mit diesen Nachweisen über den AI Agent zu arbeiten.
Ihre Organisation erhält mehr Kontrolle darüber, welches Modell ihre KI-Anfragen verarbeitet, während Ihr Team weiterhin die in ONEKEY verfügbaren Firmware-Befunde untersuchen kann.
Zum Zeitpunkt der Erstellung dieses Blogartikels war diese Funktion noch nicht allgemein verfügbar. Wenn Sie Fragen haben oder die Funktion implementieren möchten, wenden Sie sich bitte an Ihren Customer Success Manager oder Sales Manager.
Wie geht es weiter?
Beginnen Sie mit einer Frage aus Ihrem eigenen Arbeitsablauf. Wählen Sie einen Befund, den Sie erklären müssen, eine Komponente, die Sie untersuchen möchten, oder eine Suche, die Sie verfeinern wollen.
Nutzen Sie den ONEKEY AI Agent, um die relevanten Informationen zusammenzuführen und den sich daraus ergebenden Fragen nachzugehen. Ziel ist ein klarerer nächster Schritt: eine gezielte Diskussion mit der Entwicklung, eine Komponentenprüfung, die Sie auf weitere Produkte ausweiten können, oder eine Abfrage, die Ihnen die benötigten Befunde liefert.
Weitere Informationen finden Sie in unserer Dokumentation: ONEKEY AI Agent – ONEKEY Dokumentation
Über Onekey
ONEKEY ist der führende europäische Spezialist für Product Cybersecurity & Compliance Management und Teil des Anlageportfolios von PricewaterhouseCoopers Deutschland (PwC). Die einzigartige Kombination der automatisierten ONEKEY Product Cybersecurity & Compliance Platform (OCP) mit Expertenwissen und Beratungsdiensten bietet schnelle und umfassende Analyse-, Support- und Verwaltungsfunktionen zur Verbesserung der Produktsicherheit und -konformität — vom Kauf über das Design, die Entwicklung, die Produktion bis hin zum Ende des Produktlebenszyklus.
KONTAKT:
Sara Fortmann
Senior Marketing Manager
sara.fortmann@onekey.com
euromarcom public relations GmbH
team@euromarcom.de

Bereit zur automatisierung ihrer Cybersicherheit & Compliance?
Machen Sie Cybersicherheit und Compliance mit ONEKEY effizient und effektiv.