ONEKEY-Report: SBOM ist eine wichtige Grundlage für CRA-Compliance
- CEO Jan Wendenburg: „Die deutsche Industrie ist in Sachen Cyber Resilience Act auf dem richtigen Weg, doch bei der Umsetzung besteht weiterhin Handlungsbedarf.“
- „Mit der zunehmenden Nutzung von KI bei Cyberattacken könnten künftig auch industrielle Maschinen und Anlagen verstärkt ins Visier geraten.“
Düsseldorf, October 7, 2026 — Die sogenannte „Software-Stückliste“, im Fachjargon „Software Bill of Materials“ oder kurz SBOM genannt, ist ein wichtiges Instrument für das Schwachstellenmanagement und unterstützt Hersteller dabei, die Anforderungen des EU Cyber Resilience Act (CRA) zu erfüllen. Das ist eine zentrale Aussage des aktuellen „IoT & OT Cybersecurity Report 2026“. Den Bericht hat das Düsseldorfer Cybersicherheitsunternehmen ONEKEY auf Grundlage einer Umfrage unter 200 deutschen Industrieunternehmen herausgegeben.
Eine SBOM schafft Transparenz darüber, welche Softwarebestandteile und Abhängigkeiten in einem digitalen Gerät enthalten sind. Wird eine Sicherheitslücke entdeckt, können Hersteller damit schnell feststellen, welche Produktversionen betroffen sind, welche Risiken bestehen und wo ein Update erforderlich ist. Zugleich liefert sie eine wichtige Grundlage für die vom CRA verlangte Schwachstellenbehandlung und technische Dokumentation.
„Eine vollständige und aktuelle Software Bill of Materials ist für Hersteller von Produkten mit digitalen Komponenten eine wichtige Grundlage, um die Anforderungen des Cyber Resilience Act zu erfüllen“, stellt Jan Wendenburg, CEO von ONEKEY, fest.
Milliarden vernetzte Geräte sind betroffen
Betroffen ist ein enorm breites Spektrum an Hardware- und Softwareprodukten mit digitalen Elementen – von vernetzten Geräten und Maschinen bis hin zu industriellen Steuerungssystemen und Software. Die in diesen Geräten verwendete Software müsse künftig gemäß EU Cyber Resilience Act lückenlos erfasst und auf eventuelle Einfallstore für Hackerangriffe (Schwachstellen) geprüft werden. Für Produkteinheiten, die bereits im Einsatz sind, besteht zwar Bestandsschutz auch ohne CRA-Compliance, sofern sie nicht wesentlich verändert werden, aber ab dem 11. Dezember nächsten Jahres dürfen keine neuen digitalen Produkte mehr in der Europäischen Union in Verkehr gebracht werden, die die CRA-Anforderungen nicht erfüllen. Schon ab diesem Herbst besteht die Pflicht, aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle zu melden. Allein in Deutschland betrifft die Regulierung nach Branchenschätzungen mehrere zehntausend Hersteller, Importeure und Händler von Geräten, Maschinen und Anlagen mit digitalen Komponenten.
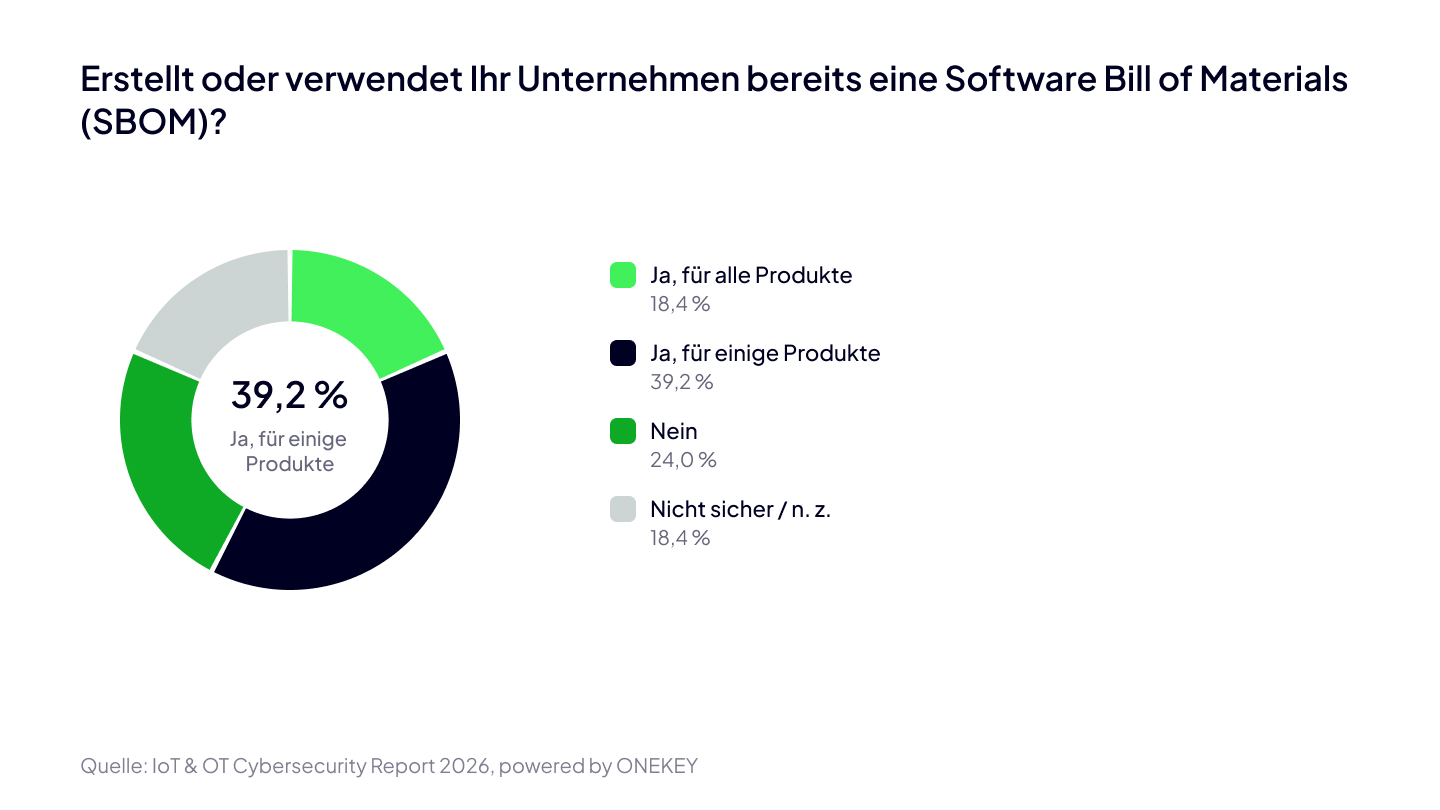
Noch ist die Software Bill of Materials in der Praxis nicht flächendeckend etabliert, wie der „IoT & OT Cybersecurity Report 2026“ zeigt. Laut Umfrage haben lediglich 18 Prozent der Industrieunternehmen eine solche Software-Stückliste bereits für alle ihre betroffenen Produkte erstellt. 39 Prozent haben die in ihren Geräten, Maschinen und Anlagen verwendeten Programme wenigstens teilweise inventarisiert. Ein knappes Viertel (24 Prozent) hat angegeben, keine SBOM erstellt zu haben.
SBOM: Vollständigkeit und Aktualität sind kritisch
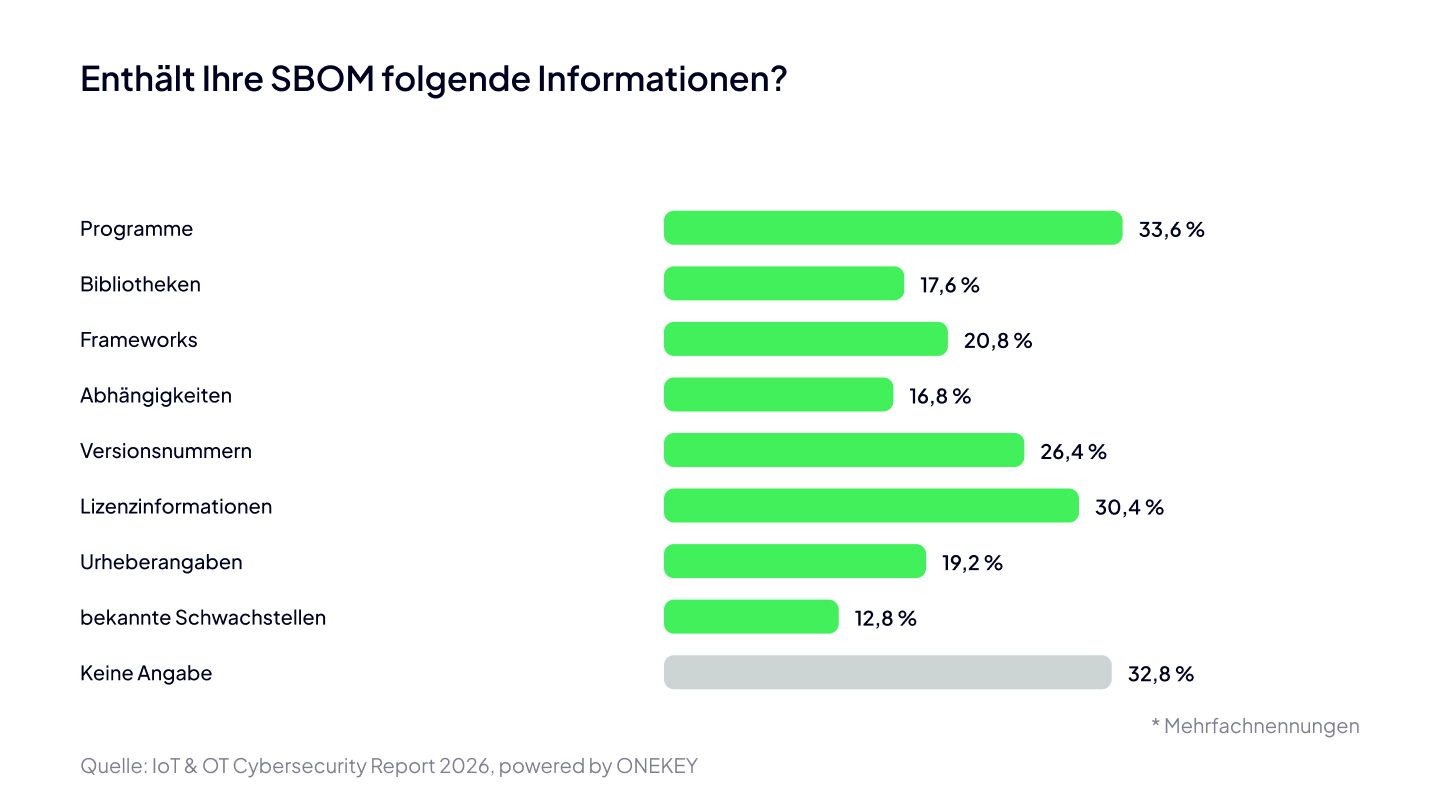
Doch es geht nicht nur darum, dass eine SBOM existiert, sondern auch um ihre Qualität und Aktualität. Der CRA verlangt eine SBOM in einem gängigen, maschinenlesbaren Format, die mindestens die Top-Level-Abhängigkeiten des Produkts abbildet. Darüber hinaus müssen Hersteller Schwachstellen und Komponenten ihrer Produkte ermitteln und dokumentieren. Wie weit die deutsche Industrie in dieser Hinsicht bereits vorangekommen ist, wurde ebenfalls im Rahmen der ONEKEY-Umfrage untersucht. Die Ergebnisse zeigen weiterhin deutlichen Handlungsbedarf. Die Frage, ob ihre Software-Stücklisten die folgenden Komponenten enthalten, bejahten 34 Prozent der Befragten bei „Programmen“, 26 Prozent bei „Versionsnummern zur eindeutigen Identifizierung“, 21 Prozent bei „Frameworks“, 18 Prozent bei „Bibliotheken“ und 17 Prozent bei „Abhängigkeiten“. Auch bei den ergänzenden Informationen sind die Angaben eher spärlich: bekannte Schwachstellen (13 Prozent), Lizenzinformationen (30 Prozent), Urheberangaben (19 Prozent).
ONEKEY-CEO Jan Wendenburg erläutert: „Die größte Herausforderung bei einer SBOM besteht darin, alle tatsächlich im Gerät enthaltenen Softwarebestandteile vollständig, eindeutig und aktuell zu erfassen. Viele Programme greifen auf zahlreiche Bibliotheken, Fremdkomponenten und weitere Abhängigkeiten zurück, die sich während der Entwicklung oder durch Updates verändern können. Hinzu kommen unvollständige Angaben von Zulieferern und unterschiedliche Dokumentationsformate. Eine SBOM muss deshalb für jede Produktversion neu geprüft und kontinuierlich aktualisiert werden. Andernfalls ist sie schnell veraltet und kann damit nicht ausreichend unterstützen, betroffene Produkte bei neu entdeckten Schwachstellen zuverlässig zu identifizieren.“
Ein Überblick über alle in den eigenen Produkten eingesetzten Programme stellt somit eine wesentliche Voraussetzung für CRA-Compliance dar. Hier ist also noch viel zu tun!
Über Onekey
ONEKEY ist der führende europäische Spezialist für Product Cybersecurity & Compliance Management und Teil des Anlageportfolios von PricewaterhouseCoopers Deutschland (PwC). Die einzigartige Kombination der automatisierten ONEKEY Product Cybersecurity & Compliance Platform (OCP) mit Expertenwissen und Beratungsdiensten bietet schnelle und umfassende Analyse-, Support- und Verwaltungsfunktionen zur Verbesserung der Produktsicherheit und -konformität — vom Kauf über das Design, die Entwicklung, die Produktion bis hin zum Ende des Produktlebenszyklus.
KONTAKT:
Sara Fortmann
Senior Marketing Manager
sara.fortmann@onekey.com
euromarcom public relations GmbH
team@euromarcom.de
Bereit zur automatisierung ihrer Cybersicherheit & Compliance?
Machen Sie Cybersicherheit und Compliance mit ONEKEY effizient und effektiv.